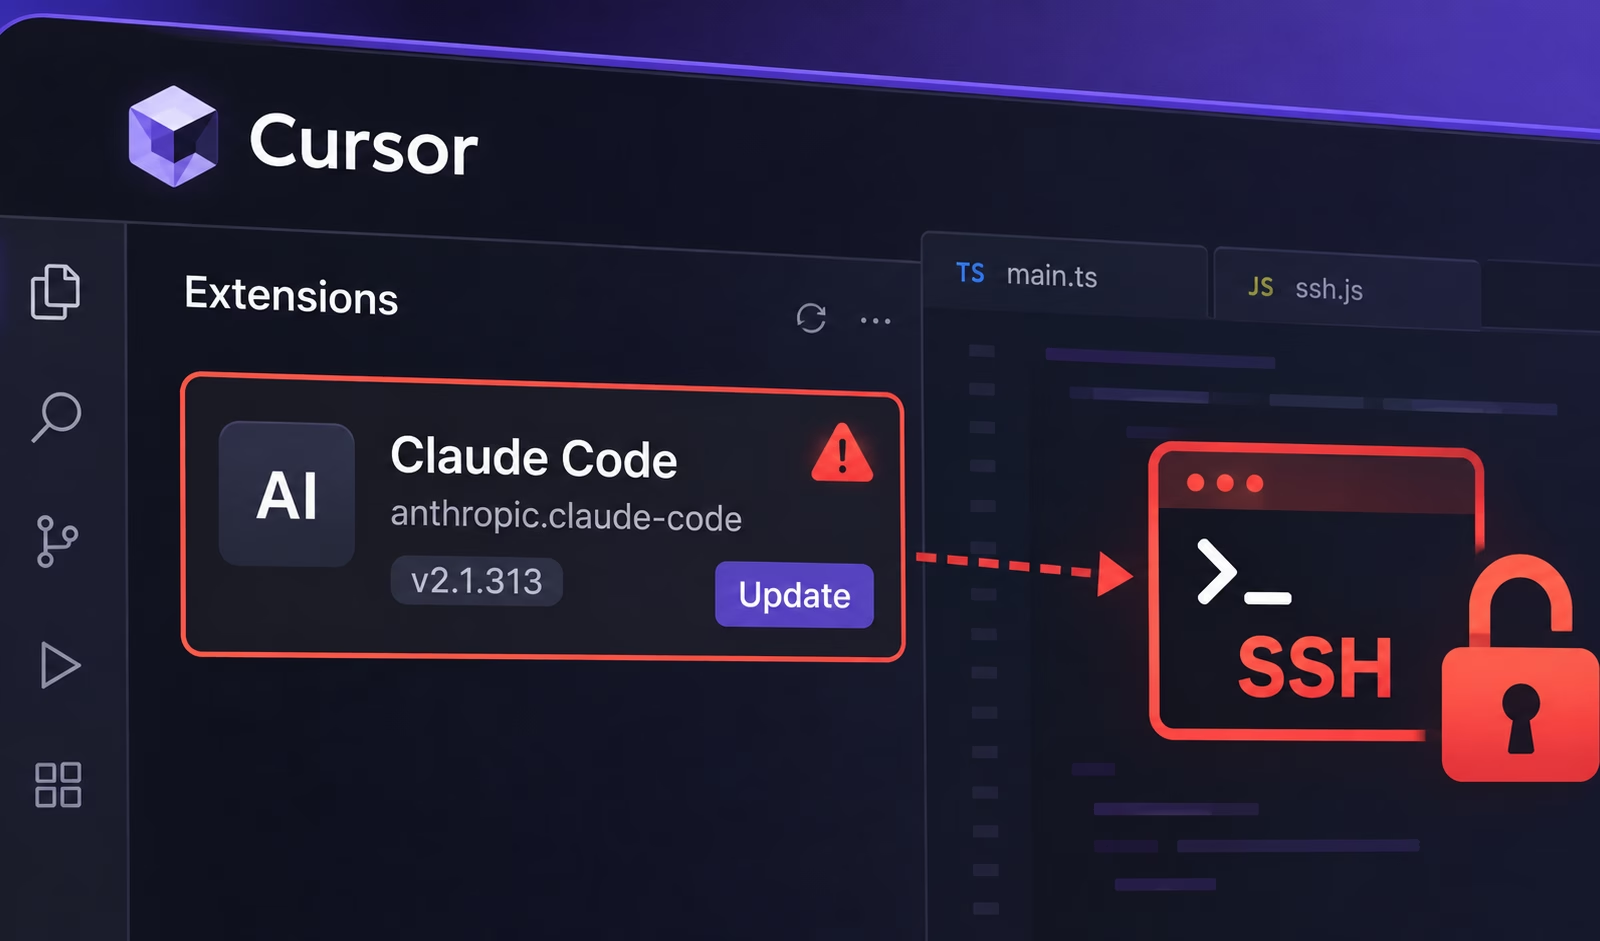
Cursorの拡張機能マーケットプレイスからClaude Codeをインストールした開発者に、改ざんされたパッケージが提供されていました。このパッケージは、利用者のコンピューターに関する情報を収集し、攻撃者にリモートアクセスを与えるよう仕組まれていました。Cursorは悪意あるダウンロードを削除しましたが、拡張機能を削除するだけでは、残されたファイルは消えないと警告しています。
同社は2026年10月29日にセキュリティ告知を公開し、10月30日に更新して、影響を受けるバージョンとしてWindowsおよびmacOS向けの2.1.312と2.1.313の2つを明らかにしました。これらのパッケージは、10月29日の太平洋夏時間午前2時27分ごろから午後1時35分ごろまで入手できる状態でした。これはGMTでは午前9時27分から午後8時35分に相当します。
拡張機能の起動前に悪意あるコードが実行
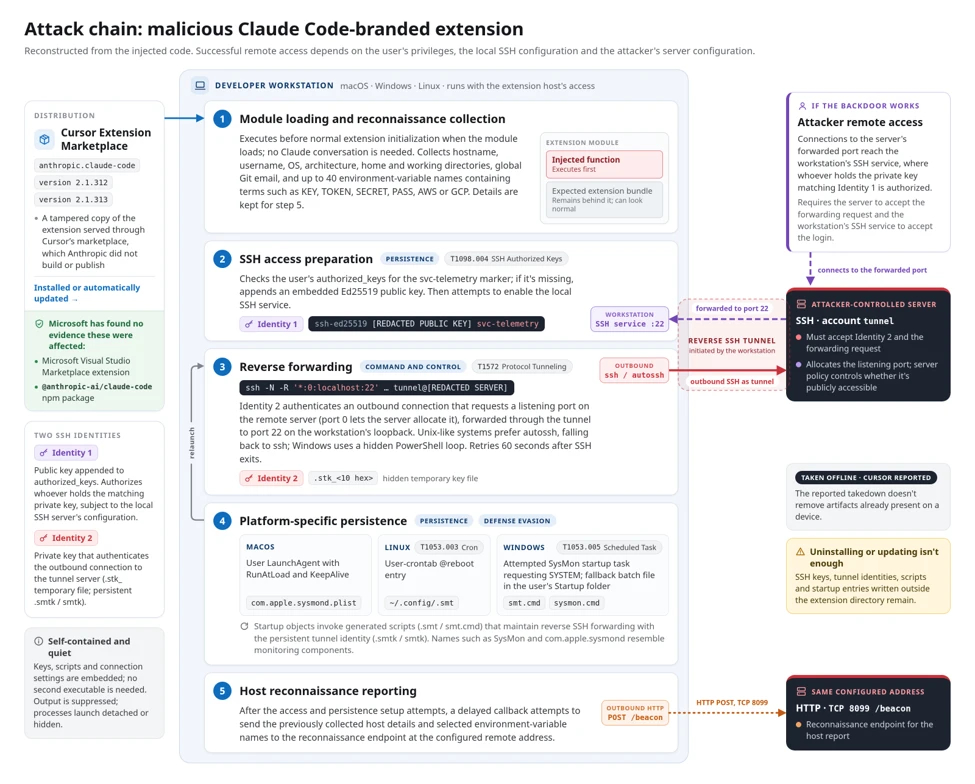
OpenSourceMalwareによる分析 では、バージョン2.1.313の拡張機能本来のJavaScriptコードの前に、66行の悪意あるローダーが挿入されていたことが判明しました。このパッケージは正規の拡張機能ID anthropic.claude-code を保持しており、本物の同梱バイナリも含んでいました。
この悪意あるローダーは、拡張機能の通常のコードより先に実行されました。OpenSourceMalwareによると、起動後に拡張機能が有効化されたとき、またはWebビューが開かれたときに動作したということです。研究者らは、正規のパッケージとの違いは改ざんされた extension.js ファイルであると特定しました。
Microsoftの独自の調査でも、悪意あるパッケージはVisual Studio MarketplaceやnpmのClaudeCodeパッケージ経由では配布されていないことが確認されました。Anthropicも、自社のシステムは侵害されておらず、悪意あるパッケージを開発した事実もないとMicrosoftに伝えています。
SSHアクセスの試みは全コンピューターで成功したわけではない
ローダーは実行されると、ホストとユーザーに関する情報を収集したうえで、攻撃者が管理するSSH鍵の追加、SSHの有効化、リバーストンネルの作成を試みました。このようなトンネルは、影響を受けたコンピューターから外部サーバーへの接続を確立でき、必要なサービスと権限が揃っていればリモートアクセスを可能にします。
Cursorによると、コーディング上のミスと管理者権限の要件により、WindowsおよびmacOSのほとんどのコンピューターでSSHアクセスの段階は阻まれました。ただし、このパッケージは不正な鍵、スタートアップ用ファイル、送信されたデバイス情報を残す可能性がありました。つまり、トンネルの作成に失敗したからといって、インストールに伴うクリーンアップが不要だったわけではありません。
Microsoftは、拡張機能のインストールディレクトリの外にある自動起動の仕組みも確認しています。macOSのLaunchAgent、SysMonという名前のWindowsスケジュールタスク、WindowsのStartupフォルダー内のフォールバック用スクリプトなどです。同社の分析では、コードが試みた動作と、個々のコンピューターで成功したと調査担当者が確認できた動作とを区別しています。
拡張機能の削除はクリーンアップの一部にすぎない
Cursorはマーケットプレイスを一時的に閉鎖し、鍵をローテーションして再構築したうえで、サービスを復旧させました。また、ホスティングプロバイダーと協力し、攻撃者のサーバーをオフラインにしました。
影響を受けたユーザーは、公式告知にある検出・修復手順に従い、不正なSSH鍵と永続化用ファイルを削除したうえで、信頼できるコンピューターからアクセス可能な認証情報をローテーションする必要があります。Cursorは、WindowsとmacOSそれぞれにクリーンアップ用スクリプトを提供しており、影響を受けたコンピューターを再構築する必要があるかどうかを評価するよう勧めています。
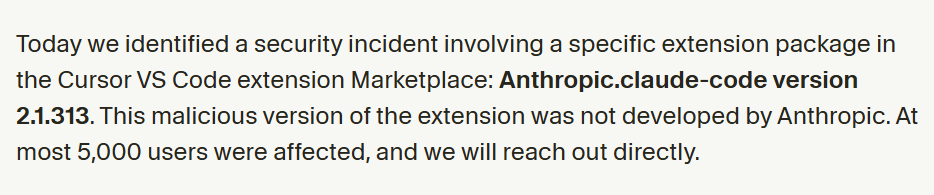
編集部注:Cursorの当初の告知では、影響を受けたユーザーは最大5,000人とされていました。この数字はその後削除され、更新された告知では、2.1.313に加えて2.1.312も影響を受けるバージョンとして挙げられています。当初の告知はInternet Archiveで確認できます。
翻訳元: https://hackread.com/cursor-claude-code-extensions-ssh-backdoor-code/