ロシア当局は、サイバー犯罪グループ「VasyGrek」のメンバーとみられる3人を逮捕しました。ロシア語圏の長年活動するハッカー集団に対する公的な摘発は珍しく、異例の動きです。
このグループは「Fluffy Wolf」とも呼ばれ、少なくとも2016年から活動しています。主にロシア企業を標的に、認証情報の窃取、社内ネットワークへの侵入、マルウェアの展開を狙ったフィッシングメールを送り付けてきました。
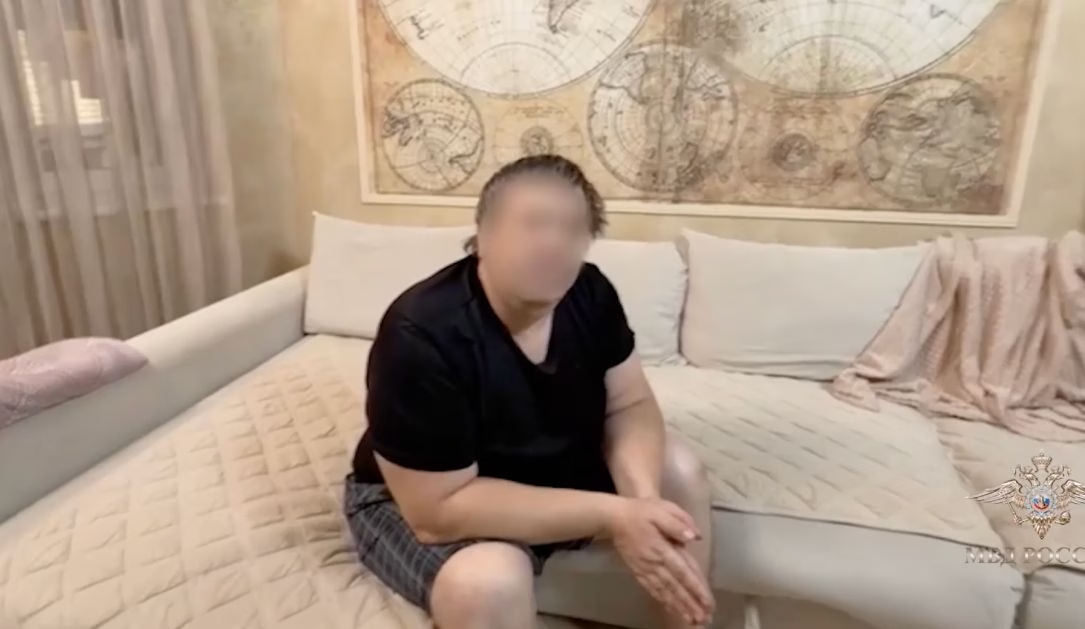
ロシア内務省は月曜日、サイバーセキュリティ企業Kasperskyの協力を得て捜査を進めた結果、グループのインフラを壊滅し、メンバーとみられる人物を特定したと発表しました。
同省のイリーナ・ヴォルク報道官によると、グループのリーダーとされる人物は自宅軟禁に置かれました。共犯とみられる2人は、移動を制限したうえで釈放されています。
ロシアでは、著名なロシア語圏のハッカー集団の多くが、セキュリティ研究者や法執行機関の監視下にありながら、長年にわたり活動を続けてきました。こうした逮捕は異例です。
ヴォルク氏は、このグループの活動がロシア、米国、欧州の法執行機関の注目を集めていたと述べました。ただし、外国の当局が捜査に協力したかどうかについては、詳しく説明しませんでした。
当局によると、ハッカーらは金融・会計サービスをかたる多数のフィッシングサイトや、海外にホストされたサーバーを駆使していました。さらに、ダークウェブの市場でリモート管理ツールを購入し、被害者のコンピューターに密かにアクセスしていました。
捜査当局が説明した攻撃の一例では、社名非公表の企業の経理部門の従業員が、2025年9月に取引先を装ったメールを受け取りました。メールには、通常の財務書類に偽装した悪意のある添付ファイルが含まれていました。
従業員がファイルを開くと、ハッカーはコンピューターとこの企業のオンラインバンキングシステムに遠隔からアクセスできる状態になったとされます。内務省によると、その後、66万ルーブル(8,000ドル)超を自らの管理下にある口座へ送金しました。
警察は容疑者の自宅や事務所を捜索し、コンピューター、通信機器などの証拠品を押収しました。
今回の摘発は、VasyGrekがロシア国外へ活動を広げつつあるとみられる中で行われました。
Kasperskyは月曜日に公表した調査結果で、2026年1月から9月にかけて、このグループによるとみられる攻撃の試みを100件以上検知したと明らかにしました。標的はロシア、ベラルーシ、カザフスタンの組織です。
研究者によると、ハッカーが最も頻繁に狙ったのは、金属加工企業、原材料や工業製品の卸売業者、政府機関でした。そのほか、医療、石油・ガス、エネルギー、金融、農業の各分野の組織も標的になっていました。
Kasperskyは、VasyGrekを金銭目的のサイバー犯罪グループと位置づけています。その活動は、標的型フィッシングと、企業システムへのリモートアクセスを可能にするマルウェアに大きく依存していたといいます。
容疑者らは窃盗と、悪意のあるソフトウェアの作成・配布に関わる罪に問われています。有罪となった場合、窃盗罪で最長10年、マルウェア関連の罪で最長5年の禁錮刑が科される可能性があります。
内務省は、グループのハッキング用インフラを壊滅したと説明しています。ただ、今回の逮捕で活動が恒久的に止まるかどうかは、依然として不透明です。
翻訳元: https://therecord.media/russia-dismantles-vasygrek-infrastructure-detains-three