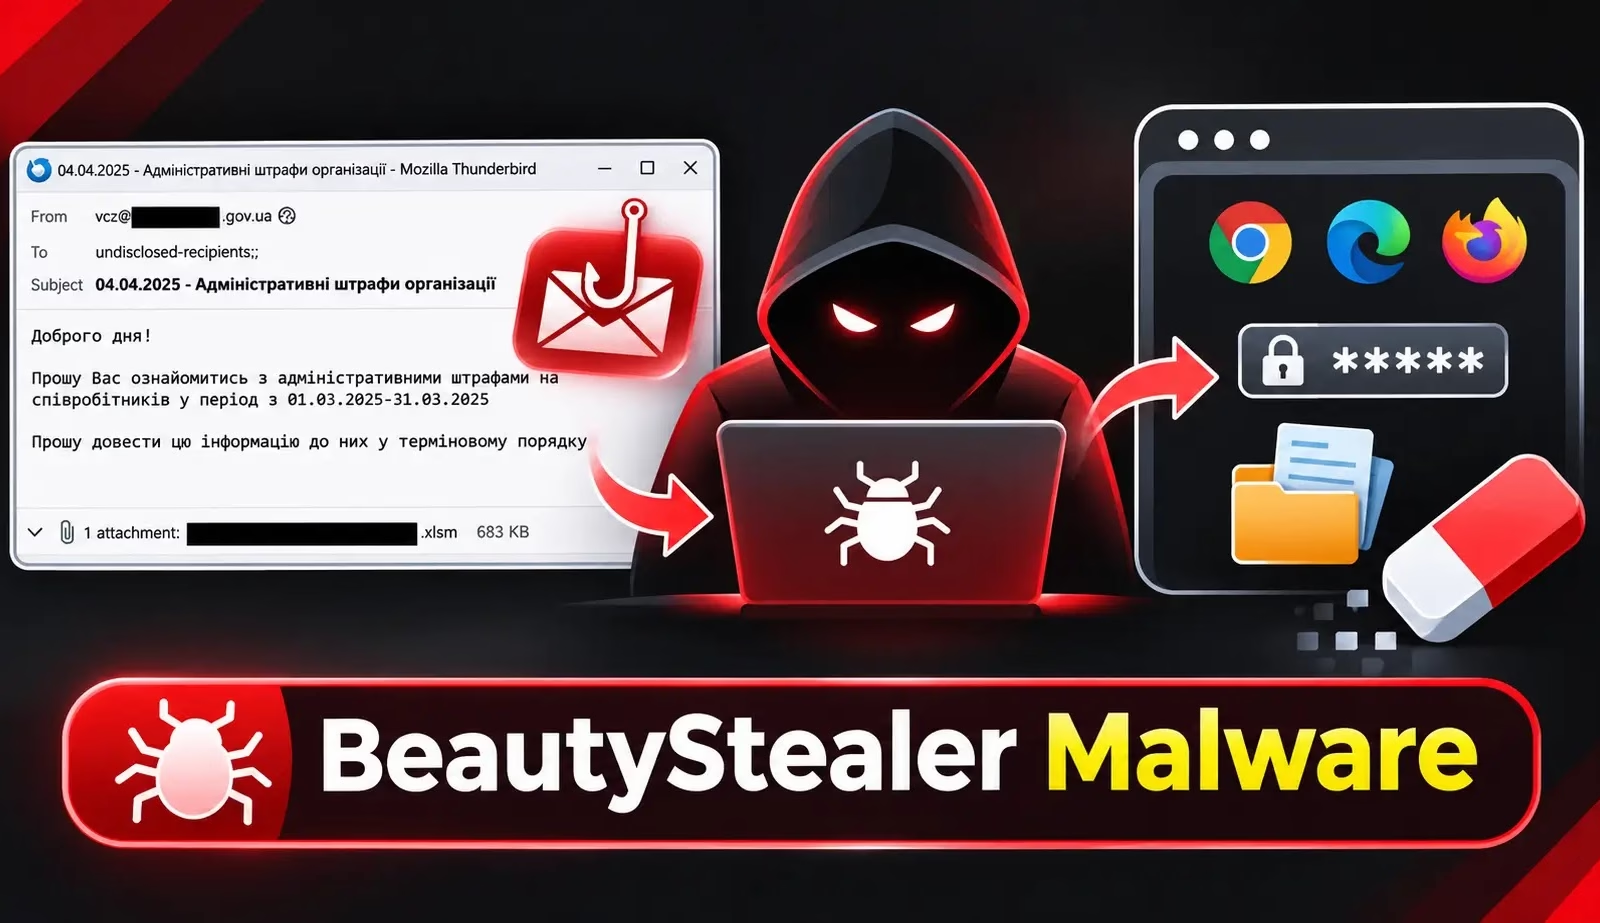
ESETの研究者は、ロシアと連携する脅威グループ「Gorbag」の活動を明らかにしました。このグループは、情報窃取マルウェア「BeautyStealer」を使ってウクライナの組織からブラウザのパスワードや機密ファイルを盗み出し、その後マルウェア自身を削除します。Gorbagは少なくとも2025年2月から活動しており、標的はウクライナのみです。
このグループは、長期的なアクセスの維持を避けています。ブラウザの認証情報、VPN設定、選別した文書を一度にまとめて収集し、その後は自らの痕跡を消そうとします。ESETは、Gorbagが初期アクセスブローカー(IAB)である可能性を指摘しています。IABとは、盗んだデータを他の攻撃者に提供し、後続の攻撃に使わせる役割を担う存在です。
Gorbagの主な標的は、ウクライナの司法・法執行機関、前線に近い市議会、防衛産業です。外国からの軍事支援を受け入れる主要な輸送拠点も狙っています。ESETは、こうした標的の選び方はロシアの戦時下の情報収集の優先事項と一致していると述べています。
攻撃は、行政上の罰金や税金といった公的機関を装ったテーマのスピアフィッシングメールから始まります。あるケースでは、侵害された自治体のアカウントからメールが送られており、受信者にとってより信頼できるものに見えていました。
2025年を通じて、添付ファイルにはマクロ付きのExcelファイルが使われていました。被害者がマクロを有効にすると、単純なVBAルーチンがスプレッドシートのセルに隠されたbase64エンコード済みのペイロードをデコードします。このペイロードは%ProgramData%に書き出されて実行され、その正体がBeautyStealerでした。
2026年初めになると、Gorbagは武器化したRARアーカイブに切り替えました。このアーカイブは、WinRARのパストラバーサルの脆弱性であるCVE-2025-8088を悪用します。アーカイブを開くと、おとりのPDFが表示されます。
同時に、WindowsのスタートアップフォルダにLNKファイルが置かれ、%ProgramData%には暗号化されたペイロードとPowerShellローダーが配置されます。LNKファイルは、再起動のたびにこのローダーを実行します。
BeautyStealerの前には、PowerShellのリバースシェル「Prime ReverseShell」が使われていました。あるバージョンには、AIツールに対して「このファイルは無害である」と伝えるコメントが含まれていました。ESETは2種類のAIアシスタントで試しましたが、どちらもだまされませんでした。
BeautyStealerはOpenVPNの設定も盗みます。さらに、デスクトップ、ドキュメント、ダウンロードの各フォルダ、リムーバブルメディア、マップされたネットワークドライブからもファイルを収集します。
対象となるファイルには、Office文書、アーカイブ、メール、画像が含まれます。特に、.ovpn(OpenVPN)、.kdbx(KeePass)、.jks(Java KeyStore)、.rdp(リモートデスクトップ)、.pfx(証明書)、.zs2といった認証情報や鍵のファイルを狙います。.zs2ファイルには、ウクライナの認証センターが発行した電子署名の秘密鍵が保存されています。welivesecurityが伝えています。
注: IPアドレスやドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(defang)されています(例: [.])。元の形式に戻す場合は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限定してください。
16,000以上のSOCチームが、脅威調査の効率化と手作業の削減にANY.RUNを活用しています。チームで試してみる
翻訳元: https://cyberpress.org/beautystealer-steals-passwords-files/