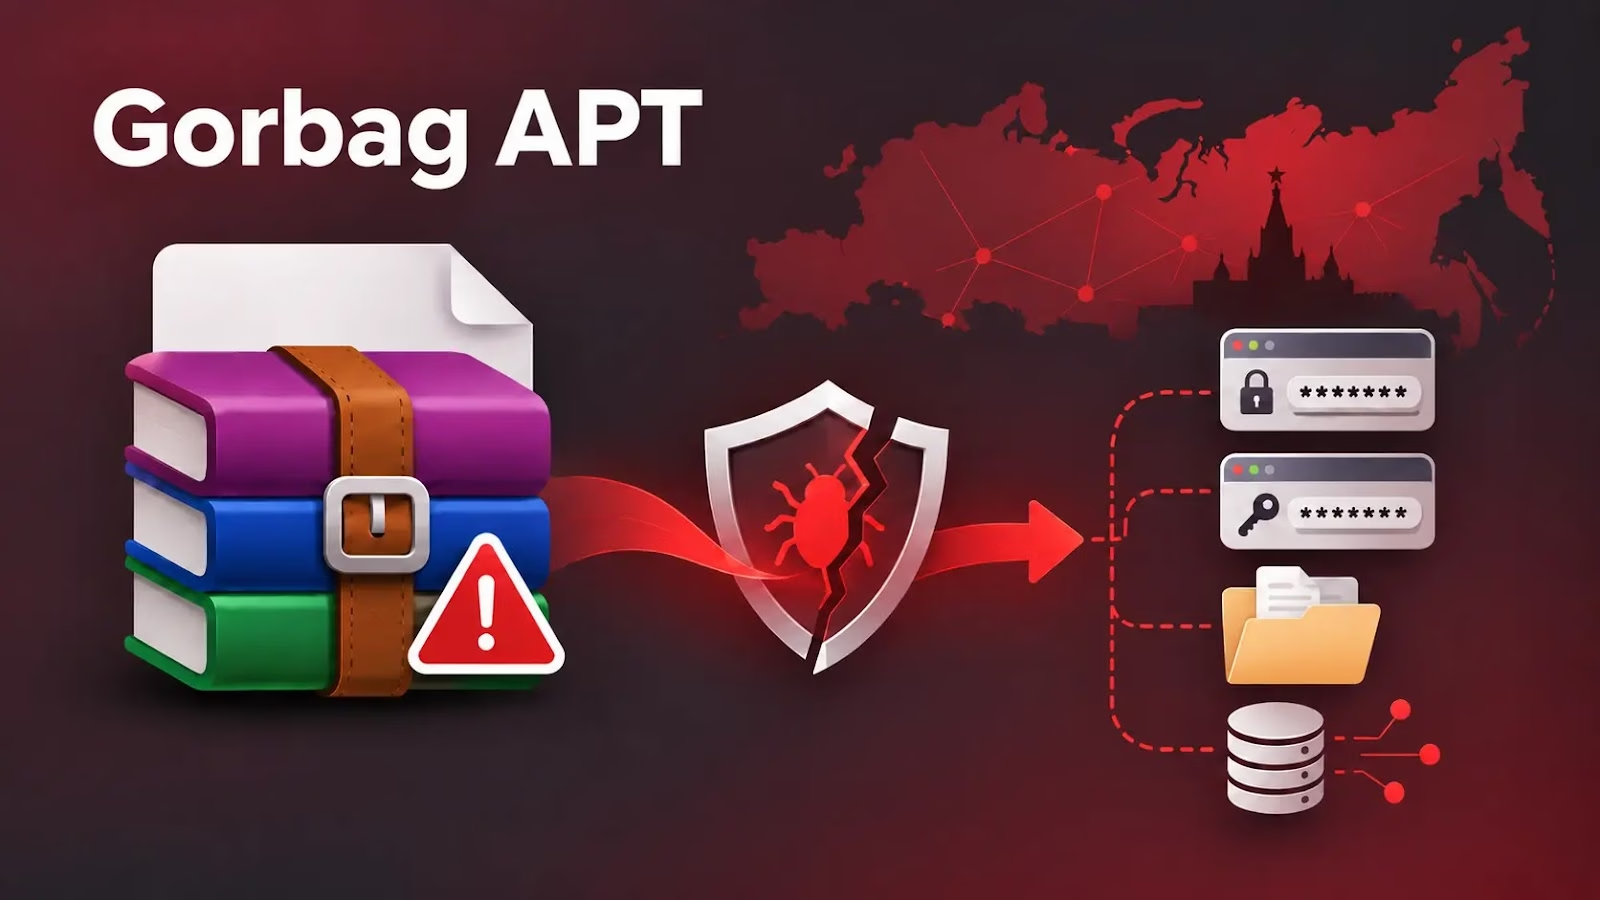
ロシア寄りの脅威アクター「Gorbag」が、WinRARの脆弱性CVE-2025-8088を悪用し、ウクライナの組織を標的にBeautyStealerを展開する、標的型のサイバースパイ活動を行っています。
このグループは少なくとも2025年2月から活動しています。法執行機関、司法機関、前線の地方行政当局、防衛関連組織を優先的に狙います。使用するマルウェアは小型で、長期間のリモート操作ではなく、情報を素早く収集することを目的に設計されています。
調査結果は、Virus Bulletin 2026で発表されたESETの調査「Gorbag: Orcs at the border」で詳しく報告されました。この調査は、以前に報告されたGIFTEDCROOKのツール群を、より広範なスパイ活動と結び付けています。
これに先立ち、Arctic Wolfの調査は、UAC-0226に関連するキャンペーンで、GIFTEDCROOKがブラウザーの認証情報の窃取から文書の持ち出しへと進化した経緯を記録していました。
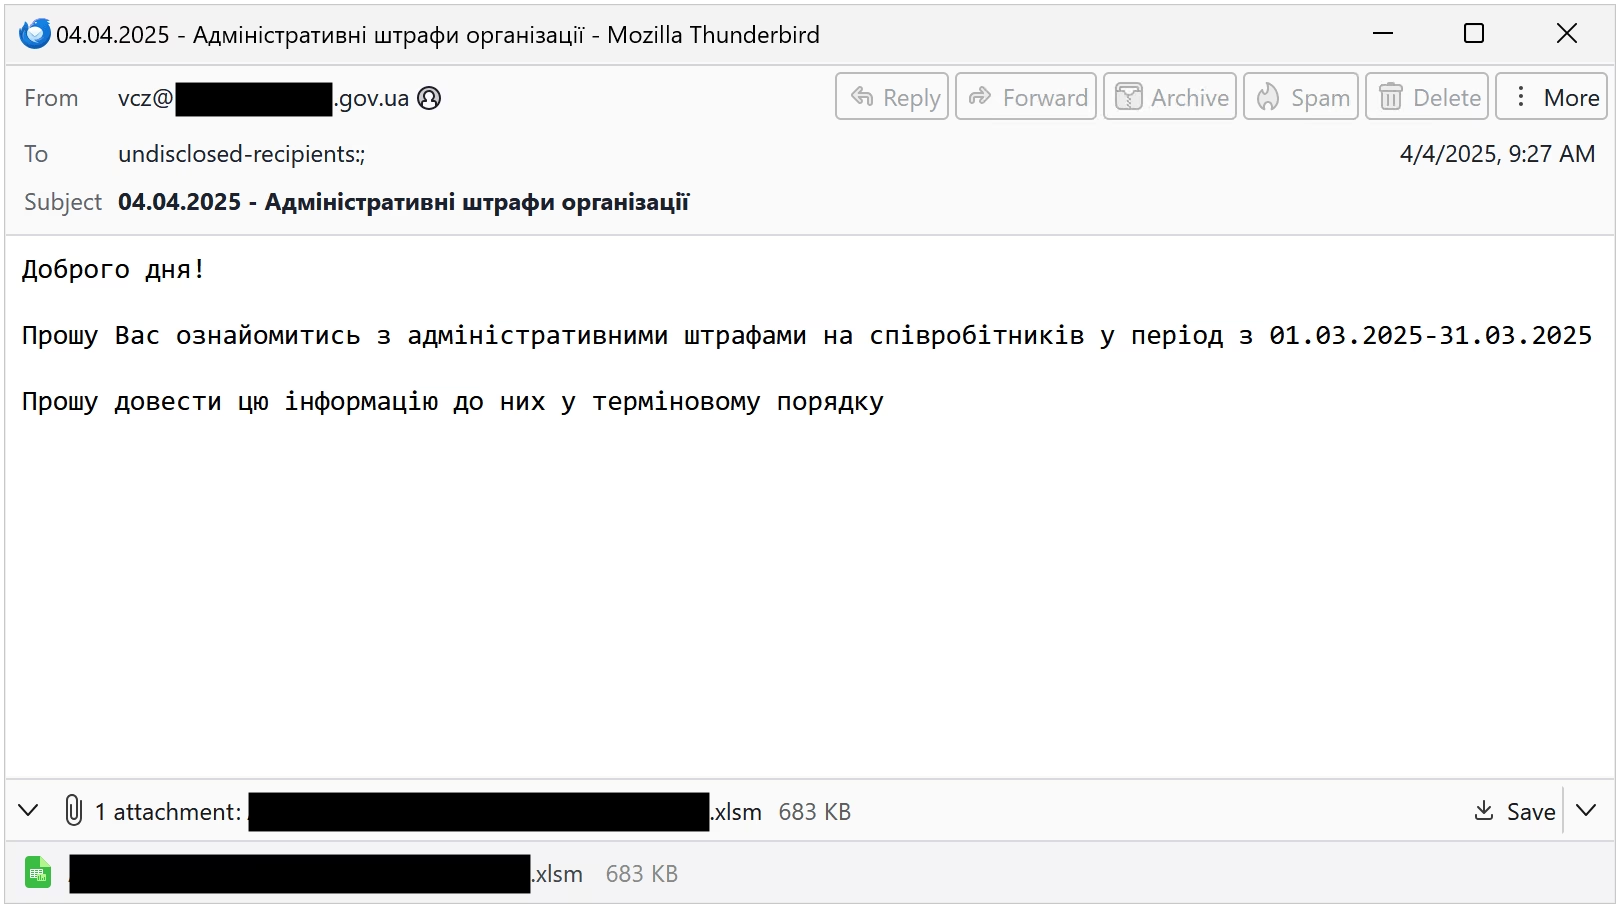
行政罰金、税金、軍関連の通知が、もっともらしい口実として使われました。マクロが実行されると、VBAルーチンがスプレッドシートのセルに埋め込まれたBase64ペイロードをデコードします。続いて、BeautyStealerを%ProgramData%に書き込み、起動します。
2026年初頭になると、攻撃者はCVE-2025-8088を悪用した武器化RAR添付ファイルへ移行しました。
このパストラバーサルの脆弱性は、代替データストリームを悪用し、悪意あるファイルをユーザーが選択したディレクトリの外に展開します。おとりのPDFの裏では、暗号化されたペイロード、PowerShellローダー、悪意あるWindowsショートカットが展開されます。
ショートカットはWindowsのスタートアップフォルダーに置かれ、ローダーと暗号化されたペイロードは%ProgramData%配下に配置されます。
次回ユーザーがログオンすると、ショートカットがPowerShellを呼び出して次の段階を読み込みます。Gorbagは、永続的なバックドアアクセスよりも短期間の情報収集を好む傾向があります。それでもこの実行基盤は、マルウェアの配信を支えています。
ESETは2025年7月、RomComの攻撃でこの脆弱性を最初に発見しました。2025年7月30日にリリースされたWinRAR 7.13で修正されています。影響を受けるのは、7.12までのWindows版です。
Study Security
Gorbagが後からこの脆弱性を採用した事実は、新たに発見されたゼロデイではなく、すでに修正済みの弱点が悪用され続けていることを示しています。
C++で書かれたBeautyStealerは、Chrome、Edge、Opera、Firefoxから、Cookie、保存されたパスワード、ブラウザープロファイルのデータを収集します。
Gorbag APTのキャンペーン
ESETの研究者によると、Gorbagは主に、マクロ付きExcelスプレッドシートを添付したスピアフィッシングメールを送信していました。侵害されたウクライナ政府のアカウントを経由する場合もありました。
ESETが提供したキャンペーンの説明によると、BeautyStealerはOpenVPNの設定ファイルや、デスクトップ、ドキュメント、ダウンロードの各ディレクトリにある特定の文書も収集します。収集範囲は、リムーバブルメディアやマッピングされたネットワークドライブにも及びます。
標的にはKeePassデータベース、Javaキーストア、VPN設定ファイル、拡張子.zs2を持つウクライナの電子署名鍵ファイルが含まれます。
このように、通常の文書にとどまらず、認証やアクセスに関わる資料まで収集の対象を広げています。
収集したデータは圧縮され、TelegramのsendDocument API、またはFastAPIを実装した攻撃者管理下のHTTPSインフラを通じてアップロードされます。
BeautyStealerはバージョン0.9から2.0にかけて、ファイル収集機能、強化された文字列難読化、改訂されたコマンド&コントロール(C2)プロトコル、RC4暗号化を獲得しました。
最新世代では、従来のバッチ処理による後片付けを、Windows APIによる削除の仕組みに置き換えています。
特定された標的の約4分の1は、ウクライナの司法・法執行分野に属します。さらに4分の1は地方自治体です。
ほかの被害者には、防衛関連組織や、外国からの軍事支援を支える輸送拠点が含まれます。ESETは、こうした標的の選定が、捜査状況、地域の防衛準備、ロシアの攻撃による被害の監視に役立つ可能性があると分析しています。
Gorbagは以前、PS2EXEでパッケージ化したPowerShellコマンドシェル「Prime ReverseShell」を使用していました。あるバリアントには、AIによる解析者を欺こうとする指示が含まれていました。ただし、ESETのテストでは成功しませんでした。
研究者らは、Gorbagが盗んだ認証情報をほかの攻撃者に提供している可能性も指摘しています。ただし、その後の侵入段階は確認されていません。
IOC
| SHA-1 | ファイル名 | 検出名 | 説明 |
| C17369B4B49113D07F080DF832E218156FB0940F | N/A | Win64/PSW.Agent.MA | スピアフィッシングメール |
| A5E0A82BF6CC302A20D917235643B748F73FCC27 | Windows Telemetry | PowerShell/ReverseShell.OB | Prime ReverseShell |
| E27E0D0A4B308F9B6B0469159931EB5E343E7FF8 | додаток податкова.xlsm | VBA/TrojanDropper.Agent.DAT | XLSのおとり文書 |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(デファング)しています(例:[.])。無害化を元に戻すのは、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止します。ANYRUNのSandboxをSOCに統合しましょう。
Audit Security
翻訳元: https://gbhackers.com/gorbag-apt-campaign/