偽のChatGPTおよびClaudeアプリがGitHubを通じてYobaマルウェアを拡散しています。署名付きの実行ファイルを使ってWindows PCに暗号資産マイナーを読み込ませ、ほかのペイロードの配信にも対応しています。
ProtectDevices
攻撃者は、偽のChatGPTとClaudeのデスクトップアプリケーションをGitHubで配布しています。これらのパッケージには、OpenAIとAnthropicが署名した本物の実行ファイルとともに、マルウェアが同梱されています。この攻撃キャンペーンは、Check Pointの調査によって明らかになりました。同社のアナリストは、他のマルウェアも配信できるローダーを通じて、Windowsコンピューターに暗号資産マイニングソフトウェアがインストールされる事例を確認しています。
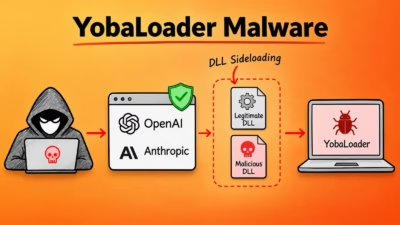
Check Pointは調査レポートでこのキャンペーンを「Yoba」と呼び、「GPT-5.6 Sol」「GPT-6 Astra」「Claude Opus」を名乗るデスクトップアプリを提供する偽のGitHubプロジェクトについて説明しています。攻撃者は本物の署名付き実行ファイルにマルウェアを同梱しましたが、OpenAIやAnthropicが侵害されたわけではありません。
GitHub Pagesが悪意あるダウンロードへ誘導
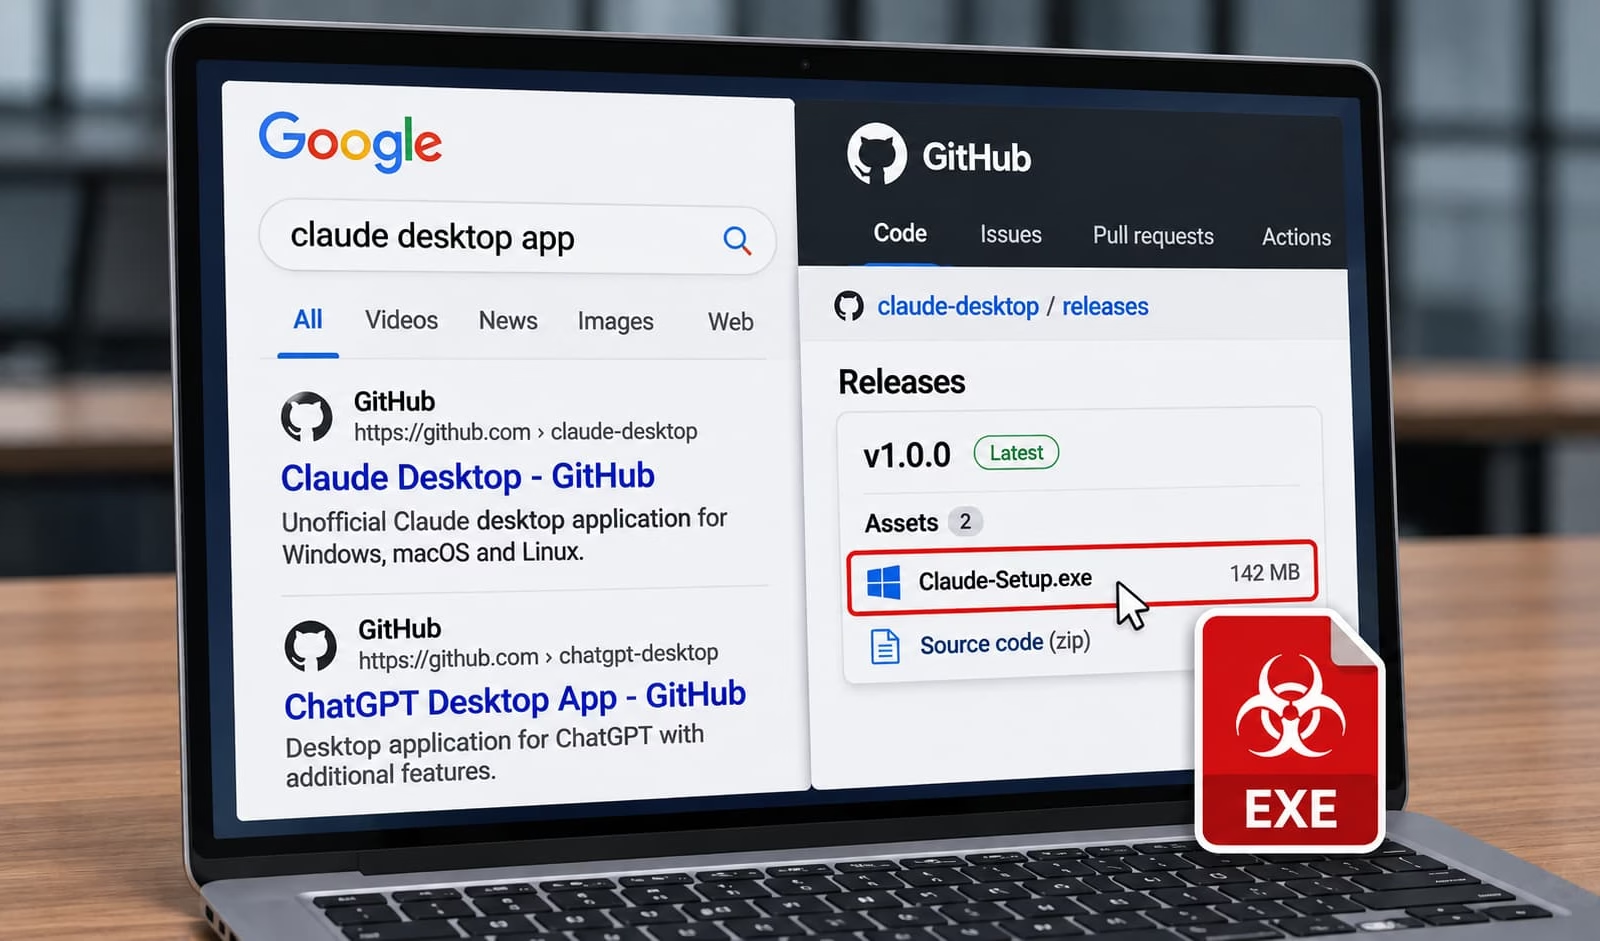
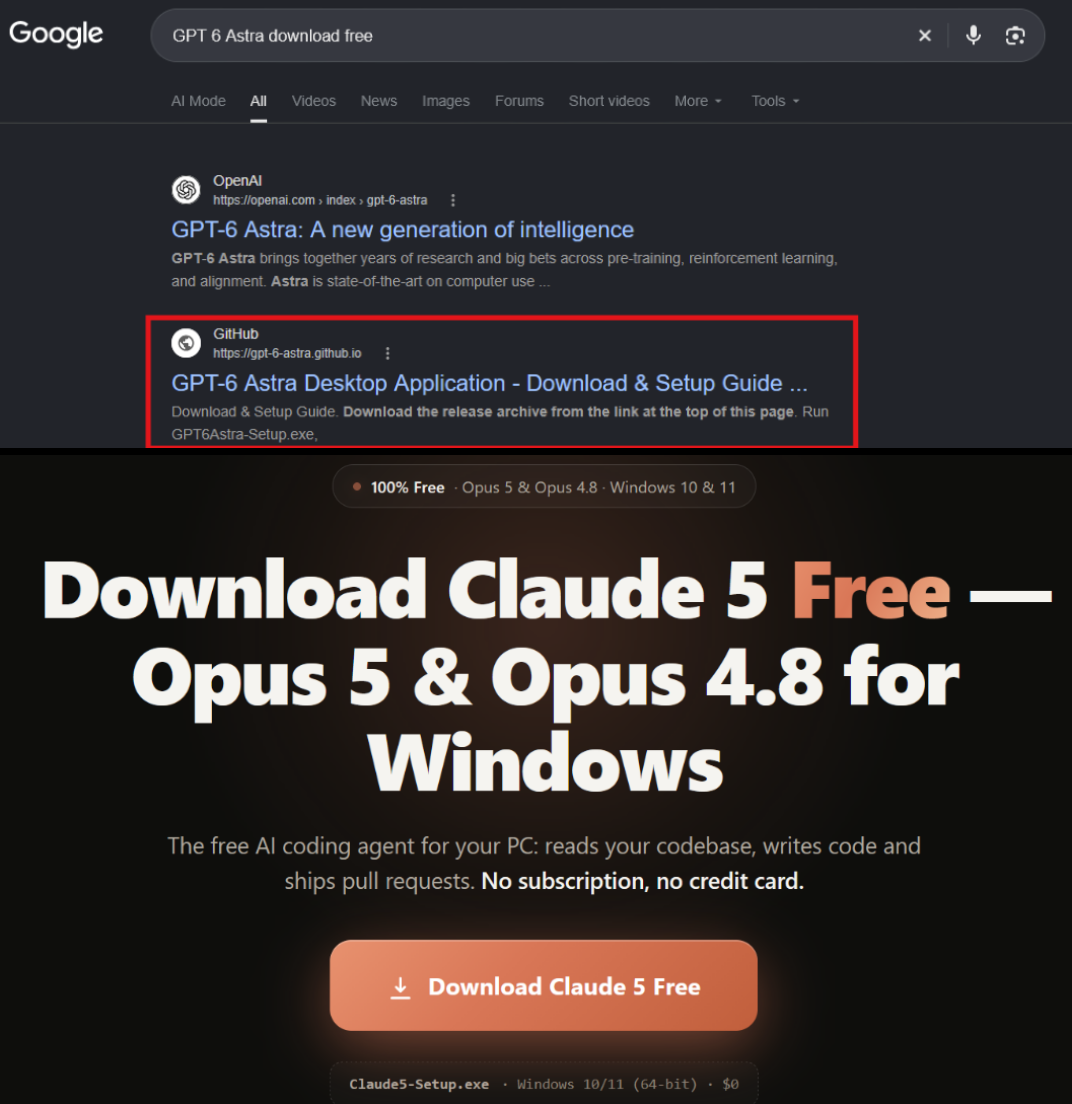
攻撃者は、GitHub.ioを含むGitHubのプロジェクトページで偽アプリを宣伝していました。ページには機能の説明を載せ、GitHubのリリースにホストしたZIPファイルへのリンクを掲載していました。宣伝ページもダウンロードも見慣れたプラットフォーム上に置くことで、AIソフトウェアを探すユーザーに信頼できる提供元だと思わせやすくなっていました。
こうしたページの一部は、Googleの検索結果の上位に表示されていました。Check Pointは、GitHubのスターやフォークが人為的に水増しされた形跡は確認していません。ただし、文言や検索での表示状況から、攻撃者がGoogle経由でユーザーを集めるためにページを最適化していたとみています。
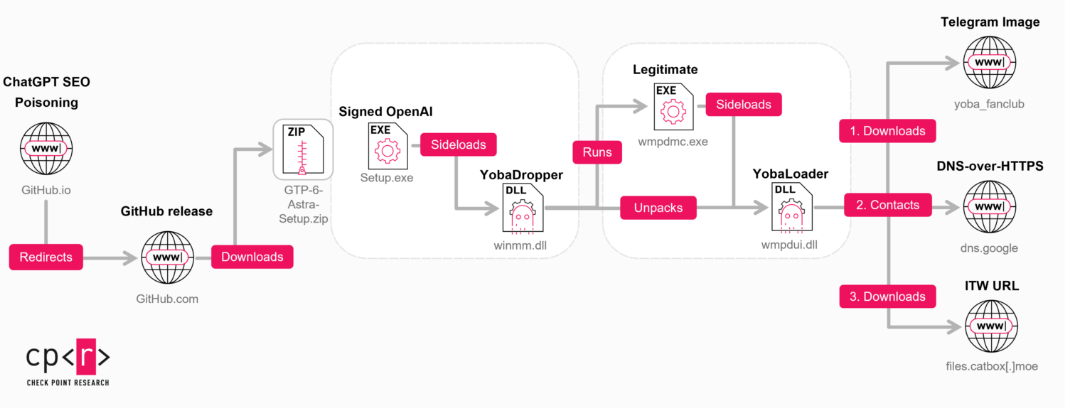
パッケージをダウンロードして実行すると、署名付きの本物のアプリケーション実行ファイルが起動します。攻撃者はその隣にwinmm.dllという悪意あるファイルを置いており、アプリケーションはDLLサイドローディングという手法でこのファイルを読み込みます。実行ファイルの署名は有効でしたが、読み込まれたファイルにはマルウェアが含まれていました。
ProtectDevices
マルウェアが管理者権限を要求
研究者がYobaDropperと名付けた悪意あるDLLは、実行環境を確認してから処理を進めます。管理者権限がない場合は、昇格した権限を求めるメッセージを表示して終了します。
また、ロシア語やベラルーシ語など複数のキーボード言語を除外する一方、ウクライナ語は対象に含まれたままです。ただし、キーボード設定はあくまでフィルタリングの仕組みであり、ユーザーの所在地を確実に特定できるものではありません。
インストール後は、スケジュールされたタスクが、コピーされたWindows実行ファイルを起動の3分後に実行します。このプログラムがYobaLoaderを読み込むため、再起動後も感染が維持されます。
Telegramの画像で次のペイロードの所在を特定
Check Pointの詳細な技術調査によると、YobaLoaderはTelegramチャンネルのプロフィール画像をダウンロードし、その末尾50バイトからドメイン名を生成します。画像を差し替えれば、運営者は接続先を変更できます。
続いてローダーは、GoogleのDNS-over-HTTPSサービスに問い合わせ、DNS TXTレコードに格納された指示を取得します。この指示を検証・復号したうえで、暗号化されたペイロードを取得します。調査された配信経路では、Catboxが使われていました。
研究者は、XMRigの暗号資産マイニングソフトウェアがTor経由で通信する様子を確認しています。このマイナーは、ユーザーがコンピューターを使用している間は動作を一時停止できます。リソース消費の増加に気付かれる可能性を下げるためです。ローダーはWindows実行ファイルやPowerShellのペイロードにも対応しており、マイニング以外の用途にも使えます。
署名付きファイルでも非公式インストーラーは安全とは限らない
Check Pointは、AIツールは検証済みの提供元から入手し、不明な発行元やリポジトリのアプリケーションは実行を制限するよう勧めています。見慣れた製品名、GitHubのダウンロードページ、署名付き実行ファイルは、いずれも同じ悪意あるパッケージの中にそろって存在し得ます。
LearnAI Tools
このキャンペーンは、AIツールの入手先を選ぶ人々を狙っています。インストール前、とりわけ管理者権限を付与する前に入手元を確認することが、偽アプリを避けるためにユーザーができる現実的な対策です。
翻訳元: https://hackread.com/fake-chatgpt-claude-apps-software-yoba-malware/