ITおよびサイバーリスク管理ツールは、GRC(ガバナンス・リスク・コンプライアンス)という広い枠組みの土台となる、リスク登録簿(リスクレジスタ)の運用を支える仕組みです。リスクを担当者や対応策とともに記録し、統制と紐づけ、例外を追跡し、委員会の厳しい審査にも耐えるレポートを出力します。
GRCプラットフォームガイドが組織全体を評価するのに対し、本ガイドはリスク登録簿のワークフローそのものに絞って解説します。11のプラットフォームが、ITおよびサイバーリスクをどれだけ誠実に記録・採点・対処・終結できるか、そして各クラスが実際にどれだけの人員を必要とするかを検証します。
登録簿の内容を金額に換算する方法については、CRQガイドで続きを解説しています。
評価方法
調査に基づき、5つの基準で評価しました。登録簿ワークフローの深さ(受付、担当者設定、対応策、例外管理)、統制との連携、採点の柔軟性(定性評価から定量評価まで)、レポート・委員会向け出力、そして人員面で現実的な導入の重さです。
有償の掲載枠は一切ありません。
1. ServiceNow:運用と一体化した登録簿
ServiceNowのリスクレコードは、IT部門が日常的に使うプラットフォーム上にあります。登録簿のエントリはCMDB資産、インシデント、変更管理と紐づき、対応策は担当者が無視できないワークフローとして割り振られ、継続的な指標がスコアに反映されます。
業務の現場がすでにそこにあるため、常に最新の状態を保てる登録簿です。
主な機能:資産に紐づくリスク、ワークフローによる割り振り、指標の自動化。
価格体系:Now Platform上のIRMモジュール。
評価:運用に直結した登録簿。
2. Archer:方法論を自由に実装できる製品
RSA Archerは、独自の分類体系、採点モデル、対応ワークフローなど、プログラムが採用するあらゆるリスク方法論を実装できます。管理者を確保できる成熟したプログラムにとって、設定自由度の上限といえる製品です。深さは人員という代価で手に入ります。
主な機能:最高水準の設定自由度、複数領域の登録簿、プログラム運用の実績。
価格体系:ユースケース単位のライセンス。
評価:自社の方法論をそのまま実装できます。ただし人員の確保が前提です。
3. LogicGate:ノーコードで作る登録簿
Logicgate Risk Cloudでは、大規模な導入支援部隊がなくても、リスク担当チームが自ら登録簿、受付フロー、対応ワークフローを構築できます。中堅・大企業向けの柔軟性をチャレンジャーならではのスピードで提供し、定量化モジュールも成熟しつつあります。
主な機能:ノーコードのワークフロー、担当者自身が構築する登録簿、定量化アドオン。
価格体系:アプリケーション単位のサブスクリプション。
評価:自分たちで作り変えられる登録簿。
4. LogicManager:方法論のガイドを備えたプラットフォーム
LogicManagerは、分類体系や方法論のガイダンスをプラットフォームに組み込んでいます。リスクライブラリ、準備状況の評価、コンサルティング型のサポートを備え、ゼロからプログラムを立ち上げる少人数のチームにとって、非常勤のリスク責任者のような役割を果たします。
主な機能:ガイド付きの分類体系、リスクライブラリ、アドバイザリー型のサポート体制。
価格体系:段階別のサブスクリプション。
評価:メンター付きのオールインワン型プログラム。
5. Diligent:委員会向けの登録簿
多くの大企業がすでに運用している取締役会ポータルにリスク登録簿を連携させます。ヒートマップを再整形なしで委員会資料にでき、ガバナンスとの統合が構造的な強みです。
登録簿の最も手ごわい読み手が上層部にいる場合、特に力を発揮します。企業のガバナンスとコンプライアンス、そして継続的なサイバーリスク評価に適しています。
主な機能:取締役会向けの出力、ガバナンスとの融合、スイート全体の幅広さ。
価格体系:スイート単位のサブスクリプション。
評価:取締役会が実際に目にする登録簿。
6. MetricStream:連邦型のエンタープライズ登録簿
MetricStreamは、複数の事業体・複数の地域にまたがるリスク管理プログラムを、銀行レベルの厳格さで支えます。階層構造に沿って集約される連邦型の登録簿、規制産業向けの深い機能を備える一方、導入の負担は重くなります。この規模をこなせる大組織にとっては、総合力で選ぶ製品です。
主な機能:連邦型の集約、規制産業向けの深さ、幅広い連携。
価格体系:プラットフォーム単位のライセンス。
評価:複数事業体を抱える大組織のための登録簿。
7. Onspring:中堅企業に人気のノーコード製品
Onspringは、現場の担当者から厚い支持を得るノーコードの柔軟性が持ち味です。登録簿、アセスメント、対応ワークフローを、利用するチーム自身が構築でき、中堅企業向けの価格で数週間のうちに導入できます。同じ規模帯では、静かな人気を集める存在です。
主な機能:ノーコードの柔軟性、迅速な導入、ロイヤルティの高いユーザー層。
価格体系:ユーザー/アプリケーション単位の段階制。
評価:今四半期中に稼働できる中堅企業向けの登録簿。
8. Protecht ERM:設定自由度の高いエンタープライズリスクプラットフォーム
Protecht ERMは、全社的なリスク管理とオペレーショナルリスク管理を、統制、インシデント、重要リスク指標(KRI)、コンプライアンスのワークフローと結びつけます。
設定可能な登録簿、リスクアセスメント、ダッシュボードにより、リスクの担当者や対応策を事業目標に紐づけられます。APAC地域の組織や政府部門のリスク管理プログラムにとっても有力な選択肢です。
主な機能:設定可能なリスク登録簿、リスクおよび統制の評価、KRIの監視、自動化されたワークフロー、全社リスクのレポート。
価格体系:ユーザー単位のライセンスに、オプションモジュールとMarketplaceのサブスクリプションを追加。
評価:統制とレポートを統合した、設定自由度の高いエンタープライズリスク管理を求める組織にとって、Cammsの有力な代替製品です。
9. SAI360:オペレーショナル・コンプライアンス向け登録簿
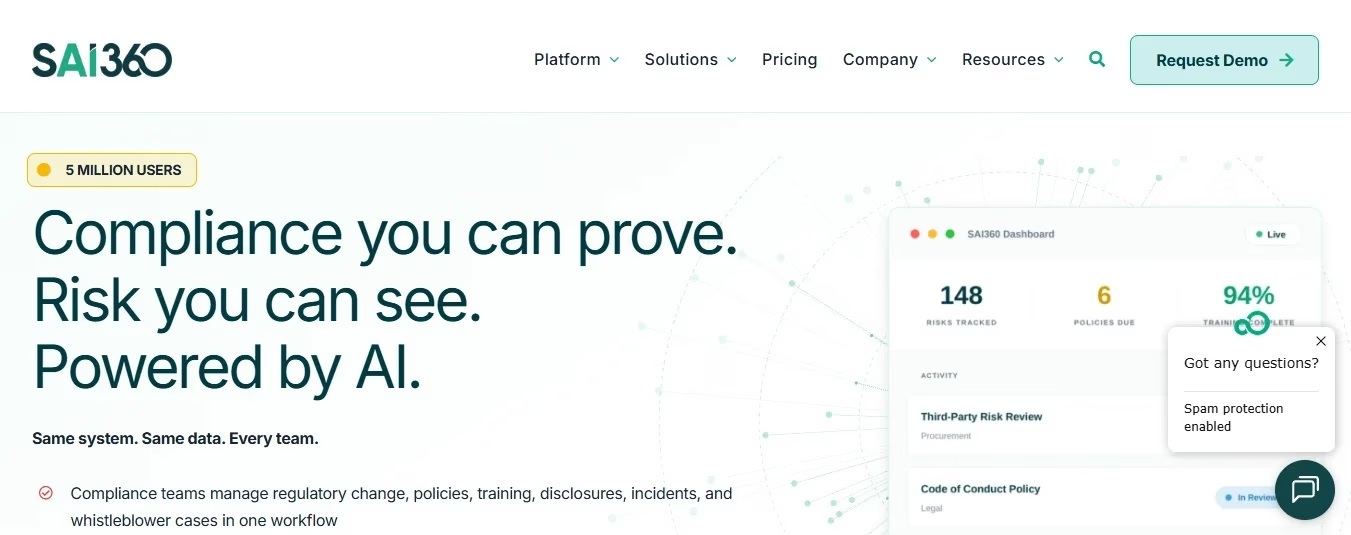
SAI360のリスク登録簿は、EHS(環境・衛生・安全)やコンプライアンスのワークフローと並行して動作します。工場や従業員を含めてリスクを捉える組織向けで、運用リスクを一元管理したい製造業や医療機関に統合された形で提供されます。
主な機能:EHSとリスクの統合、研修コンテンツ、運用面での適合性。
価格体系:モジュール単位のサブスクリプション。
評価:物理世界のリスクを扱う登録簿。
10. Riskonnect:保険対象リスクとサイバーを統合する製品
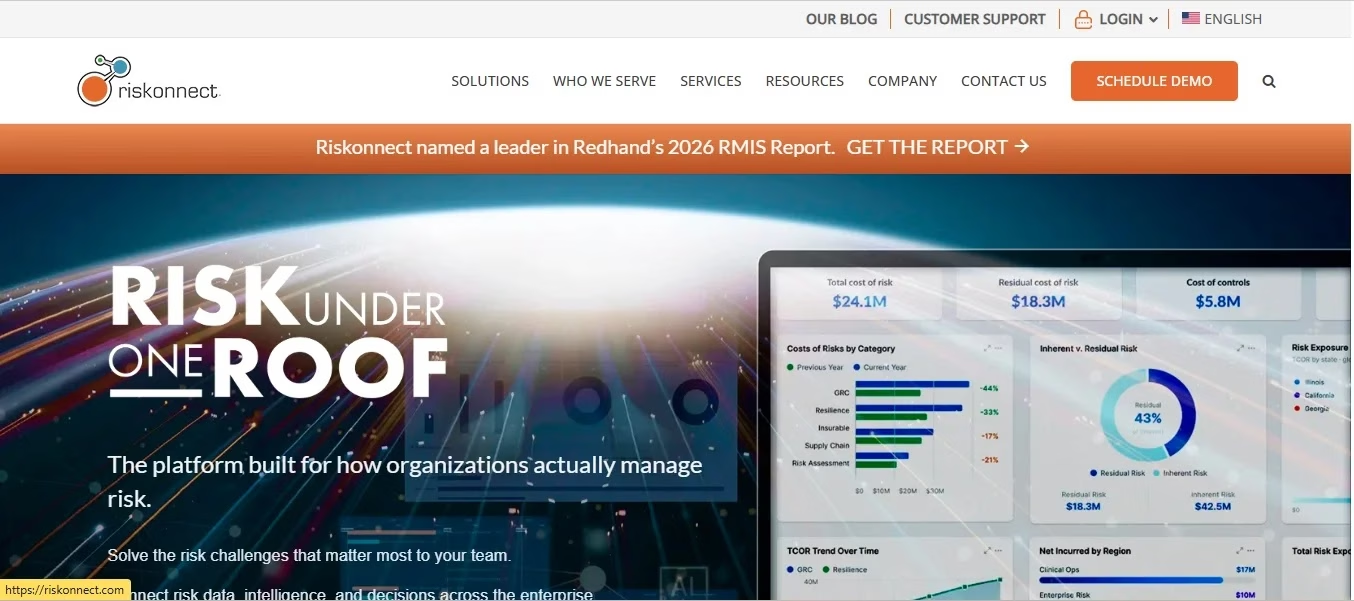
Riskonnectは、保険対象リスク、保険金請求、ERM、サイバーを1つのプラットフォームに統合します。ハザードリスクとデジタルリスクをまとめて所管するCRO(最高リスク責任者)向けの設計で、競合製品にはない保険金請求の履歴管理も備えます。個別領域の深さでは専門製品に譲りますが、統合された登録簿こそが最大の価値です。
主な機能:保険対象リスクとサイバーの統合、保険金請求の履歴管理、CRO視点の幅広さ。
価格体系:モジュール単位のライセンス。
評価:起こりうるあらゆる問題を1つにまとめた登録簿。
11. IBM OpenPages:規制対応のAI活用登録簿
IBM OpenPagesは、モデルリスク、オペレーショナルリスク、コンプライアンスを網羅する、銀行水準のリスクアーキテクチャを備えています。watsonxが説明文の下書き、規制の対応付け、変更内容のトリアージを支援します。IBMのエコシステムにある金融機関にとって、ブランドの印象以上に奥深い製品です。
主な機能:金融サービス水準の厳格さ、watsonxによる支援、モデルリスクの深さ。
価格体系:プラットフォーム単位のライセンス。
評価:watsonxを執筆の助手にした規制対応の登録簿。
総合比較表
| ツール | クラス | 登録簿ワークフロー | 採点の柔軟性 | 委員会向けレポート | 価格モデル |
| ServiceNow | 運用型 |  (ワークフロー連携) |
|
|
モジュール |
| Archer | ヘビー級 | (最も深い) |
(任意のモデル) |
|
ユースケース |
| LogicGate | ノーコード | |
|
|
アプリケーション |
| LogicManager | ガイド付き | |
|
|
段階制 |
| Diligent | 取締役会向け | |
 |
(中核機能) |
スイート |
| MetricStream | 連邦型エンタープライズ | |
|
|
プラットフォーム |
| Onspring | 中堅企業向けノーコード | |
|
|
段階制 |
| Protecht ERM | 設定自由度の高いエンタープライズ型 | |
|
|
ユーザー単位/モジュール |
| SAI360 | オペレーショナル・コンプライアンス型 | |
|
|
モジュール |
| Riskonnect | 保険対象リスク+サイバー | |
|
|
モジュール |
| OpenPages | 規制対応AI型 | |
|
|
プラットフォーム |
機能の有無一覧表
| ツール | ノーコードでの登録簿構築 | 資産/CMDBと紐づくリスク | 定量(金額)採点オプション | AIによる説明文作成支援 | 中堅企業でも導入しやすい入口 |
| ServiceNow | (プラットフォーム) |
(中核機能) |
|
|
 |
| Archer | |
|
|
|
|
| LogicGate | (中核機能) |
|
|
|
|
| LogicManager | |
|
|
|
|
| Diligent | |
|
|
|
|
| MetricStream | |
|
|
|
|
| Onspring | (中核機能) |
|
|
|
|
| Protecht ERM | |
|
|
|
|
| SAI360 | |
|
|
|
|
| Riskonnect | |
|
|
|
|
| OpenPages | |
|
|
(watsonx) |
|
購入チェックリスト
登録簿の大敵は情報の陳腐化です。これに対抗できる製品を選びましょう。実際のリスク担当者を巻き込み、1件のリスクについて受付から担当者設定、対応策、例外処理、終結までの一連の流れを試験運用します。そして、担当者への催促をプラットフォームが行うのか、それとも分析担当者が行うのかを確認してください。
クラスの選定は、GRC全般の判断と同様に、自社の人員体制に合わせます。ヘビー級の製品には管理者が、ノーコード型には構築担当者が必要で、ガイド付きのプラットフォームは少人数で始める組織に向いています。
採点方式は、今日は定性的なヒートマップ、プログラムが成熟すれば金額による定量化へと成長できるものを求めてください。また、登録簿を現実と接続することも重要です。監査からは指摘事項を、TPRMからはベンダーのスコアを、コンプライアンス関連のスタックからは統制の状態を取り込みます。
何よりも追跡すべきプログラム指標は、最新の担当者、対応策、レビュー日が設定されている登録簿エントリの割合です。この鮮度を示す数値が、登録簿と作り話を分けます。
よくある質問
2026年のITおよびサイバーリスク管理ツールで最良のものは?
運用との連携ならServiceNow、深さを求めるならArcher、MetricStream、OpenPagesといったヘビー級の製品です。構築スピードを重視するならLogicGate、Onspring、LogicManagerが該当します。Diligent、Camms、SAI360、Riskonnectは、用途や地域に応じて選択します。
GRCとの違いは?
同じ系統に属します。本ガイドのツールはリスク登録簿のワークフローに特化しており、GRCはその周囲にコンプライアンス、ポリシー、監査の領域を加えたものです。多くのプラットフォームは、異なるモジュールを備えて両方のガイドに登場します。
定性採点と定量採点のどちらを選ぶべきか?
まずは定着しやすい定性採点から始め、予算をめぐる議論に備えて定量採点へ移行します。プラットフォームを入れ替えずにその道のりをたどれる採点モデルの製品を選んでください。
リスク登録簿が陳腐化する原因は?
責任を問われない担当者設定が原因です。エントリには、割り振られた対応策、自動化されたレビューの催促、担当者が応答しない場合のエスカレーションが必要です。分析担当者の奮闘ではなく、ワークフロー機能で解決すべき問題です。
公表すべき指標を1つ挙げるなら?
登録簿の鮮度です。最新の担当者、対応策、レビュー日が設定されたエントリの割合で、上昇傾向にあることが望まれます。陳腐化した登録簿は、ガバナンスの虚構にすぎません。企業の監督体制やガバナンスの枠組みについては、セキュリティオペレーションセンターの構築と運用方法のガイドもご覧ください。
まとめ
登録簿とは、約束を追跡する仕組みです。リスクに名前をつけ、担当者がコミットし、対応策に期日を設け、レビューを守ります。
ServiceNowは登録簿を業務に結びつけ、Archerはあらゆる方法論を実装し、ノーコード型は今四半期中に稼働し、規制対応のヘビー級製品は監査当局の要求にも応えます。自社の人員で運用できるクラスを選び、鮮度の追跡を自動化し、取締役会が総コストを問い始めたら、採点を金額ベースへ発展させましょう。
著者:[AUTHOR NAME]、[credential]。レビュー担当:[REVIEWER NAME]。最終更新:2026年10月。GBHackers編集部:独立した調査ベースの購入ガイドであり、有償の掲載枠はありません。
翻訳元: https://gbhackers.com/it-cyber-risk-buyers-guide/