Positive Technologiesの研究者らが、少なくとも2022年4月から活動している隠密性の高いハッキング集団「StingyBasilisk」を発見しました。
2026年初めのインシデント対応中に見つかったこの攻撃では、カスタムマルウェアや暗号化通信、正規のWindows機能を駆使して、検知を避けながらアクセスを維持していました。
調査の結果、プロセス間でデータをやり取りできるWindowsの名前付きパイプを介して制御される、悪意あるエージェントのネットワークが明らかになりました。攻撃者は各コンポーネントを信頼されたセキュリティソフトに偽装し、後続の攻撃段階をプロセスメモリ内にとどめていました。
研究者らはスパイ活動が目的だったとみていますが、最初の感染経路は特定できませんでした。また、StingyBasiliskを既知のAPT(高度な持続的脅威)グループと確実に結び付けることもできていません。
2026年2月以降、攻撃者は侵害したインフラ全体へ活動範囲を広げました。SMBを使ってC:\Windows\Tempにマルウェアをコピーし、Impacketのatexecツールで Windowsタスクスケジューラ 経由でリモート起動しています。
調査員は、このツールが通常使う命名形式ではなく、GUID形式の名前を持つスケジュールタスクを確認しました。これらのタスクは、追加コードを配信するローダー「CunningDoor」の起動に使われていました。
永続化には、COMハイジャックとWindows Time Providerを利用していました。COMハイジャックは、正規のソフトウェアコンポーネントへの参照を書き換え、通常のシステム動作中に悪意あるコードを実行させる手法で、MITRE ATT&CKにも記載されています。
同グループが標的にしたのは、Network List ManagerとNetwork Configurationのオブジェクトです。マルウェア「SilentCOM」は、呼び出しを悪意あるDLL経由に振り向ける一方、正規のリクエストは元のライブラリへ転送していました。これにより通常の機能が保たれ、侵入の発覚につながる目に見える障害を抑えていました。
「TediousLoader」は別の経路を使い、Windows TimeサービスのTimeProvidersレジストリブランチに悪意あるDLL を登録していました。Windowsはサービス起動時に有効なプロバイダーライブラリを読み込むため、この仕組みは永続的な実行に適しています。
TediousLoaderは、Windowsのrawソケットでネットワークトラフィックを監視していました。受信パケットに特殊なシグネチャがないかを調べ、一致した通信から隠された接続設定を抽出します。
この設定により、マルウェアは外部への接続、ローカルアドレスへのバインド、着信接続の待機のいずれかを実行します。通信を確立すると、AES-256-CBCで暗号化されたペイロードを受信し、復号してメモリ内でコードを実行します。
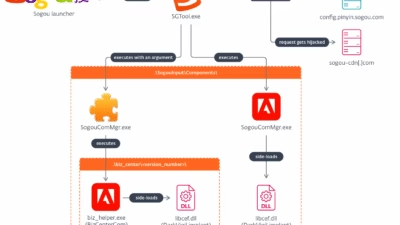
CunningDoorは、デジタル署名付きのSafeNetライブラリを悪用したDLLサイドローディングを使用していました。確認されたある感染チェーンでは、IKEYUI64.dllが悪意あるiKeyAPI.dllを読み込み、3回連続のXOR演算でシェルコードを復号していました。
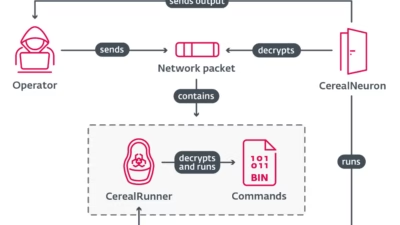
このシェルコードは、改変版のFNV-1aハッシュでWindows関数を解決し、名前付きパイプ経由で暗号化された命令を待ち受けます。別の亜種はこれに代えて、IPアドレスとポートを使用していたと、Habrは伝えています。
SilentCOMも、名前付きパイプを通じて暗号化されたシェルコードを受信します。研究者らはこの通信を捕捉し、メモリ操作にダイレクトシステムコールを使うローダーを回収しました。その後には、Curve25519鍵交換とChaCha20を用いた暗号化通信が続きます。
改変されたChaCha20の定数は、ペイロードの所在を突き止める際にメモリ上の有用な痕跡となりました。
ANY.RUNを導入する16,000以上のSOCチームに加わり、脅威調査を効率化して手作業を減らしませんか。チームで試してみる
翻訳元: https://cyberpress.org/stingybasilisk-infiltrates-government-networks/