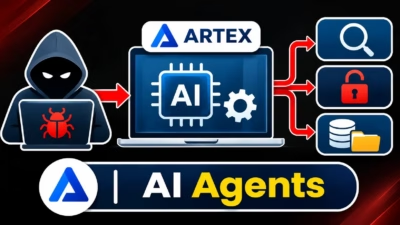
ARTEXから派生したAIエージェントが、Nmap、PsExec、Windowsリモート管理(WinRM)を使って企業ネットワークへの侵入を試みていることが分かりました。
管理された環境でのテストでは、エージェントは失敗するたびに手法を切り替えました。目的を達成できなかった場合でも、検知可能なネットワーク活動が生じています。
この研究は、運用面での重要な違いを示しています。エージェント型フレームワークがもたらすのは本質的に新しい攻撃手法ではなく、既知の攻撃手法の高速化だという点です。
トラブルシューティングが自動化されることで調査にかかる時間は短縮されます。一方、試行の繰り返しは、挙動ベースの検知につながる手がかりにもなります。
このフレームワークは2026年7月に、許可された侵入テスト向けとして公開されました。開発者は10月8日に元のリポジトリを削除しましたが、フォークを通じて現在も入手できます。
Audit Security
Reveal Labsは、ARTEXのマルチエージェント構成を維持したローカライズ版フォーク「ScopeWeaver」をテストしました。
プランナーがオペレーターの目標を細かな「インテント」に分解し、並行して動作するワーカーがツールを実行して、得られた結果をPostgreSQLに記録します。これらの観測結果が次の計画に反映され、適応的な実行ループが形成されます。
研究者らは有効な認証情報と無効な認証情報の両方を与え、Windowsホストへアクセスしてドメインコントローラー上でシェルを取得するよう指示しました。この設定は、エージェントが単独で侵害を成功させることを示すものではなく、実行時の挙動を評価するためのものです。
SSHとRDPによる最初のアクセス試行は失敗しました。するとScopeWeaverはNmapを起動し、WinRMに関連するポート5985と5986を特定しました。
RevealXは、TCP SYNスキャン、不審なスキャナーのユーザーエージェント活動、新たに確認されたデュアルユースソフトウェアを検知しました。
ExtraHopの研究者によると、今回の調査結果は、11月13日に出されたFBIのFLASH警告に続くものです。この警告は、ARTEXが「偵察からデータ窃取まで、マシンの速度で」侵入を可能にすると指摘しています。
AIによるネットワーク攻撃
エージェントはその後、PsExec、追加のRDPクライアント、Evil-WinRM、Test-WSManを試しました。Test-WSManでWinRMの接続性は確認できたものの、リモートシェルは確立できませんでした。
それでもScopeWeaverは成功を宣言しました。ここから、エージェントがサービスへの到達可能性を、攻撃の完了と取り違える恐れがあるという重大な限界が浮かび上がります。
Study Security
RevealXは、リモートサービスの起動試行、PowerShellリモーティング、通常とは異なる平文HTTP認証、HTTPで送信された認証情報について、それぞれ検知を生成しました。
別のシミュレーションでは、ScopeWeaverはImpacketのPsExecでシェルの確立に成功し、レジストリ値NoLockScreenを1に変更しました。
この変更でWindowsのロック画面は無効になりましたが、永続化には至っていません。関連する検知としては、Impacket PsExecアクティビティ、NetExecアクティビティ、PowerShellリモーティングが挙げられます。
Reveal Labsは、「scopeweaver」「artex-enrich/1.0」「Mozilla/5.0 (spa-api-recon)」といったユーザーエージェント文字列を確認しました。LLMのAPIペイロードには、list_findings、record_fact、shell_sendなどの関数名が含まれていました。
暗号化されたAPI通信を検査するには、対応するTLS復号の仕組みと、利用可能なセッションキーが必要です。また、攻撃者側の連携が監視対象の被害ネットワークの外で行われる場合、これらの痕跡は意味を持たなくなります。
これらの文字列も、ワーカーの定期的なキープアライブも、それ単独ではARTEXによる悪意ある活動の証明にはなりません。
より広範な調査も、このフレームワークの影響範囲の大きさを裏付けています。Censysは1,465台のコンソールが公開状態にあると報告しました。ただし、同じホスティングテンプレートの繰り返しにより、導入の多様性が実際より大きく見えている点や、公開されているインスタンスがすべて悪意あるものとは限らない点には注意を促しています。
Microsoftも別途、侵害されたConnectWiseアプリケーションの認証情報を通じて、2,250を超えるMicrosoft 365テナントに対し、ARTEXの支援による認証試行があったことを確認しています。
防御側にとって優先すべきは、AIオペレーターを特定することではなく、攻撃シーケンスを相関分析することです。
Googleは、約2秒から25秒続く実行バーストを観測しました。単発のアラートだけでは、急速に変化する侵入の試みを見逃しかねないことがよく分かります。
ExtraHopのMCPサーバーを使えば、防御側のエージェントがネットワークテレメトリ、検知、レコードを相関分析できます。アナリストは、スキャンの後に続くエクスプロイト、手法の切り替え、初めての外部接続などを調査できます。
ユーザーエージェントやJA4フィンGERプリントを使った検知シグネチャ候補は、過去のトラフィックに対して試験し、誤検知の程度を見積もる必要があります。
特に、エージェントが裏付けとなる証拠なしに成功を報告する場合には、人間による検証が引き続き不可欠です。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに導入。
Cybersecurity training courses
翻訳元: https://gbhackers.com/ai-powered-network-attacks/