AhnLabのセキュリティインテリジェンスセンター(ASEC)は、偽の発注書依頼を使ってマルウェア「XLoader」を配布するフィッシングキャンペーンを確認しました。
メールは、添付されたMicrosoft Word文書を開いて注文内容を確認するよう従業員に求めます。日常的な業務を、感染のきっかけに変えてしまう手口です。
添付ファイルの形式はDOCXですが、中には悪意あるRich Text Format(RTF)文書が含まれています。攻撃はVBScript、PowerShell、暗号化されたペイロードを経由する複数の実行段階を踏み、最終的に機密データの収集や追加マルウェアのダウンロードが可能な情報窃取型マルウェアをインストールします。
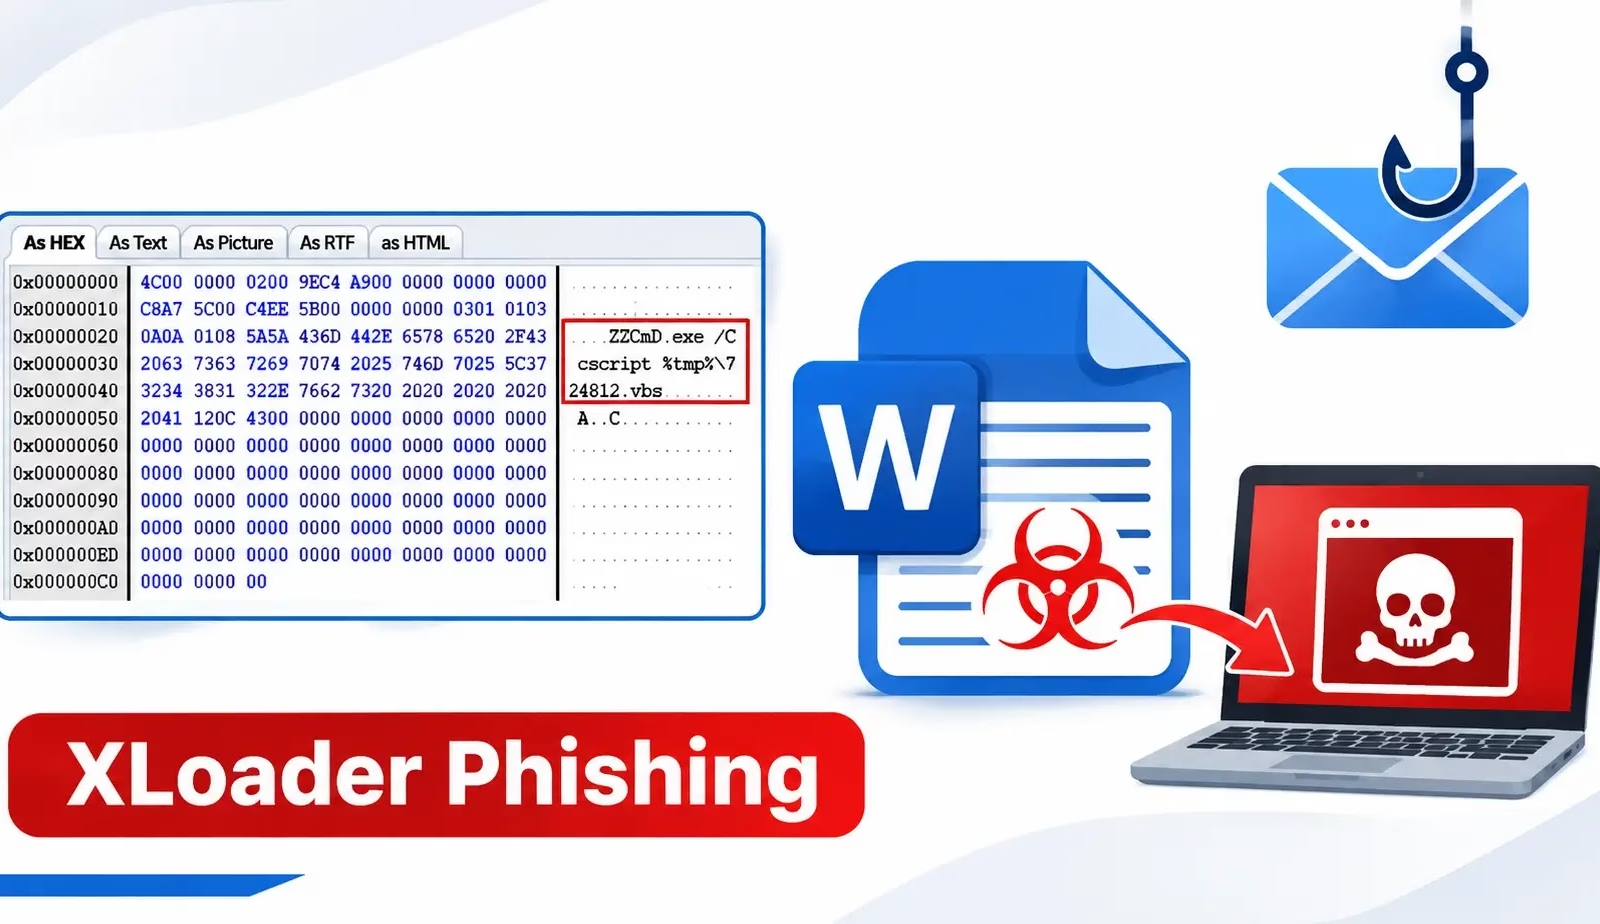
攻撃は、受信者が発注書の添付ファイルをダウンロードして開いた時点で始まります。Microsoft Word は、「別のドキュメントからコンテンツをインポート」機能(altChunk)を通じて、埋め込まれたRTF文書を処理します。
RTF文書内にはObject Linking and Embedding(OLE)オブジェクトがあり、悪意あるVBScriptファイルが含まれています。処理の過程で、このファイルは%TMP%\724812.vbsに書き出されます。
別のOLEオブジェクトは、Microsoft Equation Editorの既知の脆弱性であるCVE-2017-11882を悪用し、このスクリプトを実行します。確認されたコマンドは次のとおりです。
VBScriptにはBase64でエンコードされたデータが含まれており、これを%TMP%\Quisque.Dalに保存します。あわせて、埋め込まれた第1段階のPowerShellスクリプトも起動します。
このデータファイルをデコードすると、ローダー、暗号化されたペイロード、第2のPowerShellスクリプトという3つの要素が現れます。こうした多層構造により、最終的なマルウェアは、従業員の手元に最初に届く文書から切り離されています。
続いて、メインのPowerShellスクリプトがレジストリエントリを作成し、実行設定を保持するとともに永続化を確立します。PowerShell実行ファイルのパスは、HKCU\Environment配下のTORO値に保存されます。
スクリプト本体は、HKCU\SOFTWARE\AppDataLow配下のLaboris値に格納されます。さらに、3つ目の値Cupidatatが、現在のユーザーのWindows Runキーに追加されます。
このスタートアップエントリは、感染したユーザーがログインするたびに、保存されたPowerShellスクリプトを取得して実行します。そのため、次回以降のログイン後も感染チェーンが再開します。
永続化の設定後、第1のPowerShellスクリプトは%TMP%\Quisque.Dalを復号し、第2のPowerShellスクリプトを実行します。
第2のスクリプトはローダーを起動し、暗号化されたマルウェアのペイロードを引数として渡します。ローダーはキー0X6B506102を用いたXOR演算でこのペイロードを復号し、得られたマルウェアをメモリ上で実行します。
今回のキャンペーンは、ごく普通の業務用添付ファイルが複数の悪意ある要素を隠し持ちうることを示しています。
従業員の目には発注書の文書としか映りませんが、その裏では、埋め込みコンテンツ、脆弱性の悪用、スクリプト、レジストリによる永続化、メモリ上でのペイロード実行へと攻撃が進んでいきます。
ASECは、送信元アドレスを確認し、予期しない添付ファイルやリンクを慎重に調べるよう利用者に呼びかけています。身に覚えのない発注書依頼には、特に送信者や取引の背景が見慣れない場合、慎重に対応する必要があります。
注: IPアドレスやドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(defang)されています(例: [.])。無害化の解除(re-fang)は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
1万6,000以上のSOCチームが、脅威調査の効率化と手作業の削減にANY.RUNを活用しています。チームで試してみる
翻訳元: https://cyberpress.org/xloader-phishing-targets-employees/