セキュリティパッチは、攻撃者にとっての出発点にもなり得ます。
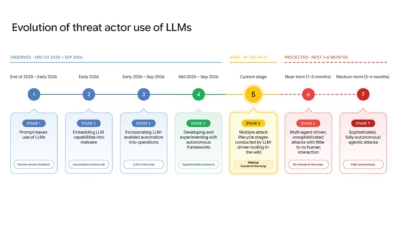
Google Threat Intelligence Groupは11月16日付のレポートで、攻撃者がAIを設定し、人間が逐一指示しなくてもエクスプロイトを開発・実行させていることを確認したと明らかにしました。未パッチのソフトウェアを運用している組織は、新たに公開された脆弱性が狙われるまでの猶予が短くなる恐れがあります。
ベンダーの更新プログラムを企業全体に適用するには、通常すぐにはいきません。管理者が修正の展開を準備している間にも、攻撃者は同じセキュリティ情報をもとに作業を始められます。
攻撃者がホストするエクスプロイトフレームワークの内部
調査チームは、攻撃者が管理する公開状態のサーバー上で、exploit_agentというフレームワークを発見しました。このフレームワークは、高度なAIモデルやローカルでホストされたAIモデルを複数接続していました。Googleの調査結果によると、このシステムは人気のWebアプリケーションにセキュリティ更新がないかを継続的に調べるよう設定されていました。
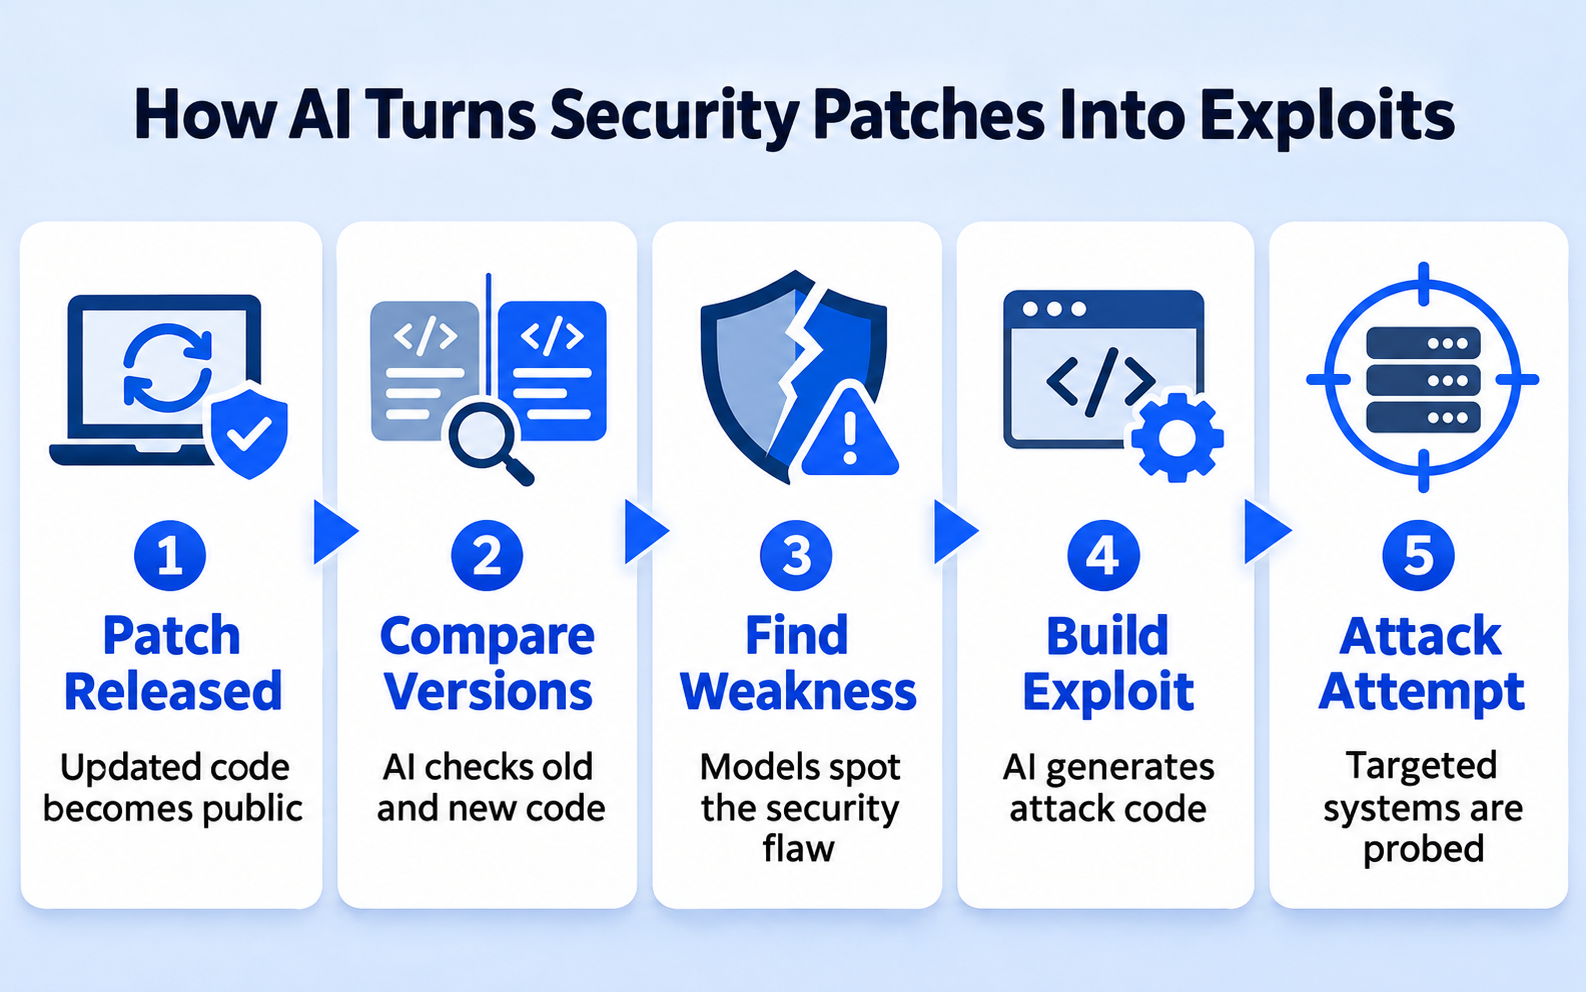
フレームワークはパッチ適用前後のソフトウェアコードを比較することで、潜在的な脆弱性を特定し、エクスプロイトコードを生成して、自動的に実行を試みます。
確認された例の一つでは、WordPressプラグインであるSpectraのバージョン2.19.25について、アクセス制御を調べていました。
調査チームは、窃取された被害者のデータに加え、パスワード推測や内部偵察、 Webシェルの設置が可能なスクリプトも回収しました。サーバーに記録された活動からは、メディア、エンターテインメント、教育関連の組織に属するフランスのWebサイトに関心を寄せていたことがうかがえます。
パッチの早期情報がエクスプロイト開発を加速させる
Googleは別の例として、AIを活用した分析で発見された2件のPHP脆弱性、CVE-2026-109618とCVE-2026-109619も紹介しています。10月21日の正式なパッチ公開に先立ち、デモ動画と修正済みの初期コードがオンラインに出回っていました。このため、研究者や攻撃者になり得る者が脆弱性を調べ、エクスプロイトの開発を試みることが可能でした。
同社によると、パッチ公開後の数日間には、動作しないと見られる概念実証(PoC)エクスプロイトが数百件出現しました。AIの支援で生成されたとみられます。信頼性の低いコードのために、実際に悪用が確認されたかどうかを監視するセキュリティチームは、検証の手間が増えました。
Googleは 9月の脆弱性分析で、2026年の最初の8カ月間に悪用された脆弱性が月平均18件で、2025年の10.5件から増えたと報告しました。増加分の多くは既に公開されていた脆弱性によるものです。未知の脆弱性の悪用は、比較的小幅な増加にとどまりました。
パッチ適用待ちのシステムで被害リスクを減らす方法
セキュリティチームは、常に修正を即座に適用できるわけではありません。インターネットに公開されたアプリケーションでは、テストや計画的なダウンタイムが必要になる場合があるためです。一方、攻撃者の動きははるかに速く、エクスプロイトコードの公開から数分以内に動くこともあります。更新プログラムを展開するまでの間、管理者はどのシステムが依然として危険にさらされているかを把握し、そこへのアクセスをどう制限するかを考える必要があります。
インターネットに公開されたWebアプリケーションを担当するチームは、次の3点を優先すべきです。
- 修正の日程を決める前に、影響を受けるソフトウェアを特定する。新しいセキュリティ勧告を、公開アプリケーションやプラグインの実際のバージョンと照合します。最新の インターネットからアクセス可能なシステムの一覧を使い、どのインストール環境が脆弱なままか、攻撃者が到達できるか、誰が修復の責任を負うかを明確にします。
- すぐにパッチを適用できない場合は、アクセスを制限する。互換性テストや保守の承認を待つアプリケーションを、不必要に公開したままにしてはなりません。管理者は、影響を受けるサービスへの公開アクセスを制限し、可能であれば脆弱な機能を無効にし、更新を展開するまでベンダーが認めた緩和策を適用できます。一時的な保護措置は、組織の 脆弱性パッチ適用プロセスで検証し、追跡する必要があります。
- 問題を完了とする前に、侵害の有無を確認する。セキュリティ更新を適用しても、それ以前に攻撃者が脆弱性を悪用していたかどうかは分かりません。脆弱な期間のアプリケーションログと認証ログを調べ、不審なリクエストや想定外の管理者アカウント、サーバーへの不正な変更がないかを確認します。侵害の形跡があれば、パッチの適用にとどまらない調査が必要です。
修復が完了したとみなす前に、適用した修正と、これまで公開状態だったシステムの状況の両方を確認してください。パッチの展開を速めれば悪用される機会は減ります。ただし、脆弱なソフトウェアがオンラインに残っていた間に起きた可能性のある不正アクセスを、取り消すことはできません。
AIの仕組みを理解すれば、セキュリティ担当者はAIの利点とリスクの両方を評価しやすくなります。eSecurity Planetの読者は、AIを職場でより自信を持って使いこなすための実践的な学習プラットフォーム「The Neuron Academy」を、7日間無料で利用できます。 すべてのレッスンを見る →
「AIとの話し方」を無料で学べます。The Neuron Academyの6分間のコースで、より良いプロンプトを書き、AIからより有用な結果を得るための簡単な方法をいくつか学べます。ほかのAIコースも7日間無料で閲覧できます。すべてのレッスンはこちら →
翻訳元: https://www.esecurityplanet.com/artificial-intelligence/news-google-ai-security-patches-exploits/