- 攻撃者がPyPI上のMicrosoft Agent Frameworkパッケージを侵害し、認証情報やクラウドトークンを盗み出すマルウェアを仕込んだ
- 悪意あるバージョンは、削除されるまでの間、Azure、AWS、GitHub、OpenAI、Dockerなどの開発者向けプラットフォームを標的にした
- 該当リリースをインストールした開発者は、シークレットのローテーションと環境の調査を行い、システムが侵害されたものとして扱う必要がある
攻撃者がPyPI上のMicrosoft公式Agent Framework Pythonパッケージに侵入し、日常的に同パッケージを利用する数十万人規模の開発者に、情報窃取型マルウェアをばらまきました。幸い、攻撃は比較的早い段階で発見・阻止されましたが、被害者がいなかったとは限りません。
Microsoft Agent Framework Pythonパッケージは、オープンソースのツールキットです。複数のAIエージェントが連携してさまざまなタスクをこなすAIエージェントやアプリケーションを、開発者が構築する際に役立ちます。
ツールを使い、指示に従い、他のエージェントとやり取りしながらより複雑なタスクを処理できるAIアシスタントを作るための部品を提供します。
31分で削除
比較的新しいツールでありながら、Agent Frameworkは大きな支持を集めており、現在の月間ダウンロード数は200,000件近くに達しています。
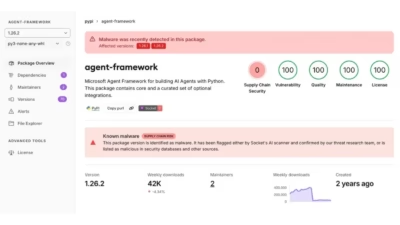
2026年11月17日、何者かがバージョン1.26.1をリリースしました。このバージョンには情報窃取マルウェアが含まれており、Agent Frameworkパッケージをインポートしていない環境でも、Pythonの起動時に自動的に実行されます。1.26.0への依存関係はそのまま維持されていたため、フレームワークは正常に動作し、その裏でマルウェアが活動する仕組みでした。
このマルウェアは、環境変数からログイン認証情報などのシークレットを盗むほか、ローカルの設定ファイルや実行中の他のプロセスの情報も奪うよう設計されていました。標的は、Azure、AWS、GitHub、Docker、Hugging Face、OpenAIをはじめ、多数のサービスに及びます。さらに、Azureのマネージドidentityのアクセストークンや、Azure DevOpsのOIDCトークンの窃取も試みていました。
PyPIが侵入を発見し、悪意あるバージョンを隔離するまでに要した時間は、ちょうど31分でした。ところが、その2分後に2度目の攻撃が発生します。バージョン1.26.2では、GitHub ActionsのOIDCトークン要求と、GitHubランナーのディレクトリ検索が追加されていました。2度目の攻撃で注目すべきは、最初の対処後も、攻撃者が何らかの方法でMicrosoftのPyPIアカウントへのアクセスを維持していた点です。PyPIは、このバージョンもアップロードから約8分後に削除しました。
攻撃が成功したのか、シークレットを失った開発者がいるのかは分かっていません。PyPIStats.orgによると、このツールのダウンロード数は1日あたり約6,900件、1時間あたり約287件です。このため、悪意あるバージョンは約150回ダウンロードされた可能性があります。
バージョン1.26.1または1.26.2をダウンロードした場合は、直ちに削除し、インストール先のシステムが侵害された可能性があるものとして扱ってください。なお、クリーンなバージョンへのダウングレードだけでは不十分です。シークレットはすでに外部へ流出している可能性が高いためです。環境内の不審なファイル、特に攻撃に関連する.pthファイルを確認し、影響を受けた環境をゼロから再構築することも検討してください。
感染した場合の対処法
また、APIキー、アクセストークン、その他のシークレットを含め、すべてのパスワードが漏えいしたものとみなし、無効化して新しいものに交換してください。さらに、Azure、AWS、GitHubなどのサービスアカウントについて、予期せぬログインやアクセス要求といった不審なアクティビティがないかを確認してください。最後に、自動ビルドシステム、特にGitHub Actionsでこのパッケージを使っている場合は、それらの環境も調査する必要があります。
この攻撃は、Wiz、Aikido Security、Socketなど、複数のセキュリティ研究者によって発見・解説されました。一部の研究者によると、最初の悪意あるリリースはagent_framework_meta.pthを使い、Pythonの起動時にagent_framework_meta/_telemetry.pyの認証情報窃取コードを実行していました。2つ目のリリースでは、元のパッケージ初期化処理を復元したうえで、悪意あるコードをaf_runtime_diag.pthとaf_runtime_diag.pyに移していました。
両バージョンとも、収集した情報を同じサーバーに送信していました。送信先はhttps://webhook[.]site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb です。
犯行声明を出した攻撃者はおらず、MicrosoftのPyPI公式プロジェクトにどのように侵入したのかも分かっていません。Windowsの開発元であるMicrosoftは、コメントや声明を出していません。