J.P. Morgan Chaseは、サードパーティのサービスプロバイダーに対するサイバー攻撃により、顧客の個人情報とマーケティングデータが流出したと発表しました。データ侵害が発生したことになります。
同行によると、今回のインシデントによるサービスへの影響はなく、今週初めに発生したサービス障害とも無関係です。
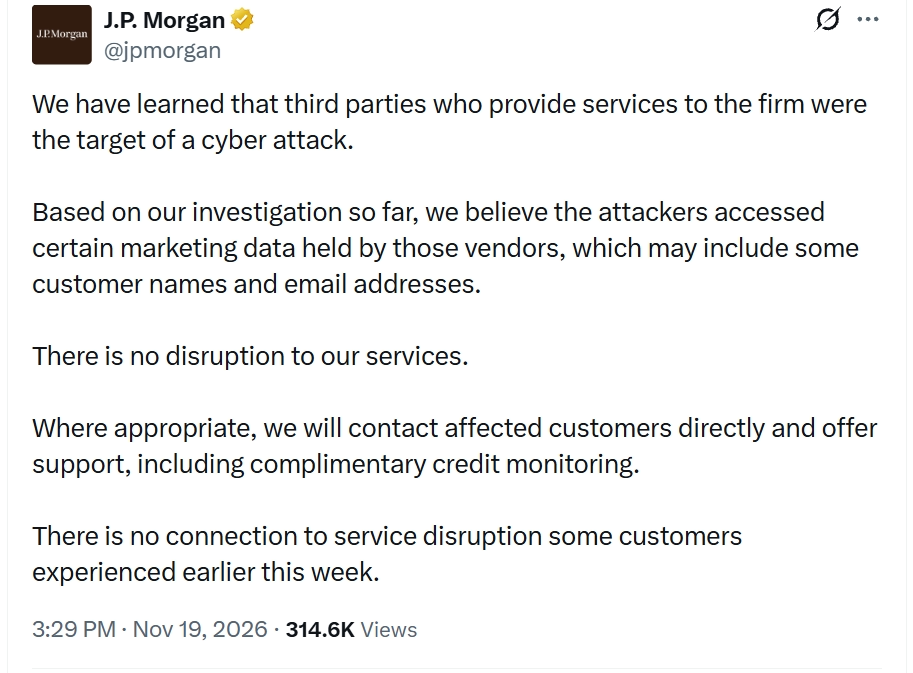
同社はXで公開した発表で、「当社にサービスを提供しているサードパーティがサイバー攻撃の標的になったことが判明しました」と説明しました。
「これまでの調査に基づき、攻撃者はこれらのベンダーが保有する特定のマーケティングデータにアクセスしたと考えています。そこには、一部の顧客の氏名とメールアドレスが含まれている可能性があります」
J.P. Morgan Chase Bankは資産規模で米国最大の銀行で、2026年6月時点の資産は約4.1兆ドルに上ります。個人向け銀行部門のアクティブなデジタル顧客は約7,800万人と報告されています。
VisaとMastercardも、それぞれ報道機関への声明でサードパーティでのインシデントを認めました。ただし、顧客への影響は確認していません。
両社は世界200カ国以上で事業を展開する大手の決済ネットワーク事業者で、年間の取扱高は数兆ドル規模に達します。
Visaの広報担当者はBleepingComputerに対し、次のように述べました。「Visaはこれらの主張を把握しています。主張は、アジア太平洋地域のサードパーティのサービスプロバイダーで発生したインシデントに関連するものです」
「Visaのシステムは関与しておらず、影響も受けていません。カード番号などの決済データにも被害はありません。今回の件は、先週、さまざまな業界で発生したシステム障害とは無関係です」
Mastercardは、「サードパーティプロバイダーでインシデントが発生し、特定の特典プログラムに登録している一部のカード会員について、限られた数のメールアドレス(決済情報ではありません)が流出したとの連絡を最近受けました」とBleepingComputerに回答しました。
同社の広報担当者は、「Mastercardの決済ネットワークや、顧客がカードを利用する機能への影響はありません」と強調しています。
「現時点で、流出は封じ込められています。当社のチームはプロバイダーと連携し、影響を受けたカード会員を必要に応じて支援しています」
n0nランサムウェアが犯行を主張
2026年11月11日、n0nランサムウェアグループがQuboleへの攻撃について犯行声明を出しました。Quboleは、決済各社が利用するサードパーティプロバイダーとみられています。
QuboleはIderaが所有するクラウドデータ分析企業で、クラウド上のデータ分析、自動処理、リアルタイム分析、レポート作成に使われています。
2026年10月14日から26日にかけて、攻撃者は侵害したQuboleの認証情報を使い、各社があらかじめQuboleにアクセス権を与えるために設定していたIAMロールを経由して、顧客のAWS環境にアクセスしました。
攻撃者は、Quboleから直接、3万743ファイル、計53.9GBを盗み出したと主張しています。内訳には、顧客との契約書、価格情報、従業員やトライアル利用者の情報、本番データが含まれるとしています。
さらに、Quboleの顧客ネットワークから、ほぼ1ペタバイトのデータを保持しているとも主張しています。
n0nは2026年11月16日、Chase、Visa、Mastercardのものだとするデータを自らの恐喝サイトで公開しました。
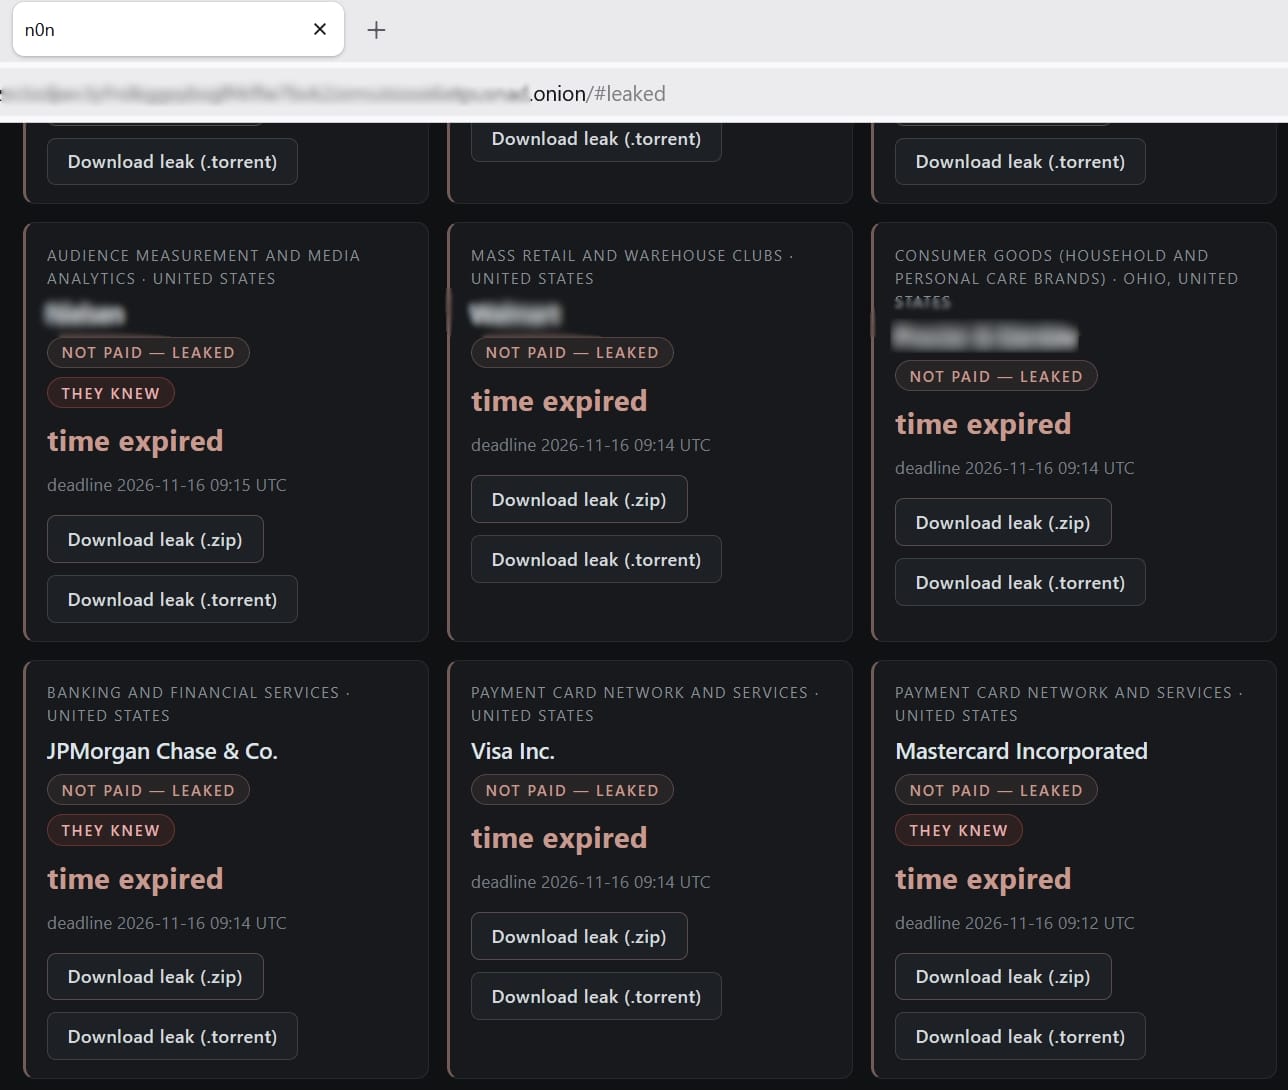
同グループは、SentraとWizが攻撃の詳細を公表する前にQuboleと一部の被害企業に連絡を取ったものの、恐喝要求は無視されたと主張しています。
BleepingComputerはQuboleに対し、攻撃者の主張についてコメントを求めましたが、記事公開時点で回答は得られていません。