イラン寄りのHandala Hack作戦と中程度の確信度で関連付けられる、これまで報告されていなかったマルウェア「HEAVYGRAM」および「CRUDEEXCLUDE」のサンプルが確認されました。
アンチマルウェアソフトウェア
このキャンペーンは、標的型ソーシャルエンジニアリング、Microsoft Defenderの除外設定を悪用した手口、多段階のローダー、そしてTelegramを利用したコマンド&コントロール(C2)を組み合わせ、イランの反体制派やジャーナリスト、イラン政府への反対者とみなされる人々を監視するものです。
今回の調査結果は、米政府が今年発表した情報開示をさらに掘り下げるものです。3月19日、米
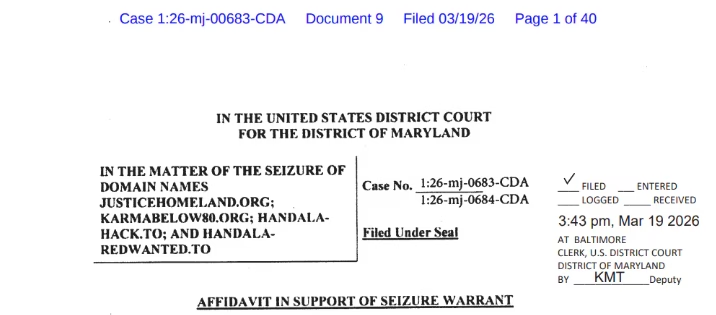
司法省(DOJ)は、イランの情報省(MOIS)がサイバーによる心理作戦や国境を越えた弾圧を支援するために使用していたとされる4つのドメインを押収しました。これにはHandala-Hack[.]toとHandala-Redwanted[.]toが含まれます。
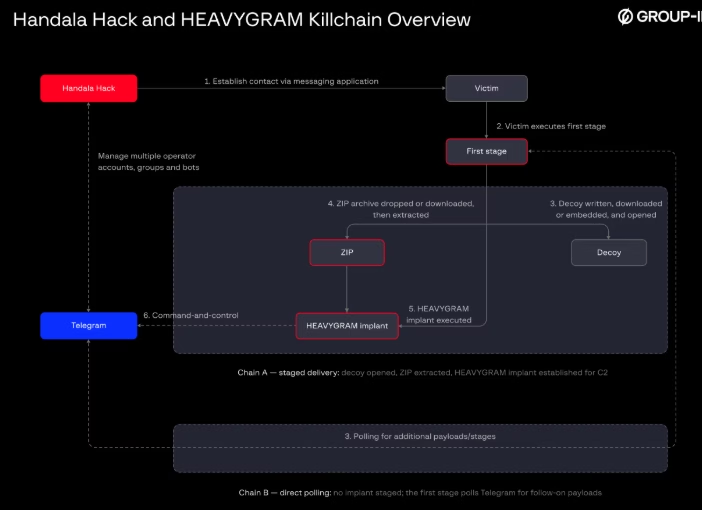
DOJの宣誓供述書は、被害者がTelegramを通じて接触され、正規ソフトウェアを装ったマルウェアを実行させられた事案において「Heavygram」について記述していました。
FBIはその後、9月15日にHEAVYGRAMに関する詳細な緊急速報(FLASH報告書)を公開し、TelegramのボットやグループチャットチャネットユーザーアカウントをC2インフラとして利用するWindows向け監視ツールキットの詳細を明らかにしました。
英国とオランダの当局はこの活動を「CHOSEN BRICK」という名称で追跡している一方、FBIはHEAVYGRAMの作戦をMOIS配下で活動する主体によるものだとしています。
これらDelphiベースのサンプルは、説得力のあるグラフィカルインターフェースを表示する一方で、水面下で埋め込まれたアーカイブを展開し、HEAVYGRAMの永続的なインプラントを起動します。
中核となる機能の一つが防御回避です。CRUDEEXCLUDEはPowerShellを使用して、攻撃者が制御する場所をMicrosoft Defenderの除外リストに追加し、そのパスに書き込まれたファイルがスキャンされないようにします。
確認された除外設定には、%ALLUSERSPROFILE%\MicrosoftDistribution\sysmain、C:\Users\<username>\Downloads\Telegram Desktop、%ALLUSERSPROFILE%\SMQDServicePackages\488ht1-8ww648qなど、正規のWindowsやアプリケーションの場所に似せたディレクトリが含まれています。
このマルウェアは埋め込まれたペイロードをデコードし、ZIPアーカイブとして保存し、C:\ProgramDataに展開したうえで、CreateProcessWを用いてHEAVYGRAMのバイナリを起動します。
この手口により、攻撃者はローカルのエンドポイント保護を弱体化させた後、確実に監視用インプラントをインストールする経路を確保できます。
偽アプリケーションの使用は、メッセージング系、パスワード管理系、メディア関連のソフトウェアを受け取ることを想定している可能性がある高リスクの標的に対して、特に効果的です。
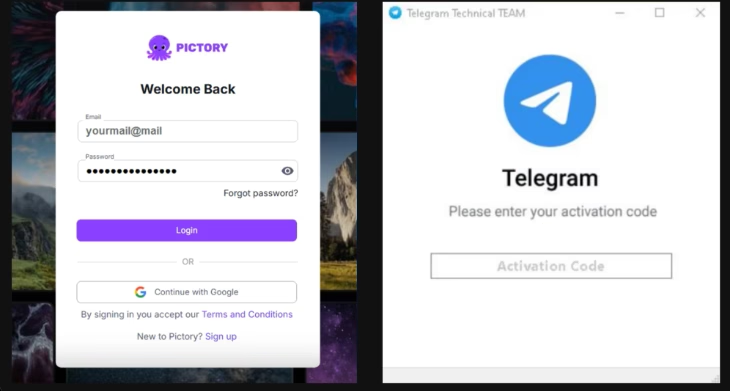
これまでの配布時の誘導手口では、KeePass、Telegram、WhatsApp、Pictoryのインストーラーになりすましたものが使われていたほか、ペルシャ語のスクリーンセーバーを装った誘導では「補足および除名リスト」への言及があり、学術関係者や学生を標的にした調整が行われていたことがうかがえます。
HEAVYGRAMの第2段階のインプラントは、PyInstallerでパッケージ化されたPython実行ファイルで、Windows上での永続化とリモートアクセスを目的として構築されています。
Group-IBはCRUDEEXCLUDEを特定しました。これはPictoryやTelegramなどの信頼されたプログラムを装う実行ファイルです。
このマルウェアは、重複実行を避けるためのミューテックスを作成し、%APPDATA%\Config\config.xml配下に設定データを書き込み、侵害されたホストの名前を収集したうえで、ハードコードされたTelegramボットの認証情報とグループまたはユーザーの識別子を使って攻撃者と通信します。
HEAVYGRAMマルウェアの展開
このインプラントは、初期ビーコンと定期的なヘルスチェックをTelegram経由で送信します。これにより、攻撃者は従来型の悪意あるインフラを維持することなく、稼働中のマシンを特定できます。
テキストコマンドやTelegramのボット API経由のファイル添付を受信できるため、通信が広く使われている正規のクラウドメッセージングサービスのトラフィックに紛れ込み、検知が一層困難になっています。
実行可能なコマンドには、os.popenによる任意のシェル実行、プロセスの列挙、パブリックIPの探索、システム情報の収集、スクリーンショットの取得、ペイロードの展開、レジストリを利用した永続化、Telegram Desktopのデータ窃取などが含まれます。
HEAVYGRAMは、追加の実行ファイルをダウンロードして実行したり、ZIP形式で配信されたペイロードを展開したりすることも可能です。また、正規のbthudtask.exeバイナリを、末尾に意図的な空白を含む偽装ディレクトリC:\Windows \SysWOW64にコピーすることで、DLLサイドローディングを行います。
FBIの勧告に関する公開報道はさらに、この亜種がブラウザに保存された通信内容や認証情報の収集、音声の録音、ファイルの削除、追加マルウェアの取得を行いうることを示しています。
アンチマルウェアソフトウェア
侵害の兆候(IOC)としては、SMQDServiceやwinappxといった不審なRunキーによる永続化エントリ、想定外のTelegram API接続、そして異常なC:\Windows \SysWOW64パスなどが挙げられます。
Group-IBは、Handala Hackは独立したハクティビスト集団ではなく、Void Manticore(Storm-0842、Banished Kitten、Red Sandstormとしても追跡される)に関連するオンライン上の偽装人格であると評価しています。
この作戦はサイバー抵抗運動を自称してきましたが、標的の選定、インフラ、破壊的な活動、情報漏洩、脅迫、そしてイラン国家の利益との一致という点から見て、MOISと関連する強制的なキャンペーンとの整合性がうかがえます。
今回の一連の情報開示は、この作戦の目的がスパイ活動にとどまらないことを裏付けています。
Pictoryや Telegramなどの正規アプリケーションを装う、複数のDelphiベースの実行ファイルも確認されています。
被害者のシステムやメッセージングアカウントへのアクセスは、監視、公開による名誉毀損、ハッキングと情報漏洩を組み合わせた作戦、脅迫、そして反体制派の特定を支援する可能性があります。
DOJによれば、押収されたMOIS関連のサイトは、侵入行為の犯行声明、盗まれたデータの公開、そしてジャーナリスト、反体制派、イスラエル人個人に対する暴力の呼びかけに使用されていたとのことです。
防御担当者は、Defenderの除外設定を変更するPowerShellの活動を調査すべきです。特に、除外設定が通常とは異なるProgramData、ダウンロードフォルダ、あるいはスペルミスのあるサービスディレクトリを指している場合は注意が必要です。
また、SMQDServiceやwinappxに関わるレジストリの永続化も捜索すべきであり、偽のKeePass、Telegram、Pictoryインストーラーの実行を精査するとともに、通常Telegramの活動を自動化しないエンドポイントから発生するapi.telegram.orgへの不審な発信リクエストを監視することが求められます。
ジャーナリスト、活動家、研究者、そしてディアスポラ・コミュニティを支援する組織は、アプリケーションの許可リスト化、Microsoft Defenderの改ざん防止機能、フィッシング耐性のある多要素認証、エンドポイントのテレメトリ、そしてメッセージングプラットフォーム経由で受け取ったソフトウェアの厳格な検証を優先すべきです。
このキャンペーンは信頼関係の構築を通じた接触と説得力のある囮から始まります。初期実行を防ぐことこそが、最も効果的な防御策であることに変わりはありません。
侵害の痕跡(IOC)
| 種別 | SHA256 | SHA1 | MD5 |
| 第1段階 | 8219453084f370cee43aafe27b9def6b9d3d75fb31bacd7e2fa1d82d617f26dd | 0190940243f6535f51d43edafac943d493159e14 | b3c1a3eebefafe1346c6a864b5423182 |
| RARファイル | 47fa634b13b8ba35bd5669da3059a0c7577911c16584a2ff173368f848825de4 | 88a8d118ee190ac36cf684c2992f6ddd2dda517b | b2f6f40570ac9085b5463fdb623560de |
| インプラント/バックドア | d2d19c7f2e4a5fdcfb34b26f048077d2c4fe26637ed2c90e9e9bdf32307c377e | 9108466c98df01033371483a789a0c23372c52f2 | 16602375fc2dae1eb54580ab7eda6567 |
| 暗号化テキストファイル | 3befcca381deb6b492aa0c4eba222c29a25192aeacbf2315798c4754a4b74e81 | 53d41445e176bf53c5acd2dad533eda612b05855 | 7d3cce1f9dbaed585b61e6e903d69b9b |
注: IPアドレスおよびドメインは、誤ってアクセスされたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(defang)されています(例: [.])。再有効化(re-fang)は、MISP、VirusTotal、あるいは自社のSIEMといった管理されたスレットインテリジェンス基盤内でのみ行ってください。
コンピューターセキュリティ
SOCのアラート調査時間を1件あたり21分削減。即座のIOCコンテキストでSOCの対応力を強化: SOCにTI Lookupを統合する
翻訳元: https://gbhackers.com/heavygram-malware-deployment/