攻撃者がActive Directoryドメインコントローラーを標的にし、NTDS.dITデータベースに保存された認証情報を窃取するケースが増えています。
最近実施されたシミュレーションでは、脅威アクターがWindowsのネイティブ機能、リモート管理ツール、認証情報ダンプツールを組み合わせてActive DirectoryデータベースとSYSTEMレジストリハイブをコピーし、外部に流出させる手口が示されています。
NTDS.ditファイルには、NTLMパスワードハッシュ、Kerberosキー、アカウント情報、パスワード履歴データなど、ドメインのID情報が重要な形で格納されています。
攻撃者がNTDS.ditとSYSTEMハイブの両方を入手すると、オフラインでデータベースを復号し、ドメイン上のすべてのアカウントの認証情報にアクセスできるようになる可能性があります。
この攻撃は通常、スピアフィッシングメール、悪意のあるOfficeファイル、LNK添付ファイル、トロイの木馬化されたソフトウェアインストーラーなどによる初期アクセスから始まります。
被害者が初期ペイロードを実行すると、攻撃者はディスク上の痕跡を減らすため、第2段階のインプラントを直接メモリ上にロードすることがあります。
その後マルウェアは暗号化された通信を使ってコマンド&コントロールサーバーに接続します。攻撃者はNT AUTHORITY\SYSTEMへの権限昇格を試み、保護されたプロセスや機密性の高いOSリソースへのアクセスを狙います。
この段階で、LSASSメモリを標的にしてNTLMハッシュやKerberosチケットを収集することもあります。窃取した認証情報は、パスザハッシュ攻撃やパスザチケット攻撃に再利用される可能性があります。
これにより侵入者はネットワーク内を横方向に移動し、Active Directory環境で最も価値の高い標的であるドメインコントローラーに到達できるようになります。
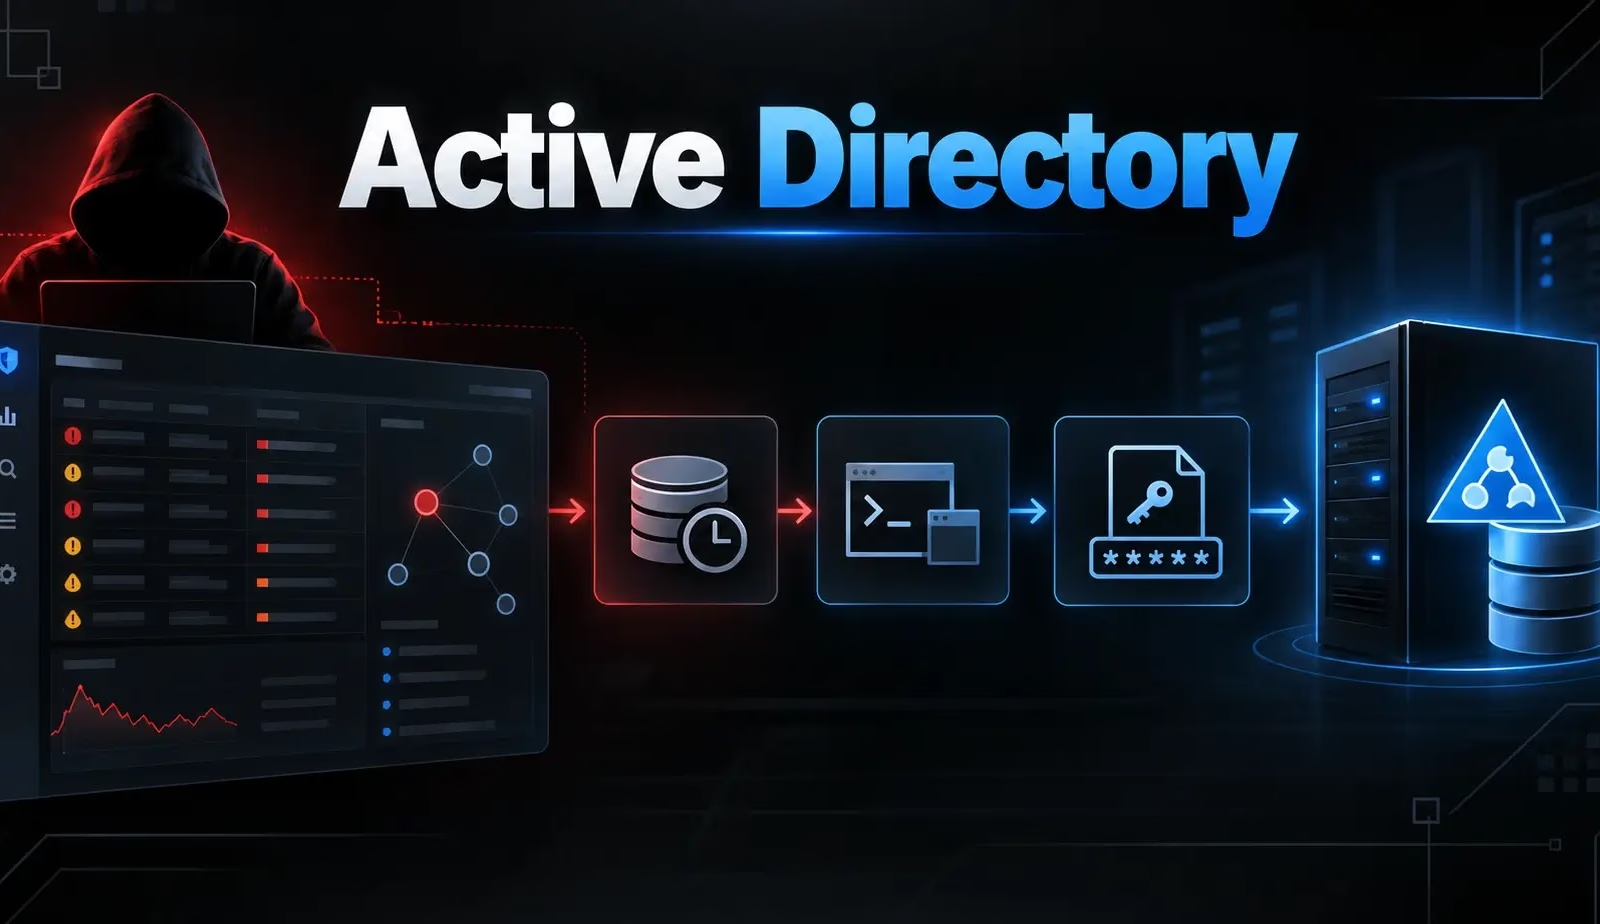
Active Directoryデータベースを入手するために、攻撃者はSMB経由のPsExec、あるいはドメインコントローラー上の既存のリモートセッションを利用することがあります。
Active Directoryの稼働中はWindowsがNTDS.ditファイルをロックするため、攻撃者はボリュームシャドウコピーサービス(VSS)を悪用してデータベースの読み取り可能なコピーを作成します。
また、NTDS.dit内の保護された認証情報データを復号するために必要なブートキーを含むSYSTEMレジストリハイブもコピーします。
その後、Impacketのsecretsdumpや DSInternalsといったツールを使えば、コピーしたファイルからオフラインでパスワードハッシュやKerberos関連情報を抽出できます。
最終段階はデータの持ち出しです。攻撃者は窃取したファイルをHTTPS経由でクラウドストレージや自らが管理するインフラに送信し、認証情報窃取の通信を通常の暗号化されたWeb通信に紛れ込ませることがあります。
セキュリティチームは、PsExec、Metasploit、Meterpreter、secretsdumpのシグネチャのみに頼るのではなく、この攻撃の背後にある挙動を検知すべきです。
脅威アクターはツールを素早く切り替えることができますが、シャドウコピーの作成、NTDS.ditへのアクセス、SYSTEMハイブの収集、SMBを使った移動、大容量の外向き転送といった中核となる行動は、依然として極めて不審なものとして検知可能です。
Network Detection and Responseプラットフォームは、認証情報ダンプ活動とファイル転送、異常な外向き通信を相関分析することで、この一連の攻撃チェーンを特定できます。
例えばTrellix NDRは、NTDS.ditやSYSTEMハイブのファイルが収集されたり、後に組織外へ転送されたりした際にアラートを生成できます。
同社の調査ワークフローでは、観測された活動をMITRE ATT&CKの手法にマッピングし、対応策を提示することも可能です。
組織は、ドメインコントローラー上で発生する予期しないVSSの活動、リモートSMB管理、NTDS.ditパスへのアクセス、レジストリハイブのエクスポート、異常に大きなファイル転送を監視すべきです。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。貴チームでも導入を検討する
翻訳元: https://cyberpress.org/attackers-extract-ntds-credentials/