クラウドと聞くと、何もかもがただ存在するだけの、洗練された未来的な白い部屋を想像するかもしれません。しかし実際にクラウドを扱ったことがある人なら誰でも知っているように、その実態はサービスと人間、そしてマシンが複雑に絡み合い、すべてが権限とアクセス制御によって統制されている世界です。
クラウドアイデンティティは、ユーザーとマシンにアクセス権を付与することで、インフラの構築・維持を可能にすると同時に、誰が、どこで、どのくらいの期間、何をすることを許されているのかを規定します。
弊社の「2026年版クラウドネイティブ・セキュリティ&利用状況レポート」によると、クラウドネイティブなアイデンティティ管理は極めて重要な役割を担っているにもかかわらず、依然としてセキュリティ分野の中で最も設定ミスが続き、統治が行き届いていない領域の一つであることが明らかになりました。AIはアイデンティティを管理すべき規模を拡大させることで、新たな課題を生み出しています。しかし同時に、この混乱に秩序をもたらすために私たちが必要としてきた解決策になる可能性も秘めています。
それでは、レポートの内容を少し覗いてみながら、クラウドアイデンティティが抱える問題を分析し、現在の傾向を確認するとともに、今日から実践できるセキュリティのベストプラクティスを見ていきましょう。
設定ミスが後を絶たないクラウドアイデンティティ
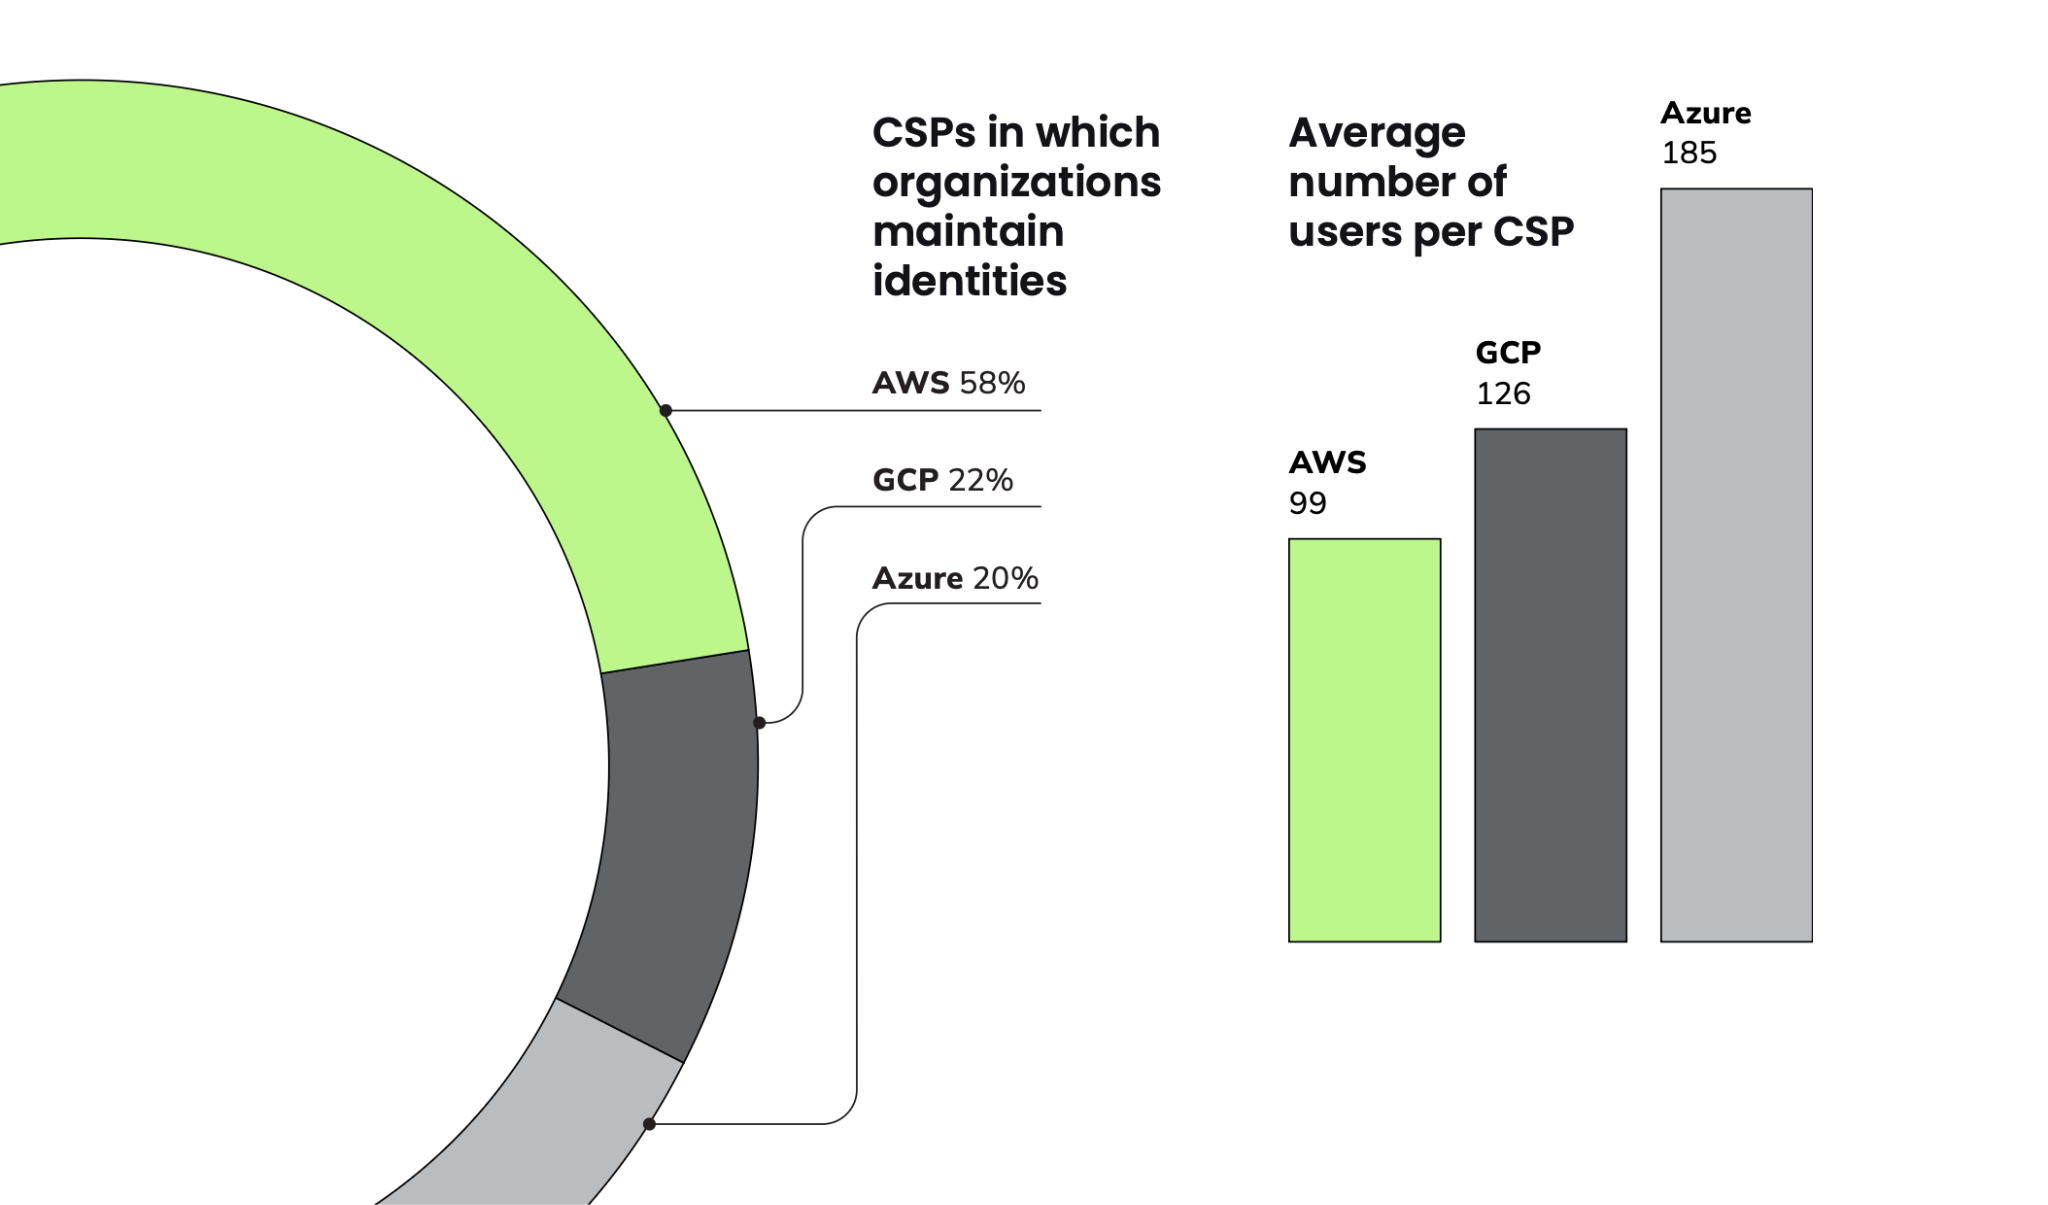
クラウドサービスは、中小企業から大企業まで、あらゆる組織にとって業務基盤として着実に定着してきました。その結果、多くの企業にとって単一のプロバイダーだけでは足りない状況が生まれています。AWSが依然として最も好まれる選択肢である一方、組織の24%は複数のCSP(クラウドサービスプロバイダー)にまたがってアイデンティティを管理しています。
これほど重要な役割を担っているにもかかわらず、クラウドアイデンティティに今なお頻繁に設定ミスが見られることは、驚きであると同時に、いささか憂慮すべき事態です。最もよくある原因は、権限が過剰に付与されたアイデンティティ、使われていないにもかかわらず長期間アクセス権を保持し続けるアイデンティティ、そして多要素認証を伴わないアクセスの3つです。
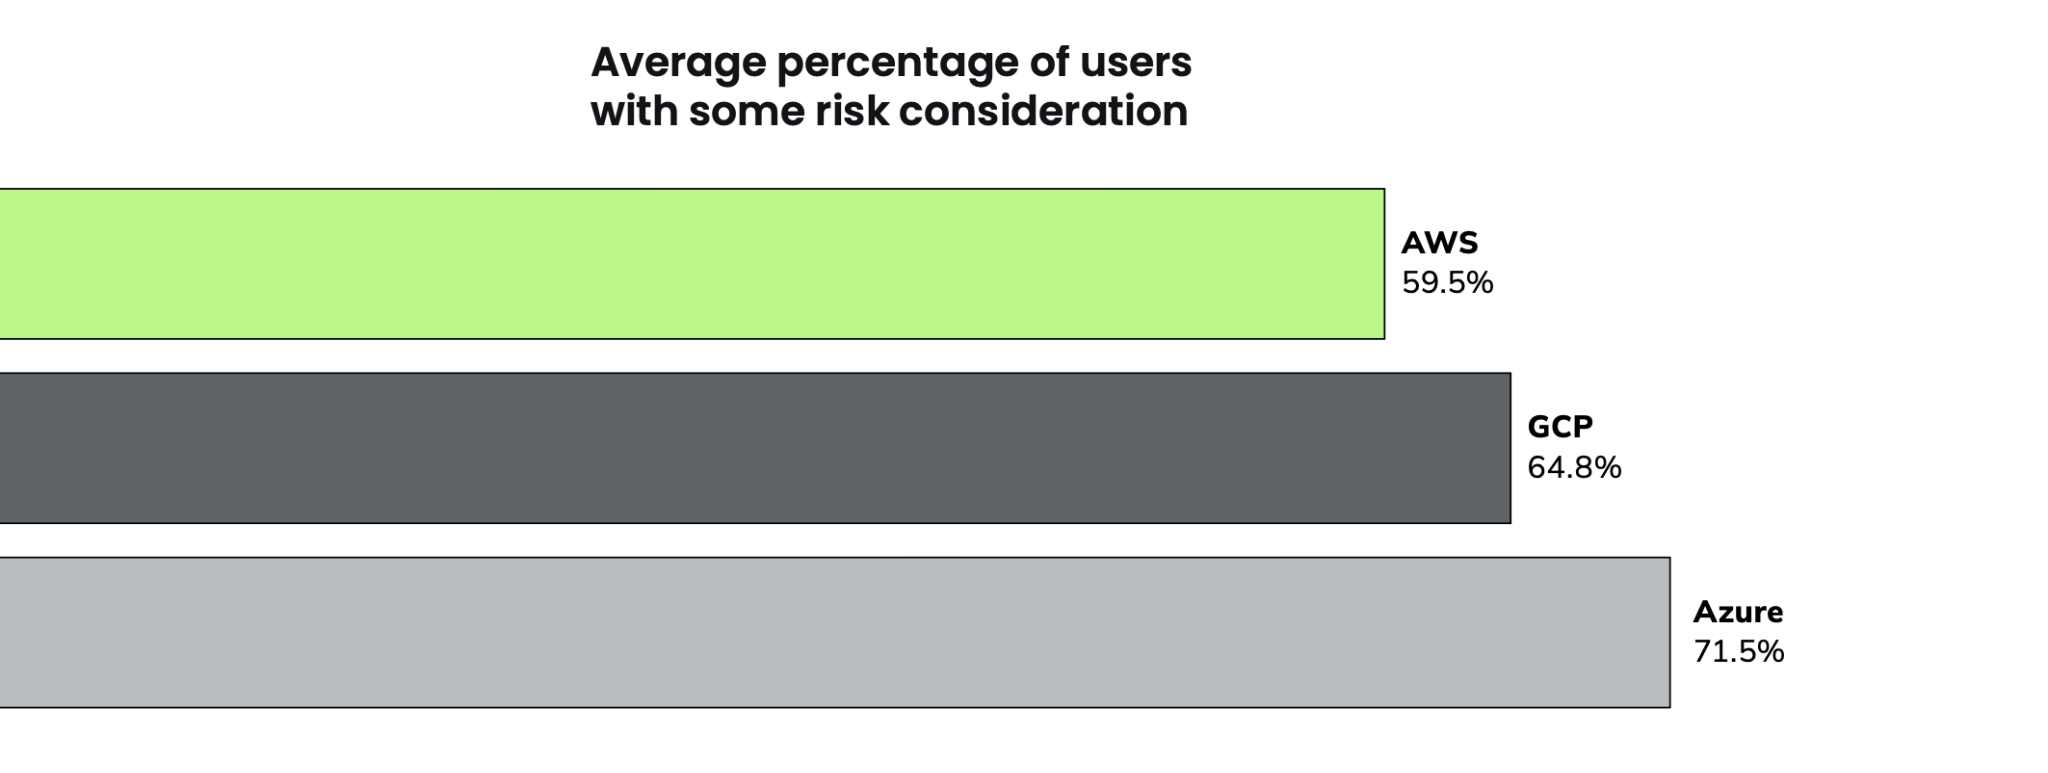
弊社の調査では、全CSPを通じて平均67%のユーザーアイデンティティがリスクありと判定されていることが分かりました。
マシンアイデンティティの爆発的増加
クラウド環境において人間が占めるアイデンティティの割合は3%にも満たないにもかかわらず、それでも人間はクラウドセキュリティ上の問題の途方もない割合を引き起こしています。とはいえ、それによって、CSP内で管理されているアイデンティティの実に97.2%がマシンに属しているという事実が霞んでしまってはいけません。
これは主に、クラウドのアーキテクチャの構造そのものに起因しています。クラウドプロバイダーは何百ものマイクロサービスを提供しており、開発者はそれらを組み立てのブロックのように組み合わせて一つの完全なアプリケーションを構築します。実際にどのように機能するのか、架空の例で見てみましょう。
- ポーラがメッセージングアプリでエリックに写真を送信します。
- このメッセージがエリックに配信される前に、あるコードの塊(コンピューティングサービス)が処理を行い、ポーラがエリックにメッセージを送る権限を持っているかどうかなど、いくつかのチェックを実行します。
- すべて問題がなければ、画像はアーカイブされます(ストレージサービス内に)。
- 次に、メッセージが記録されます(データベースサービス内に)。
- その後、コードはメッセージをキューに投入し(メッセージキューサービス)、別のサービス(モバイルプッシュサービス)がエリックに通知を届けられるようにします。
これらのサービスは、デフォルトでは互いに通信することができません。DevOpsエンジニアは各サービスにロールを割り当て、どのサービス同士が通信できるのか、そして何を実行することが許されているのかを定義する必要があります。
さらに、APIを介してクラウド環境とやり取りする外部サービスも無数に存在します。これには、これらのサービスの作成を自動化するInfrastructure as Codeツール、Sysdigのようにインフラを監視するセキュリティプラットフォーム、あるいは複数のソースからデータを収集して複雑なタスクを実行するAIエージェントなどが含まれます。
こうした点を踏まえると、クラウド環境がマシンアイデンティティによって圧倒されている理由は容易に理解できます。まさにこうした経緯によって、アクセス権や権限は急速に肥大化し、手に負えなくなっていくのです。この増加がもたらす結果は数字にも表れており、マシンアイデンティティの約40%が、管理者権限や編集権限、ユーザー管理鍵、あるいは長期間の未使用状態といった、何らかのリスクを抱えています。
アイデンティティこそがクラウドネイティブの境界線
ここまで見てきたように、パラダイムはすでに転換しています。IDおよびアクセス管理(IAM)は、今やネットワークファイアウォールに相当する存在となっており、ゼロトラストと最小権限の原則を実践するための要となっています。
企業は依然としてこの変化への対応が遅れており、しかも急いで追いつく必要があります。というのも、AIが問題の規模を一変させているからです。各ワークロードが限られたアクセス権と責任範囲しか持たないマイクロサービスとは異なり、AIエージェントはデータを横断的に参照し複雑なタスクを実行するために、多数のサブシステムへのアクセスを必要とします。その結果、AIエージェントは害を及ぼしうる大きな力も併せ持つことになります。
幸いなことに、これは目新しい問題ではありません。私たち人間は、大規模なアイデンティティ管理を必ずしも得意としてきたわけではありませんが、その分、多くの教訓も得てきました。たとえば、定期的なレビューや静的なポリシーだけでは不十分であることは分かっています。それに対し、継続的な分析、挙動の文脈的理解、そして自動化された実施こそが、脅威を時機を逃さず特定し対処するための信頼できる手法です。そしてこれこそが、エージェント型AIが真価を発揮する領域であり、IAMという長年の課題に対する強力な解決策となりうる理由なのです。
クラウドID・アクセス管理のベストプラクティス
ID・アクセス管理を改善するために、今すぐ実践できることを紹介します。
- 最小権限の原則を動的に適用する
- 静的なポリシーを鵜呑みにしない
- アイデンティティの挙動を継続的に監視し、想定外の動作や権限昇格に対してアラートを発する
- 環境を常に整理しておく
- ポリシー制御を用いて、許可されていない高リスクな権限をブロックする
- 未使用または利用頻度の低い権限に基準を設け、削除を自動化する
- マルチクラウド環境ではアイデンティティ管理を統合し、重複したアカウントや一貫性のないポリシーを解消する
- そして最後に、アクセスを特定の時間枠に限定する
- 一時的な権限昇格とジャストインタイムのアクセスを活用する
- 長期間有効な鍵をローテーションまたは廃止し、短命かつ自動的にローテーションされる認証情報に切り替える
結論
クラウドアイデンティティは、現代のインフラにおける新たな「ファイアウォール」でありながら、依然としてセキュリティ分野の中で最も設定ミスが続き、統治が行き届いていない領域の一つであり続けています。
現代のクラウド境界線を守るには、継続的な分析、挙動の文脈的理解、そして自動化された実施が求められます。そして、これらはまさにエージェント型AIが力を発揮する条件そのものです。この事実にいち早く気づき始めているごく一部の組織は、リスクを着実に低減させ、他の組織がまだ到達しようともがいているセキュリティレベルで運用を続けています。
詳しい知見については、弊社の「2026年版クラウドネイティブ・セキュリティ&利用状況レポート」をご覧ください。
翻訳元: https://webflow.sysdig.com/blog/risky-identities-continue-to-plague-cloud-infrastructures