Microsoftは顧客に対し、来月からEntra ID認証システムの外部スクリプトインジェクション攻撃に対する防御が強化されると改めて通知しました。
同社がEntra IDのサインインをスクリプトインジェクション攻撃から保護する計画を最初に明らかにしたのは、2025年11月の発表でした。
BleepingComputerが確認した月曜日のメッセージセンター更新によると、Microsoftは追加のContent Security Policy(CSP)による防御の適用を開始します。これにより、Entra IDのサインイン中は、信頼できるMicrosoftのコンテンツ配信ネットワーク(CDN)ドメインからのスクリプトのみが許可されます。
展開は2026年10月下旬までに完了する見込みです。その後はすべてのユーザーが、サインイン時のさまざまなセキュリティリスクから保護されます。対象には、悪意のあるコードをWebサイトに埋め込んで認証情報を盗み出すクロスサイトスクリプティング攻撃も含まれます。
Microsoftは次のように説明しています。「Microsoft Entra IDは、2026年10月中旬からContent Security Policyを適用し、外部からのスクリプトインジェクションをブロックすることで、サインインのセキュリティを強化します。この変更により、認証中にはMicrosoftがホストする信頼できるスクリプトのみが実行を許可され、未承認のコードや外部から注入されたコードはブロックされます。クロスサイトスクリプティング(XSS)などの脅威からユーザーを保護します」(同社の発表より)
Microsoftは企業の顧客に対し、新しいCSPの変更が適用される前に、サインインページへコードやスクリプトを注入するブラウザ拡張機能やツールの使用をやめるよう勧めています。
また、来月の期限までにサインインのシナリオをテストし、コードインジェクション系ツールへの依存による問題を洗い出して対処するよう促しています。IT管理者は、ブラウザの開発者コンソールでサインインフローを確認すれば、影響の有無を把握できます。ブロックされたスクリプトの詳細とともに、違反が赤字で表示されます。
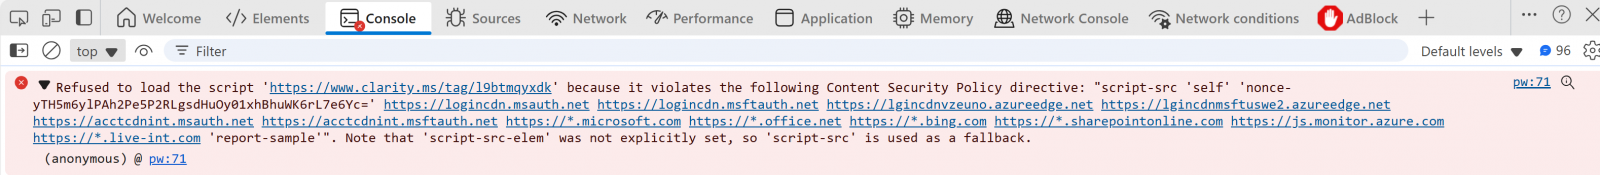
同社は次のように付け加えています。「サポート対象外のスクリプトインジェクションツールが動作しなくなっても、ユーザーは引き続きサインインできます。この変更はサービス更新の一環として既定で有効になり、テナントでの設定は必要ありません」
「Microsoft Authentication Library(MSAL)とAPIベースの認証フローは影響を受けません。CSPの適用対象は、login.microsoftonline.comを使用するブラウザベースのサインイン環境に限られるためです」
今回の変更は、MicrosoftのSecure Future Initiative(SFI)の一環です。SFIは、2023年5月から6月にかけて、中国のハッカーが世界中の数十の組織と数百人の個人のExchange Onlineメールボックスに侵入したことを受けて発表されました。
同じ取り組みの一環として、Microsoftは、Windows版のMicrosoft 365およびOffice 2024アプリですべてのActiveXコントロールを無効化しました。さらに、Microsoft 365のセキュリティ既定値を更新し、レガシー認証プロトコル経由でのOffice、SharePoint、OneDriveファイルへのアクセスをブロックしています。