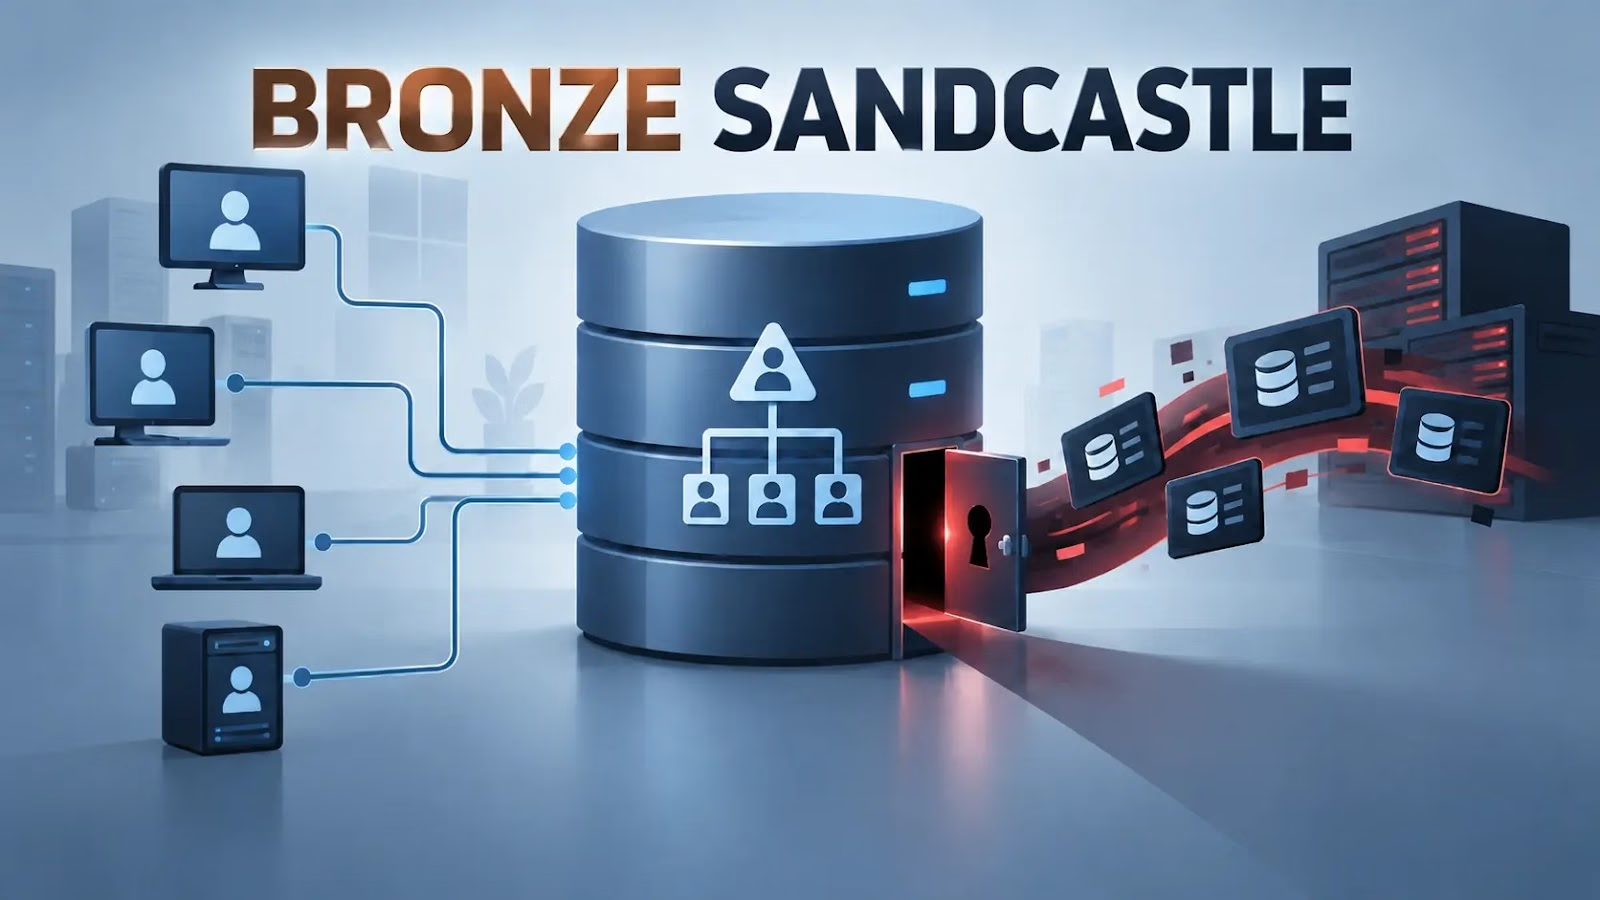
BRONZE SANDCASTLEによる侵入では、Windowsの隠しバックドアが使われ、Active Directoryデータベースが盗まれています。
中国を拠点とするとみられるこのグループは、正規アプリケーション、悪意あるDLL、暗号化されたペイロードを組み合わせています。信頼されたプロセス内でコードを実行し、従来型のファイルスキャンで検知できる痕跡を最小限に抑える手口です。
2025年8月から2026年8月にかけての調査では、フィリピン、台湾、アフガニスタン、ナミビア、そして韓国とみられる地域で被害が確認されました。
研究者らは、この活動に独自の呼称を割り当てました。特徴的なツール群が、既知の他の脅威グループのものだと確実には結び付けられなかったためです。
このグループの最大の技術的特徴は、Sandboxieの実行ファイルを繰り返し悪用し、攻撃者が用意したsbiedll.dllを読み込ませる点にあります。
攻撃者は両ファイルを同じ場所に配置します。これにより、正規アプリケーションがサイドローディングを通じて悪意あるコードを実行します。
MITREはこの実行ハイジャック手法をT1574.001として追跡しています。信頼されたアプリケーションが、暗号化ペイロードの実行を隠蔽できる仕組みを示すものです。
確認された組み合わせには、SandboxieWUAU.exeや名前を変更したStart.exeのローダーとsbiedll.dllの組み合わせがあります。そのほか、Java、Krita、NVDA、LINE、Microsoft Sysinternalsのユーティリティも悪用されていました。
回収されたアーカイブの一つであるaez.zipには、javaw.exe、悪意あるjli.dll、暗号化されたconfig.iniペイロードが含まれていました。
このDLLは通常、config.iniを読み込んで内容を復号し、実行をメモリ上に移します。暗号化ペイロードをローダーから切り離すことで、攻撃者はDLLを差し替えずに機能を変更できます。
解析の結果、仮想化されたステートマシンを軸にした制御フローの平坦化が判明しました。バイトスワップ、変数のローテーション、反転、否定によって状態値を間接ジャンプテーブルの飛び先に変換しており、ローダーの実行経路を静的に再構築するのが難しくなっています。
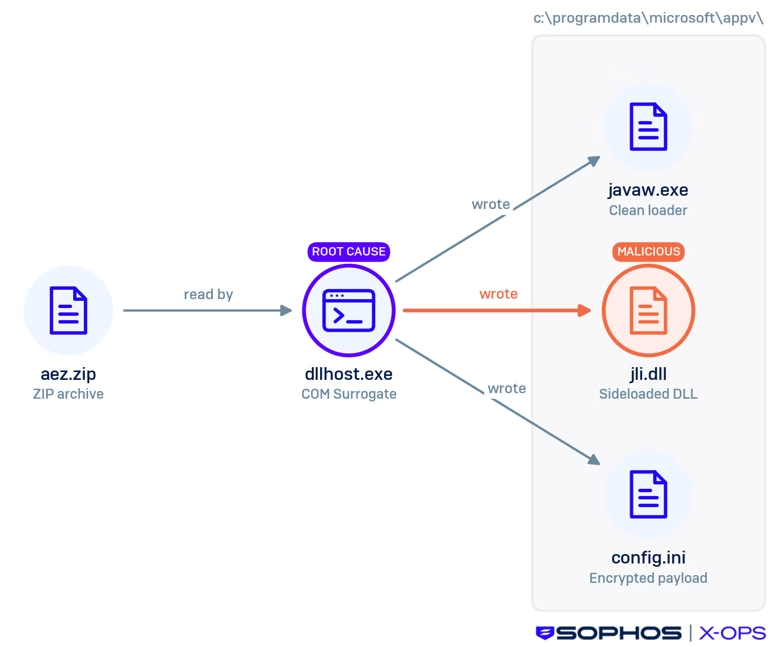
構造はステージレスのMetasploitペイロードに似ています。ただし、独自のAPIハッシュ化とより高い複雑さから、標準的なフレームワークの出力とは区別できます。
BRONZE SANDCASTLEの侵入手口
復号されたペイロードには、位置独立型のリフレクティブローダーが含まれています。このローダーは、埋め込まれた実行ファイルを検証し、メモリ上に直接読み込みます。
SophosLabsの研究者らは、TrustedSecのCOFFLoaderに関連する要素を特定しました。独自のBeacon Object File機能に対応している可能性を示唆しています。
確認された2つのバックドアのバージョン1.1.5と1.1.7は、構造化されたJSONを送信します。内容は、ホスト名、ユーザー名、ドメイン情報、内部および公開IPアドレス、OS情報、プロセスのメタデータ、アーキテクチャ、インプラントの実行詳細です。
COFFLoader自体は、Cobalt Strikeのエージェントなしで BOFを読み込み、実行する仕組みを備えています。そのため、コードが重複していても、Cobalt Strikeが展開されたとは断定できません。
バージョン1.1.5は、dc[.]cathaypacifice[.]comとnet[.]dpworldto[.]comに接続しました。file[.]io、gofile[.]io、ably[.]net、ably[.]ioへの接続も確認されており、コマンド&コントロール(C2)によるタスク指示に使われた可能性があります。
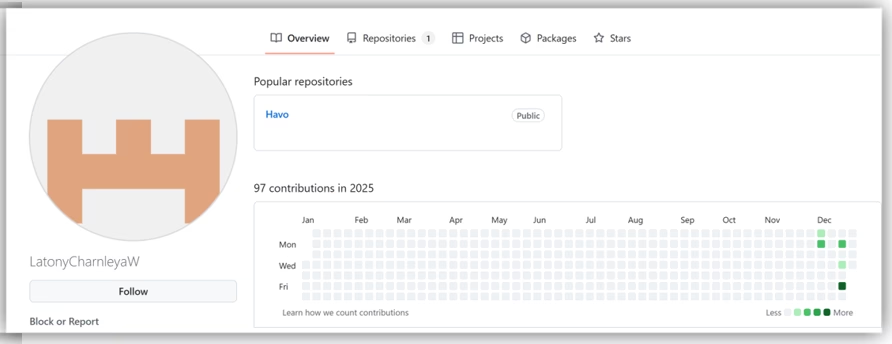
バージョン1.1.7は、LatonyCharnleyaWに関連するGitHubのインフラを通じて、暗号化された設定データを取得していました。
JavaScriptのソースマップやREADME.mdを装ったファイルには、暗号化された設定が含まれているとみられます。また、暗号化された.tsファイルは、追加のインプラントである可能性があります。
展開後、攻撃者はWindowsのnetコマンドを実行し、アカウントやネットワークリソースを列挙しました。
さらにvssadmin.exeでボリュームシャドウコピーを作成し、ntds.ditをコピーしました。ntds.ditは、ドメインの機密性の高いID情報を格納するActive Directoryデータベースです。
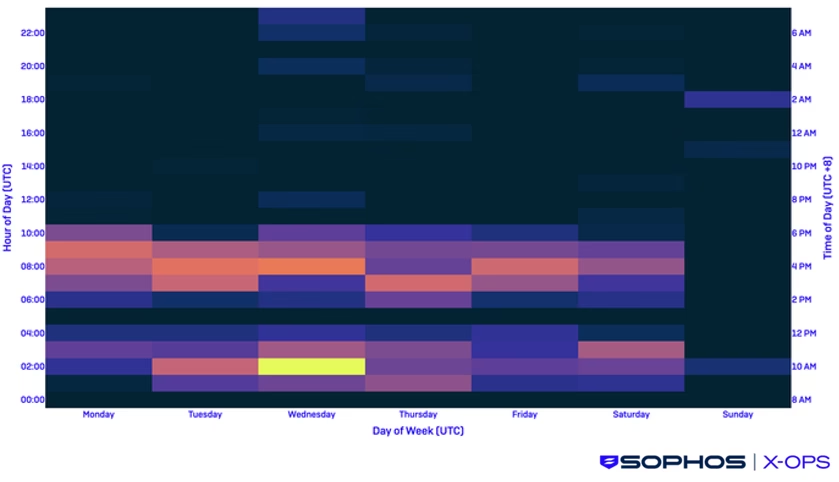
活動はUTC+8の勤務時間帯に集中しており、研究者らが中国を拠点とみる評価を裏付けています。
一方、BRONZE PRESIDENTやBRONZE ATLASとは対象地域が重なるものの、同じ攻撃者が運用していると断定するには根拠が不十分です。
防御側は、不審なDLLの読み込み、メモリ実行の直前に行われるローカル設定の読み取り、リフレクティブローディング、メモリ上の異常な実行ファイル構造を優先的に監視すべきです。
これらのイベントを、予期しないシャドウコピーの作成やデータベースへのアクセスと突き合わせると、攻撃の一連の流れを把握できます。
アプリケーション制御とモジュール読み込みのテレメトリも有効です。信頼されたバイナリが通常とは異なるディレクトリから悪意あるライブラリを読み込む挙動を特定できます。
平均対応時間(MTTR)を21分短縮し、被害が出る前にサイバー脅威を阻止します。ANY.RUNのサンドボックスをSOCに統合しましょう。
翻訳元: https://gbhackers.com/bronze-sandcastle-intrusions/