英国の学校を狙ったランサムウェア攻撃で、37台のマシンが暗号化されました。攻撃は、それまで独立していた3つのネットワークに拡大しています。研究者は、攻撃者が侵入の一部でAIを利用した可能性を示す兆候も確認しました。
Bitdefenderの調査によると、3AMランサムウェアのアフィリエイトは、認証情報を窃取して特権アカウントを作成し、Active Directoryドメイン間に信頼関係を構築してアクセス範囲を広げました。攻撃者はエンドポイントセキュリティ保護の無効化も試み、ランサムウェアを展開する前にシステム状態のバックアップを削除しています。
Bitdefenderの調査では、攻撃者が侵入中にAIを使用した可能性を示す証拠が見つかりました。AIが攻撃をどのように支援したのか、詳細は確認されていません。ただ、今回の事案は、攻撃者がAIを活用して脆弱なシステムを素早く侵害する例がまた一つ増えたことを示しています。
3AMランサムウェアグループとは何者か、その手口は
3AM(ThreeAMとも呼ばれる)は、2023年に登場したランサムウェアグループです。ある攻撃者がLockBitランサムウェアの展開に失敗した後、このグループのマルウェアでマシンの暗号化に成功したことから、注目を集めました。
同グループはランサムウェア・アズ・ア・サービス(RaaS)モデルで活動しています。開発者がマルウェアを保守し、アフィリエイトが侵入を実行して暗号化ツールを展開する仕組みです。2024年1月には、Intrinsecの研究者が、3AM、サイバー犯罪組織Conti、そして後にBlackSuitと呼ばれるようになったRoyalの間で、インフラや運用面の重複を確認しました。ランサムウェアのエコシステム内に、より広い関係があることを示唆しています。
今回の英国の学校への攻撃について、Bitdefenderはランサムウェアの暗号化ツールやその他の攻撃の特徴を分析し、3AMのアフィリエイトによる犯行と断定しました。
今回の攻撃の経緯
3AMグループはAIの活用で知られているわけではありません。それでも、AIは攻撃者にとって不可欠なツールとなっており、今回の作戦でも3AMのアフィリエイトが利用した疑いがあります。
Bitdefenderのレポートによると、攻撃は2026年9月10日から19日にかけて発生しました。アフィリエイトがどのように侵入したのかは分かっていません。
研究者によると、アフィリエイトは侵入後、改変したPowerShellスクリプトを使って保存された認証情報を抽出しました。さらに、保存済みパスワードを含むChromeのデータベースをコピーし、LSASSメモリを標的にして追加の認証データを入手しました。バックドア用の管理者アカウントを2つ作成し、学校のネットワークも調査しています。
アフィリエイトは財務文書も収集し、それまで独立していた3つのActive Directoryドメイン間に双方向の信頼関係を構築しました。
9月19日、アフィリエイトはSophosとBitdefenderのエンドポイント保護の削除を試みましたが、改ざん防止機能に阻まれました。それでもWindowsのシステム状態バックアップは削除でき、3AMランサムウェアの暗号化ツールを展開して、約37台のマシンの暗号化に成功しました。
AIが関与した可能性
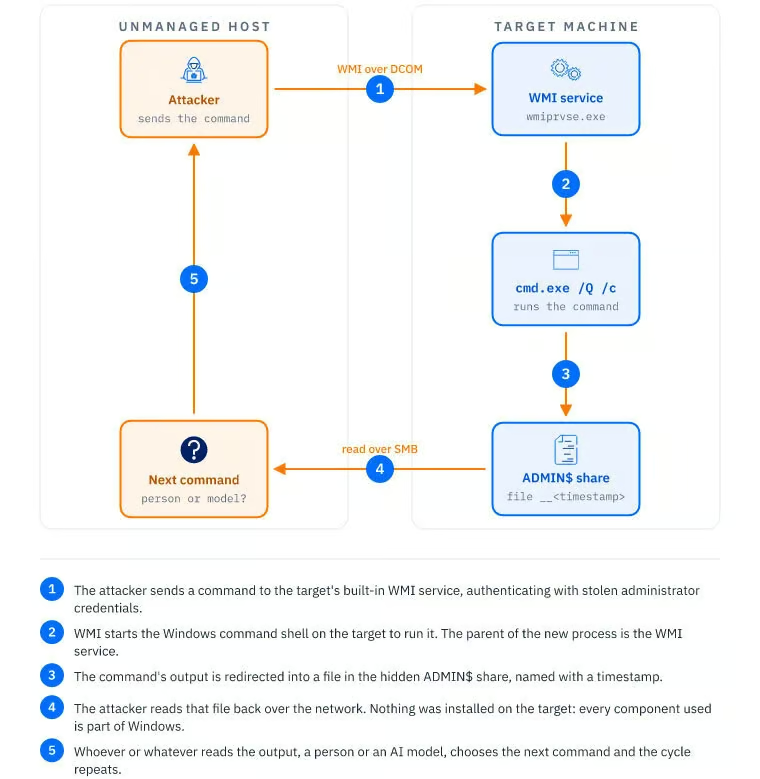
Bitdefenderの研究者は、侵入中に不自然なコマンド実行パターンを確認しました。わずかに修正したコマンドを、約40秒から101秒の間隔で繰り返し実行しようとしていたというものです。
研究者は、この挙動はエージェント型AIのループと整合する可能性があると指摘しています。モデルがコマンドの実行結果を解釈し、エラーを特定して、修正した指示を生成する仕組みです。
この場合、人間の攻撃者が目的を設定し、反復的なコマンド生成やトラブルシューティングをAIシステムが担うことになります。
ただし、今回の調査結果は、AIが使われたことを裏付けるものではありません。Bitdefenderは特定のモデルを突き止められず、AIツールが侵入にどう寄与した可能性があるのかも確認できていません。
この点が重要なのは、認証情報の窃取、権限昇格、横展開といった同じ攻撃手法は、AIの支援がなくても実行できるためです。
AI駆動のサイバー攻撃が防御側に突きつける二重の課題
従来、組織は攻撃者に悪用される前に脆弱性を見つけて修正する必要がありました。AIはこの競争をさらに厳しくしています。攻撃者が弱点を発見し、エクスプロイトを開発し、作戦を適応させる速度が上がるためです。防御側は今や、脆弱性を修正できる猶予が縮まっていることに加え、攻撃者がAIを使って既存の侵入手法をより効率化できることにも対処しなければなりません。
防御側が攻撃に後れを取らないためには、セキュリティ更新プログラムの適用だけでは不十分です。インターネットに公開されたシステムや、実際に悪用されているシステムのパッチ適用を優先し、多要素認証を徹底して、管理者権限を制限する必要があります。
権限の悪用は、攻撃者が組織内でアクセス範囲を広げる際に一貫して使ってきた手口の一つです。そのため、すべてのアカウントに最小権限の原則を適用し、従業員やサービスアカウントに役割に必要なアクセス権のみを与えることが求められます。
管理者アカウントは常にリスクが高いため、組織は定期的に見直して不要な権限を削除し、権限昇格を監視して、最初の侵害後に攻撃者がどこまで動けるかを抑える必要があります。
AIは防御側の強化にも役立ちます。組織はAI支援のセキュリティツールを使って、脆弱性の特定、対処の優先順位付け、不審なアクティビティの調査を迅速化できます。
ここから得られる教訓は、AIがランサムウェアを一夜にして変えたということではありません。ID管理、ネットワークアクセス、復旧計画といった従来からの弱点が残っていれば、AIの支援の有無にかかわらず、攻撃者は大きな被害を与えられるということです。
その他のサイバーセキュリティニュースです。金融テクノロジープロバイダーのAbrigoは、不審なアクティビティを受けて停止していた融資プラットフォーム「Sageworks」のほとんどを復旧させました。ただし、借り手向けサービスは引き続き利用できない状態で、同社はサイバー攻撃やデータ侵害を確認していません。
翻訳元: https://www.esecurityplanet.com/threats/news-3am-ransomware-uk-school-ai-attack-emea/