ARTEXのAIハッキングツール、エクスプロイトファイル、オペレーターのデータを公開したままのサーバーが見つかりました。この発見は、自動化されたセキュリティフレームワークを使う攻撃者が自らのインフラを無防備にしてしまう場合があることを示しており、防御側にとって攻撃者の活動を知る貴重な手がかりとなります。
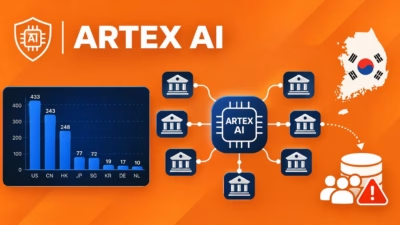
Censysは、2026年11月3日時点で、ARTEXのコンソールを表示しているホストを1,465台特定しました。調査の過程では、ARTEXホスト上で32件のオープンディレクトリも確認されています。
公開されていたファイルには、攻撃スクリプト、マルウェアローダー、設定情報、オペレーターの機微な情報が含まれていました。
ただし、ARTEXのコンソールが公開されているからといって、直ちに犯罪行為を意味するわけではありません。一部は正規の権限を持つセキュリティテスターによる運用とみられます。また、同一の構成が繰り返し使われているため、独立したオペレーターの数が実際より多く見える可能性があります。
ARTEXは、計画を立てるエージェントと、システムの探索やテストに使うツールを連携させるAIペネトレーションテストフレームワークです。
Go言語で書かれており、Next.jsコンソールとPostgreSQLデータベースを採用しています。また、ScopeSentryが発見したドメイン、アドレス、ポート、エンドポイントなどの資産もインポートできます。
オペレーターはタスク、対象範囲、望む成果を定義します。計画エージェントがその目標を小さな作業に分解し、ワーカーエージェントがツールを実行して結果を返します。システムは、発見した資産とテストの進捗を示すグラフも保持します。
Microsoftは、ARTEXについて、偵察からデータ窃取までの一連の作戦を、人手をほとんど介さずに自動化できると説明しています。
公開されていたディレクトリからは、複数の異なるツール群が見つかりました。あるサーバーにはGodPotato、パスワードハッシュを悪用するスクリプト、Windowsのラテラルムーブメント用ユーティリティがありました。別のサーバーでは、「Baron Samedit」として知られるsudoの脆弱性CVE-2021-3156の公開エクスプロイトが置かれていました。
そのほかのサーバーでは、Linux用インプラント、リバースシェルスクリプト、Windows用ステージャー、HTAドロッパー、さらに通信傍受用の認証局の秘密鍵が公開されていました。
あるディレクトリでは、SSHファイル、コマンド履歴、ARTEXのインストールファイルを含む、オペレーターのホームフォルダがそのまま見えていました。
こうした公開は短期間で終わることが多く、Censysは11月3日から11月5日の間に、10件のディレクトリが閉じられ、新たに15件が現れたことを観測しました。過去のスキャン記録には、サーバーが公開を止めた後もファイル一覧が残っていました。
CrowdStrikeは以前、身元不明の攻撃者が韓国の金融機関に対してARTEXを使用したと報告しています。
提供された調査によると、38.244.50[.]120:18899のオープンディレクトリには、プロンプト、セッション履歴、設定ファイルが公開されており、研究者が攻撃の実態を調べる助けになりました。
これとは別に、MicrosoftはConnectWise Cloud Backupのサプライチェーン侵害をStorm-0940によるものと断定しました。中国政府と連携するこの攻撃者は、ARTEXを使って偵察、パスワードスプレー攻撃、信頼されたクラウドアプリケーションの悪用を加速させたとされます。
攻撃者は2,250超のテナントに対して認証を試みており、一部の侵害では3時間以内に特権的なクラウドアクセスに到達しました。microsoft
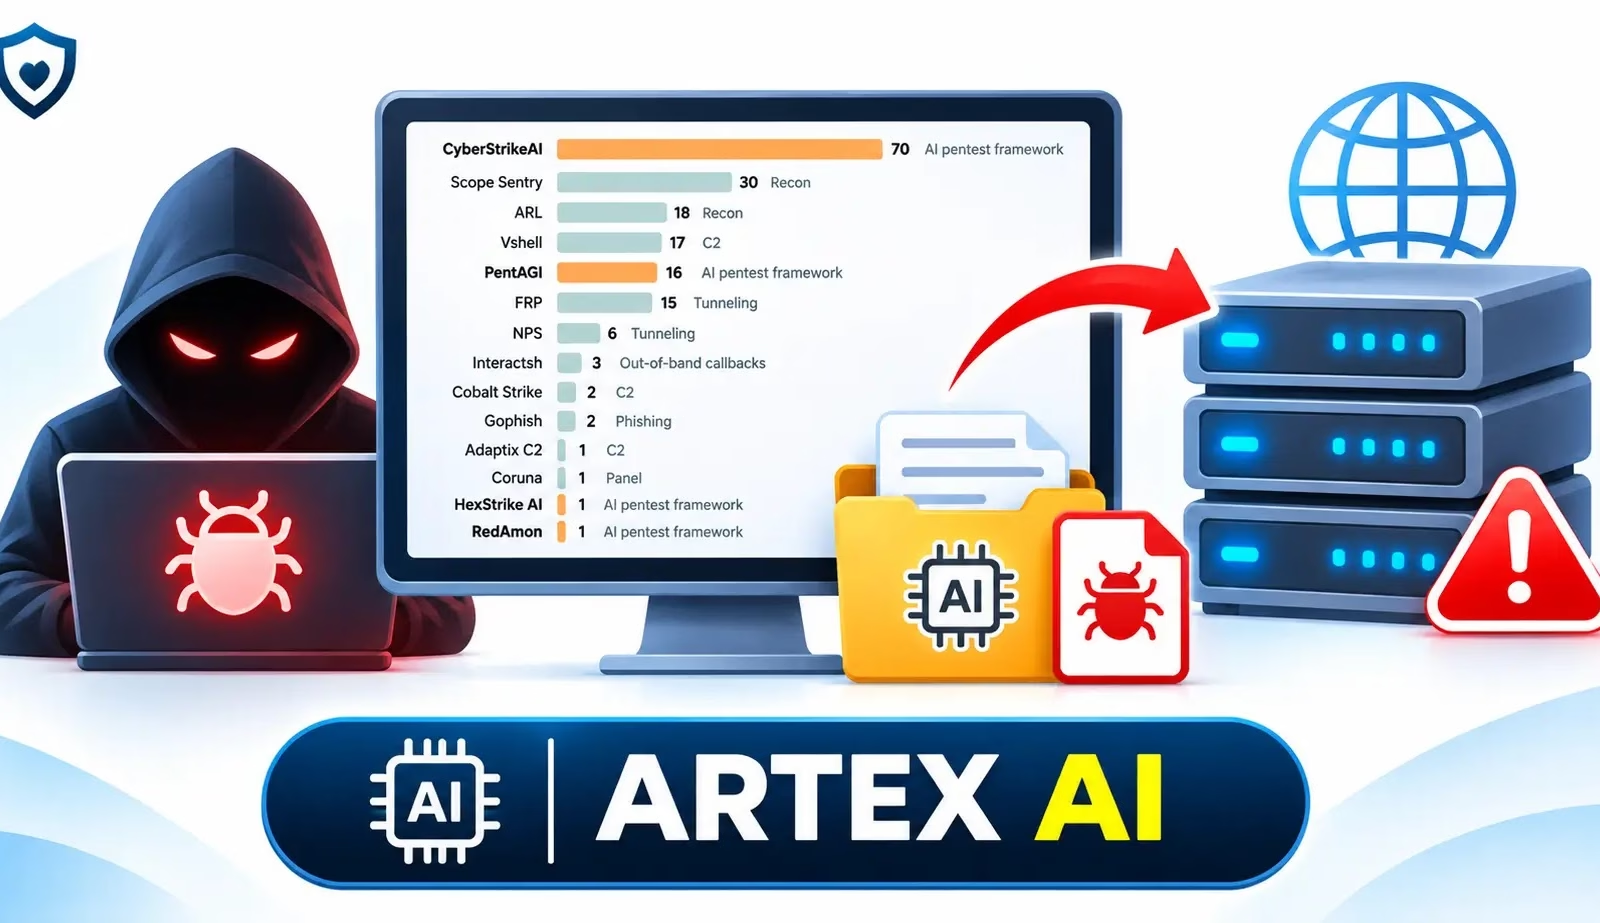
Censysは、ARTEXと並んで、ほかのAIテストフレームワーク、コマンド&コントロール(C2)ツール、トンネリングソフトウェア、モデルアクセスゲートウェイも確認しました。
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。元に戻す場合は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンス基盤の中だけで行ってください。
16,000以上のSOCチームが、ANY.RUNで脅威調査を効率化し、手作業を減らしています。チームで試してみる
翻訳元: https://cyberpress.org/hackers-expose-artex-tools/