サイバー脅威アクターによる、AI搭載の新たな攻撃型セキュリティツールの利用は、当初確認されたキャンペーンの範囲をはるかに超えて広がっているとみられます。
このツール「ARTEX」は、AIモデルで駆動するオープンソースの自律型ペネトレーションテストフレームワークです。2026年7月に「Autumn-27」というユーザーがGitHubで公開しました。
ARTEXは10月以降、すでに複数の悪意あるキャンペーンに組み込まれていることが確認されています。しかし、インターネットトラフィックのスキャンサービスを提供するCensysの新たな報告書は、実際の利用は従来の想定よりはるかに広範囲に及ぶ可能性があると推定しています。
脅威アクターによる利用が拡大するARTEX
ARTEXはGo言語で書かれ、Next.js製のWebコンソールを組み込んでいます。複数のAIエージェントと通信し、大規模言語モデル(LLM)を接続できる、攻撃用のコマンド&コントロール(C2)プラットフォームです。
10月には、2つの脅威インテリジェンス企業が、脅威アクターの作戦でARTEXが使われていたと結論づけました。
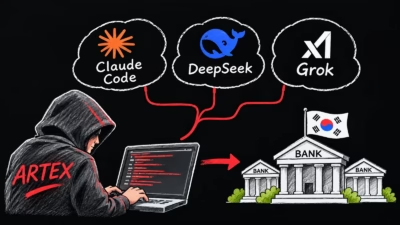
まず10月上旬、CrowdStrikeはARTEXを韓国の金融機関を狙ったキャンペーンと関連づけました。アナリストの分析によると、このキャンペーンは2026年9月下旬から10月上旬にかけて展開され、ARTEXはAnthropicのClaude AIモデルと併用されていました。CrowdStrikeは、攻撃者は中国語話者で金銭目的である可能性が高いと中程度の確度で評価しています。
10月下旬には、MicrosoftがARTEXをConnectWise顧客テナントへの大規模な侵害と関連づけました。この侵害を受け、IT管理ソフトウェアを提供する同社は、複数のクラウドサービスを停止しました。Microsoftはこのキャンペーンを、中国国家と連携するサイバー脅威アクター「Storm-0940」の仕業としています。同アクターはCovertNetwork-1658やORB07とも呼ばれています。
さらに最近では、11月4日にインドのコンピュータ緊急対応チーム(CERT-In)が、金融機関や暗号資産関連組織に警告を発しました。「Crafty Falcon」として追跡されている脅威グループが、ARTEXを含む複数のAI搭載ツールを使い、これらの組織に連続攻撃を仕掛けていたというものです。
ARTEXのGitHubリポジトリは、脅威アクターによる悪用が広がったため、2026年10月に作者自身が削除しました。作者は、ARTEXに関連する攻撃には関与しておらず、このツールは許可を得たペネトレーションテスト専用だったと主張しています。
しかし、ARTEXはコミュニティによるフォークを通じて、世界中で拡散し続けています。ScopeWeaverのようなローカライズ版や、「ARTEX PRO」と呼ばれる商用版も登場しました。
別の報告書で、Check Pointの研究者は、ARTEXの管理画面にあるAIエージェントが、わずか数百ドルのコストで、人間がほとんど関与しなくても大規模な攻撃を実行していることを示しました。ただし、これらのエージェントは依然として失敗したり、成功したと幻覚(ハルシネーション)を起こしたりするといいます。
CensysがARTEXの世界的な広がりを解明
Censys Advanced Research Collective(ARC)のプリンシパルセキュリティリサーチャーであるSilas Cutler氏は、11月5日に報告書を公開し、ARTEXの利用状況とその周辺インフラについて新たな知見を示しました。
同氏によると、ARTEXのコンソールを公開インターネットに晒しているホストは、世界で1465台に上ります。このうち約650台は、同一設定のホスティング環境2ブロックに集中しており、見た目に別個の展開といえるのは約815件です。
つまりARTEXは、一部の孤立したシステムに現れているだけではありません。世界中の数百に及ぶ、一見別個の展開に広がっています。当初の報告より、はるかに広い足跡があることがわかります。
Censysのテレメトリによると、インターネットに公開されているARTEXホストのうち155台(10.6%)では、Censysが脅威に分類する別のアーティファクトも、少なくとも1つ稼働していました。
これには、ほかのAI攻撃フレームワークや偵察プラットフォーム、トンネリングツールのほか、Vshell、Cobalt Strike、Adaptix C2といった従来型の悪意あるコマンド&コントロール(C2)サーバーが含まれます。
ARTEXの作者が保守しているアセット探索・脆弱性スキャンプラットフォーム「ScopeSentry」も、Censysは脅威アーティファクトとして一覧に挙げています。
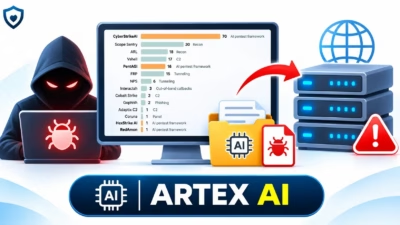
研究者らは、ARTEXがほかの人気AI搭載ペネトレーションテストツールとインフラを共有している事例も確認しました。対象にはCyberStrikeAI、PentAGI、HexStrike AI、RedAmonなどがあります。なかでもCyberStrikeAIは、70台のホストでARTEXと併存していました。
Cutler氏は「オペレーターは、複数のエージェントフレームワークを並行して使っているようだ」と指摘しています。
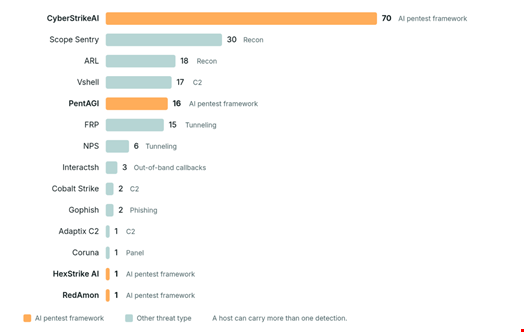
11月にCERT-Inが報告した「Crafty Falcon」のキャンペーンでは、ARTEXがPentAGIおよびCyberStrikeAIと併用されていました。
またCensysは、32台のARTEXホストで、公開アクセス可能なディレクトリを確認しました。そこには、ポストエクスプロイトキットやステージャー、インプラントなど、サイバー攻撃のさまざまな段階で使われるツールが置かれていました。
今回の調査結果は、こうした作戦でAIインフラが果たす役割が増していることも示しています。43台のARTEXホストでは、セルフホスト型のLLMゲートウェイまたはリセラー用ソフトウェアが稼働していました。AIモデルへのアクセスが、攻撃用インフラスタックを構成する新たな要素になりつつあることがうかがえます。
翻訳元: https://www.infosecurity-magazine.com/news/artex-activity-exceeds-reported/