中国と関連するスパイ集団が、東南アジアの政府機関のネットワークを標的に、2種類のカスタム遠隔操作型トロイの木馬(RAT)を9カ月にわたって改良し続けています。
Palo Alto NetworksのUnit 42は2026年11月16日に調査結果を公表しました。活動は少なくとも2025年7月までさかのぼります。
Unit 42はこの攻撃者を「TGR-STA-0049」として追跡しています。他のベンダーはREF7707、Earth Alux、Ink Dragonとも呼んでいます。
このバックドアは、Microsoft Graph APIを通じて、Outlookのメール下書きにコマンド通信を隠します。
主な侵入経路は、パッチ未適用のMicrosoft Exchangeサーバーやウェブサーバーの悪用です。攻撃者はそこにWebシェルを設置します。ASPXSpy、Godzilla、Bysunue.aspx、Suo5などが確認されています。
2番目の経路はフィッシングです。被害者には、政府機関のサイトを装ったドメインから、PDFアイコンを付けた実行ファイルが届きます。
開くとマルウェアが実行され、おとりの文書が表示されます。あるおとり文書は、ミャンマー連邦選挙管理委員会の通知を装っていました。別のケースでは、偽のインストーラーが正規のGlobalProtectのセットアップを実行し、ペイロードを隠していました。
Malware removal software
PerfectPioneerはGo言語で書かれたRATで、2025年7月に初めて確認されました。Unit 42は6つの亜種を入手しています。最も機能が充実した「newhttp3」は、ファイル転送、プロセスインジェクション、キーロギング、スクリーンショット取得、SOCKS5プロキシに対応します。
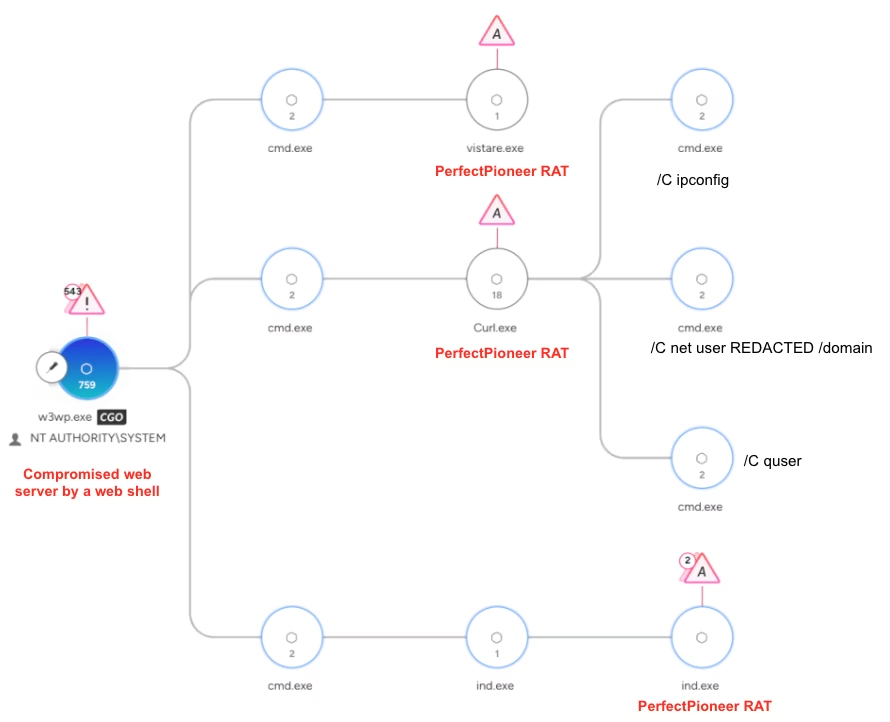
このRATは、UDP上で動作するQUICのHTTP/3でコマンドサーバーと通信します。失敗した場合はHTTP/2にフォールバックします。ファイアウォールやIDS/IPSエンジンの中には、UDPの443番ポートをTCPほど厳密に検査しないものがあります。そのため、この通信は検査をすり抜ける可能性があります。
Unit 42の観測によると、このグループは2023年3月から活動しており、東南アジア、南米、欧州の政府機関を標的にしています。以前にはFINALDRAFTとも呼ばれるSquidoorを展開していました。
KUKURATバックドアの活動
PioneerとRat_http3_ccの2つの亜種には、isDangerousCommandというチェック機能が組み込まれています。フォレンジックで痕跡が残りやすい管理操作など、目立つコマンドや破壊的なコマンドをブロックし、オペレーターが誤ってアラートを発生させないようにするものです。
ブロックリストにはLinux用の構文も含まれています。攻撃者がLinux版を並行して開発していたことがうかがえます。
KUKURATはC++で書かれた後継マルウェアで、2026年3月に、すでにPerfectPioneerに侵害されていたネットワークで出現しました。コアとなるバイナリには、攻撃用のコードがほとんど含まれていません。
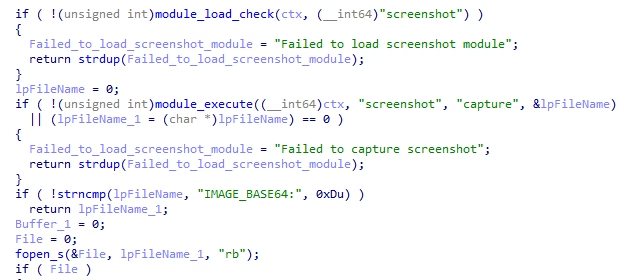
各機能は、サーバーからメモリ上に読み込まれるDLLモジュールとして届きます。これにより静的スキャンを回避しやすくなります。モジュールの機能は、キーロギング、スキャン、SMBブルートフォース、PsExecによる横展開、権限昇格、Beacon Object Filesなど多岐にわたります。
ヒューリスティックな偽装エンジンは、チャネルごとに切り替えることができます。おとりのWebリクエストを送信し、Chromeのクラッシュ復旧時に発生するレジストリ操作を模倣します。ランダムな一時ファイルの作成と削除も行います。
ハートビートが15秒間途絶えると、ウォッチドッグプロセスがマルウェアを再起動します。あるケースでは、ウォッチドッグがCortex XDRで従来使われていたフォルダーパスに置かれていました。
Malware removal software
ドメインコントローラーを侵害した後、攻撃者は悪意あるログオンスクリプトを仕込みました。ユーザーが認証するたびにKUKURATを取得させる仕組みです。
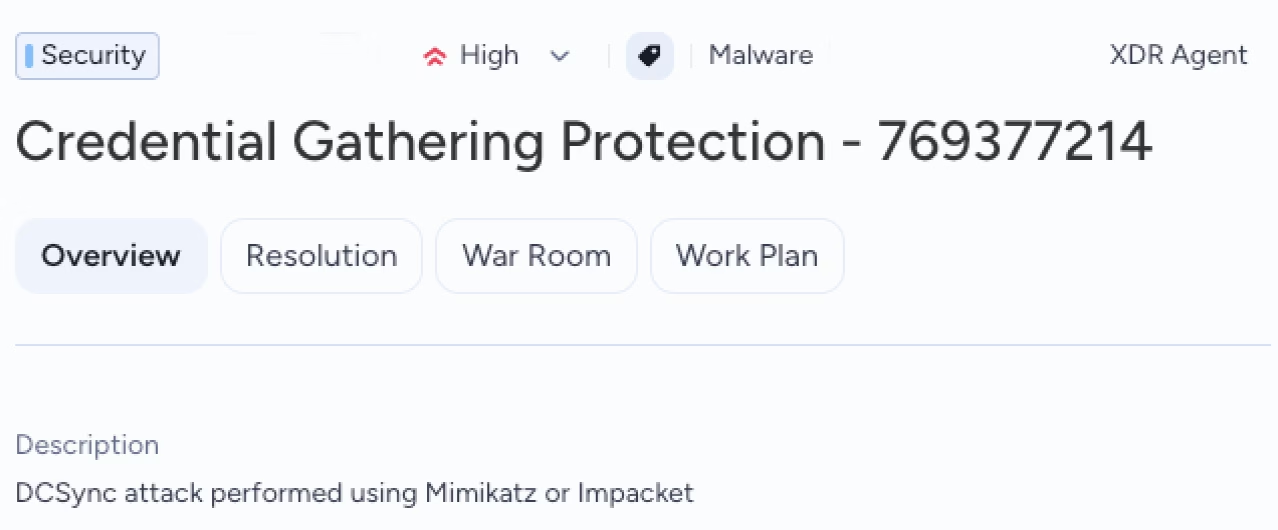
攻撃者は、MiniDumpという名前ではなく序数の#+000024でcomsvcs.dllを呼び出し、LSASSのメモリをダンプしました。DCSync攻撃も実行し、MimikatzやSharpDPAPIも使用しています。
攻撃者が盗み出したのは、PDF、DOCX、XLSX、PNGファイルです。国際関係や国内政治に関する情報を狙っていました。Exchangeでは、ApplicationImpersonationロールを持つアカウントを探しました。
該当するアカウントがなければ、PowerShellのループを実行し、侵害したアカウントにすべてのメールボックスへのFullAccess権限を付与しました。
Unit 42は、アウトバウンドのUDP 443をログ記録またはブロックし、検査可能なTCPへのフォールバックを強制するよう推奨しています。あわせて、SYSVOLとグループポリシーに不正なログオンスクリプトがないか監査することや、rundll32が序数でcomsvcs.dllを呼び出す動作にアラートを設定することも勧めています。
防御側は、ApplicationImpersonationの割り当ても見直し、Add-MailboxPermissionの大量実行を検知対象にすべきです。Palo Alto Networksは、Advanced WildFire、Advanced URL Filtering、Cortex XDR、XSIAMで対応していると説明しています。
侵害指標(IoC)
| マルウェア | SHA256ハッシュ |
|---|---|
| PerfectPioneer RAT – RatAAkk-tt | 2281e754f70e11298db1a0a7c1b527cf2b5eec2056d4c73a46ed572ab873dc6e |
| PerfectPioneer RAT – RatAAkk-tt | 9721d65ee7695db2b3dc3705f5d8e5efe3a478c3b6d1704d66daf77fe95aeb0d |
| PerfectPioneer RAT – RatAAkk-tt | d725ad8b523c94f99fca9e72a650e835dca47b9ebe7610d6c4eb3525d410c365 |
注: IPアドレスやドメインは、誤って名前解決されたりハイパーリンク化されたりしないよう、意図的に無害化(デファング)しています(例:[.])。無害化を元に戻す場合は、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンスプラットフォームの中でのみ行ってください。
サイバー脅威を被害が出る前に阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに導入。
Cybersecurity training courses
翻訳元: https://gbhackers.com/kukurat-backdoor-activity/