2026年の夏、セキュリティ業界は「盗まれたAIログイン」という新たな言葉を知ることになりました。BleepingComputerが報じたとおり、Anthropicは8月下旬、情報窃取型マルウェア(インフォスティーラー)によるClaudeセッションの乗っ取りに対処しました。具体的には、ユーザーをサインアウトさせ、保存済みの支払い方法を消去し、不正と判断した請求を返金しています。
これは供給側の話です。SOCRadarのAI Identity Exposure Report(AIアイデンティティ流出レポート)は、需要側に切り込みます。従業員の認証情報が売買されている企業です。
調査は、8万を超える企業ドメインにまたがる、AIサービス関連のインフォスティーラー記録100万件以上から出発しました。そこから大手の老舗企業482社に絞り込み、次の問いに答えようとしています。AIのログイン情報がスティーラーログに現れたとき、それは誰のものなのか。そして購入者は何を手にするのか。
482社のうち68%は、36か国・8業種にわたる売上高10億ドル規模の組織です。北米に集中しており、うち数十社はForbesにランクインしています。
これらの企業には、1,500件の異なる企業メールアドレスに紐づく5,434件のスティーラーログ記録があります。482社のうち295社は、直近90日以内に確認されました。
ChatGPTがデータセットを席巻、Hugging FaceやReplitは開発者向けツールも標的になっていることを示す
プラットフォーム別に見ると、ほぼ1つの名前がグラフを埋め尽くします。ChatGPTまたはOpenAIのセッションが窃取されていたのは482社中358社で、これらの企業が調査対象の全記録の約90%を占めています。Zapier、Notion、Hugging Face、Replit、Lovable、ElevenLabsは大きく引き離されています。
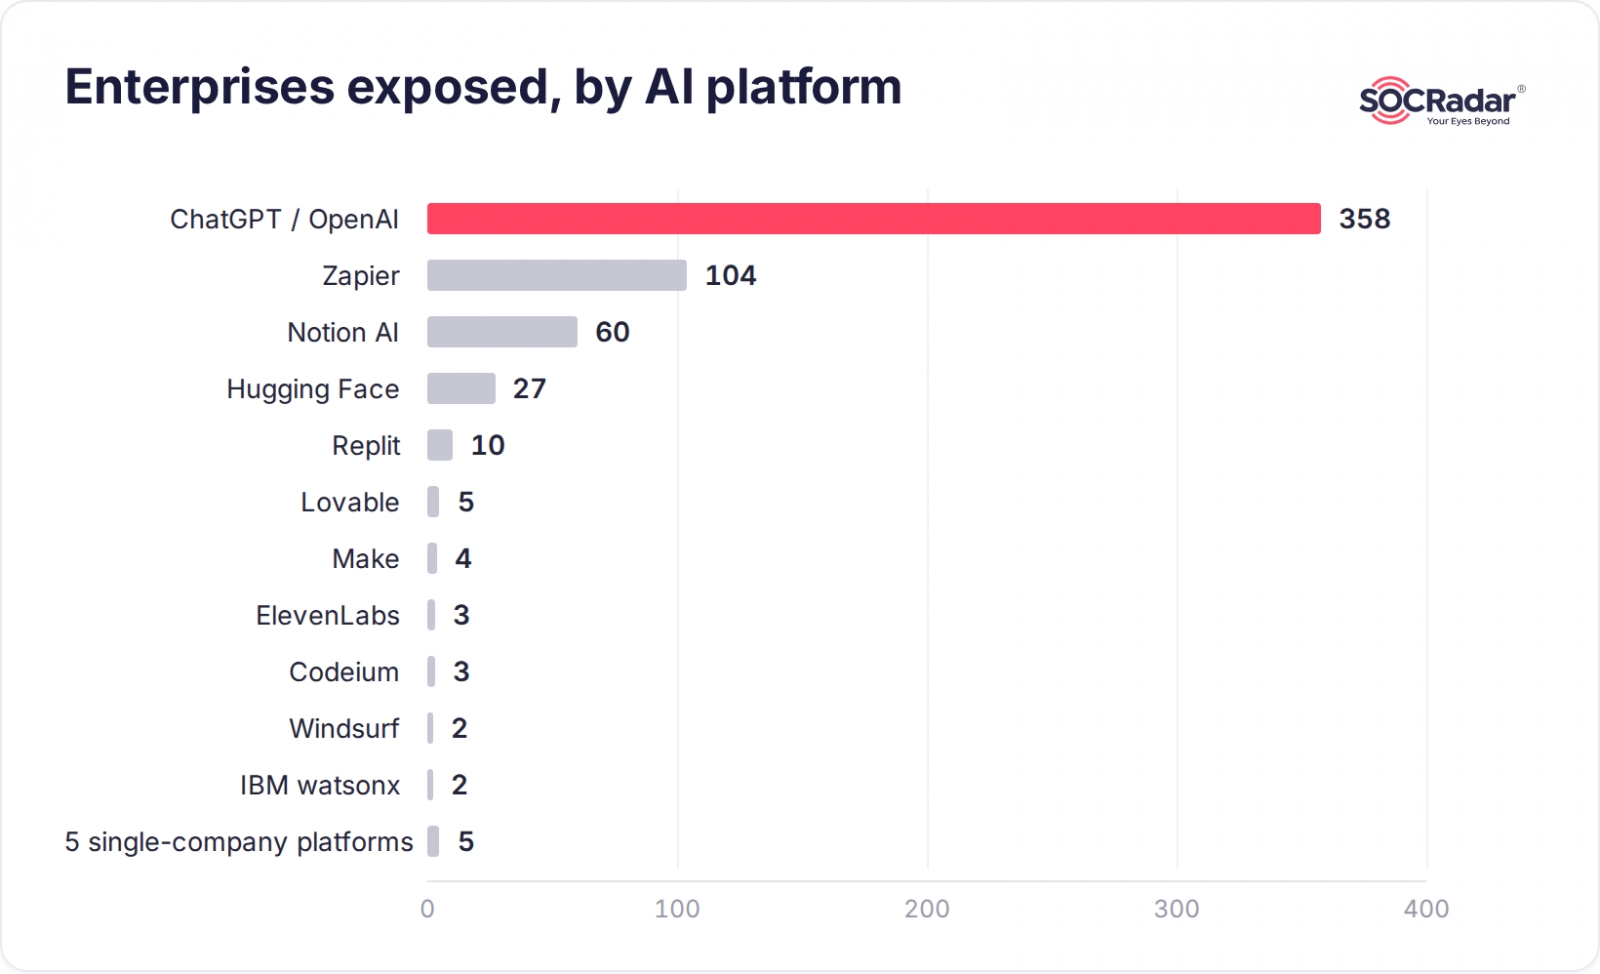
この偏りは重要ですが、より興味深いのは、上位に見当たらない名前です。上位にClaudeはありません。Geminiもありません。
研究者のコメント
「ChatGPTがほぼ独占している状況は、特定ベンダーのセキュリティ水準への評価ではなく、シャドーAIの兆候と読み取っています。先行者利益により、私物端末から会社のメールアドレスで密かに登録した従業員がはるかに多くなりました。インフォスティーラーが狙うのは、まさにこの層です。他のアシスタントの普及が進めば、このグラフは均されていくと見ています。」
これは時宜を得た注意点です。Anthropic自身の8月下旬のインシデントが示したとおり、Claudeのセッションも十分な数が存在すればすぐに標的になります。現時点では、単に収穫できる企業側の利用規模が小さいだけです。
CISOにとっての教訓は「より安全なアシスタントを選ぶ」ことではありません。流出リスクはユーザーを追いかけるものであり、そのユーザーはポリシーの及ばない場所にあふれている、ということです。
盗まれたAIログインがパスワード流出より深刻な理由
従来の認証情報で開けるのは、1つのアプリだけです。AIアカウントは、4つの側面を同時に持ちます。検索可能なアーカイブ、実行エンジン、課金対象のリソース、そしてアイデンティティです。セッションを盗まれると、パスワードの入力を求められることなく、この4つすべてが渡ります。
会話履歴そのものが漏えい対象
従業員は、ソースコード、顧客記録、契約書、未公開の計画などをプロンプトに貼り付けます。アカウントは企業の記憶の保管庫となり、セッションを再生した者は、社内システムに触れる前にそのアーカイブを手に入れます。
セッションCookieはMFAをすり抜ける
盗まれたCookieは、有効なセッションそのものです。OktaのJeremy Kirk氏が指摘するとおり、セッショントークンとAPIキーが狙われるのは、再生すれば認証情報ベースの認証を回避できるためです。パスワードを変更しても、侵入者はサインインしたままです。
エージェントは従業員の権限で動く
自動化プラットフォームは、CRM、メール、ストレージに対する常設のOAuth権限を保持しています。Zapierのセッションを盗まれると、攻撃者はデータを定期的に外部へ送り出すワークフローを構築できます。しかも通信は、信頼されたベンダーのIPアドレス空間から発信されます。
APIキーは資金であり、計算資源であり、隠れ蓑にもなる:LLMjacking
メモアプリやワークスペースの設定ページにコピーされたキーは、ほかの情報とともに抜き取られます。その後、被害者に課金されたり、転売されたりします。アンダーグラウンドの業者は、Claude、Gemini、Cursorのアカウントへのアクセスを割引価格で販売し、返金保証まで付けています。
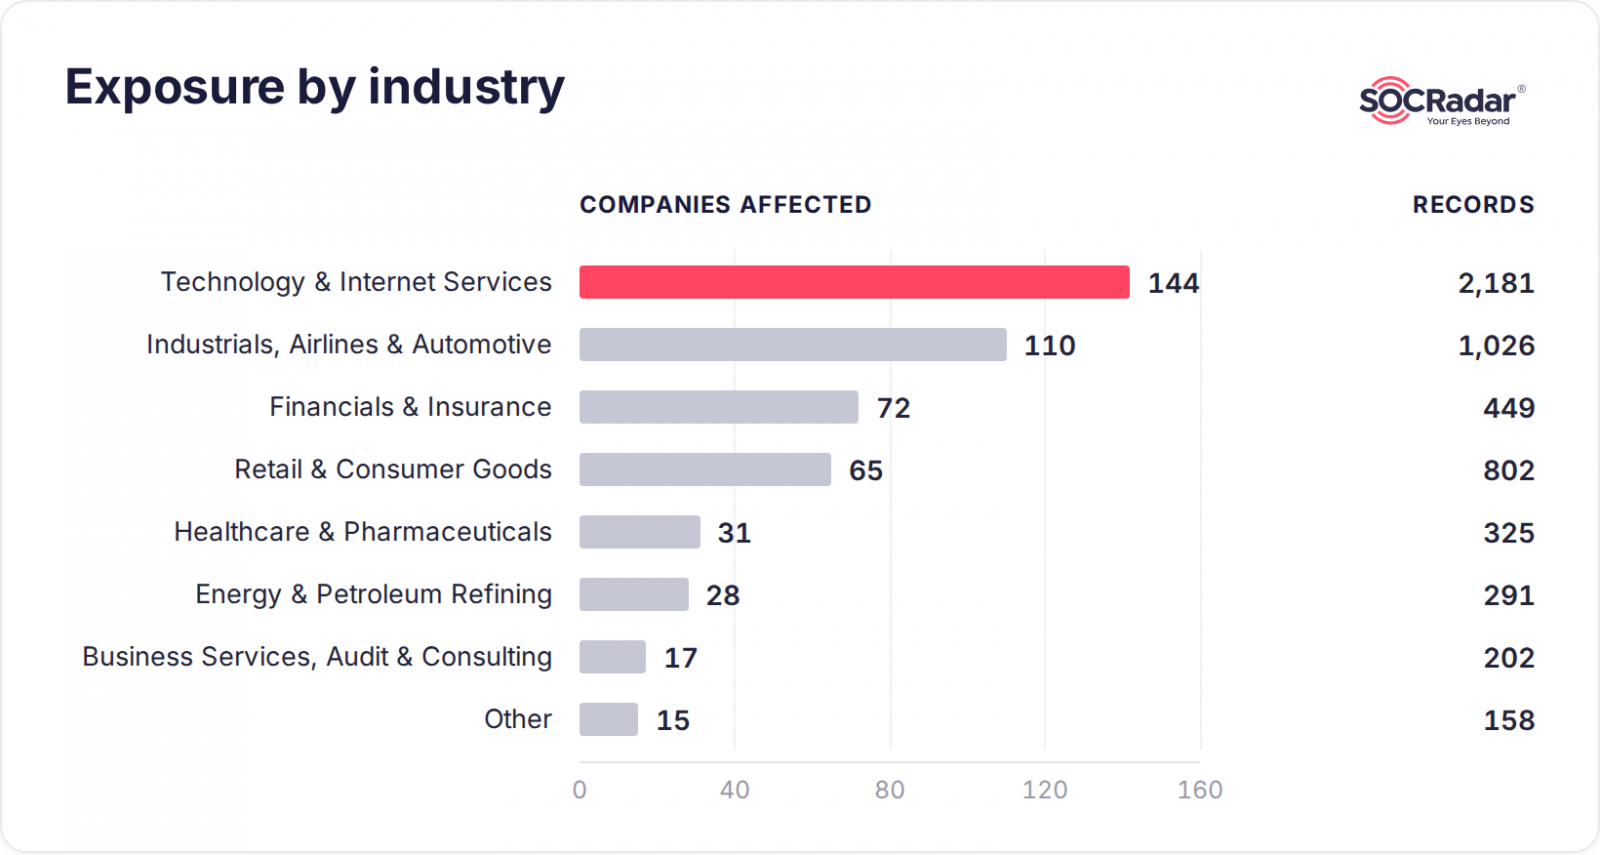
先頭はテクノロジー業界だが、流出はあらゆる業種に及ぶ
テクノロジー・インターネットサービス企業は単独で最大のグループで、144社、全記録の40%を占めます。これらの企業は、多数の下流顧客のデータを預かっています。
産業、金融サービス、小売、医療、エネルギーの各業界も、大きな割合で含まれています。
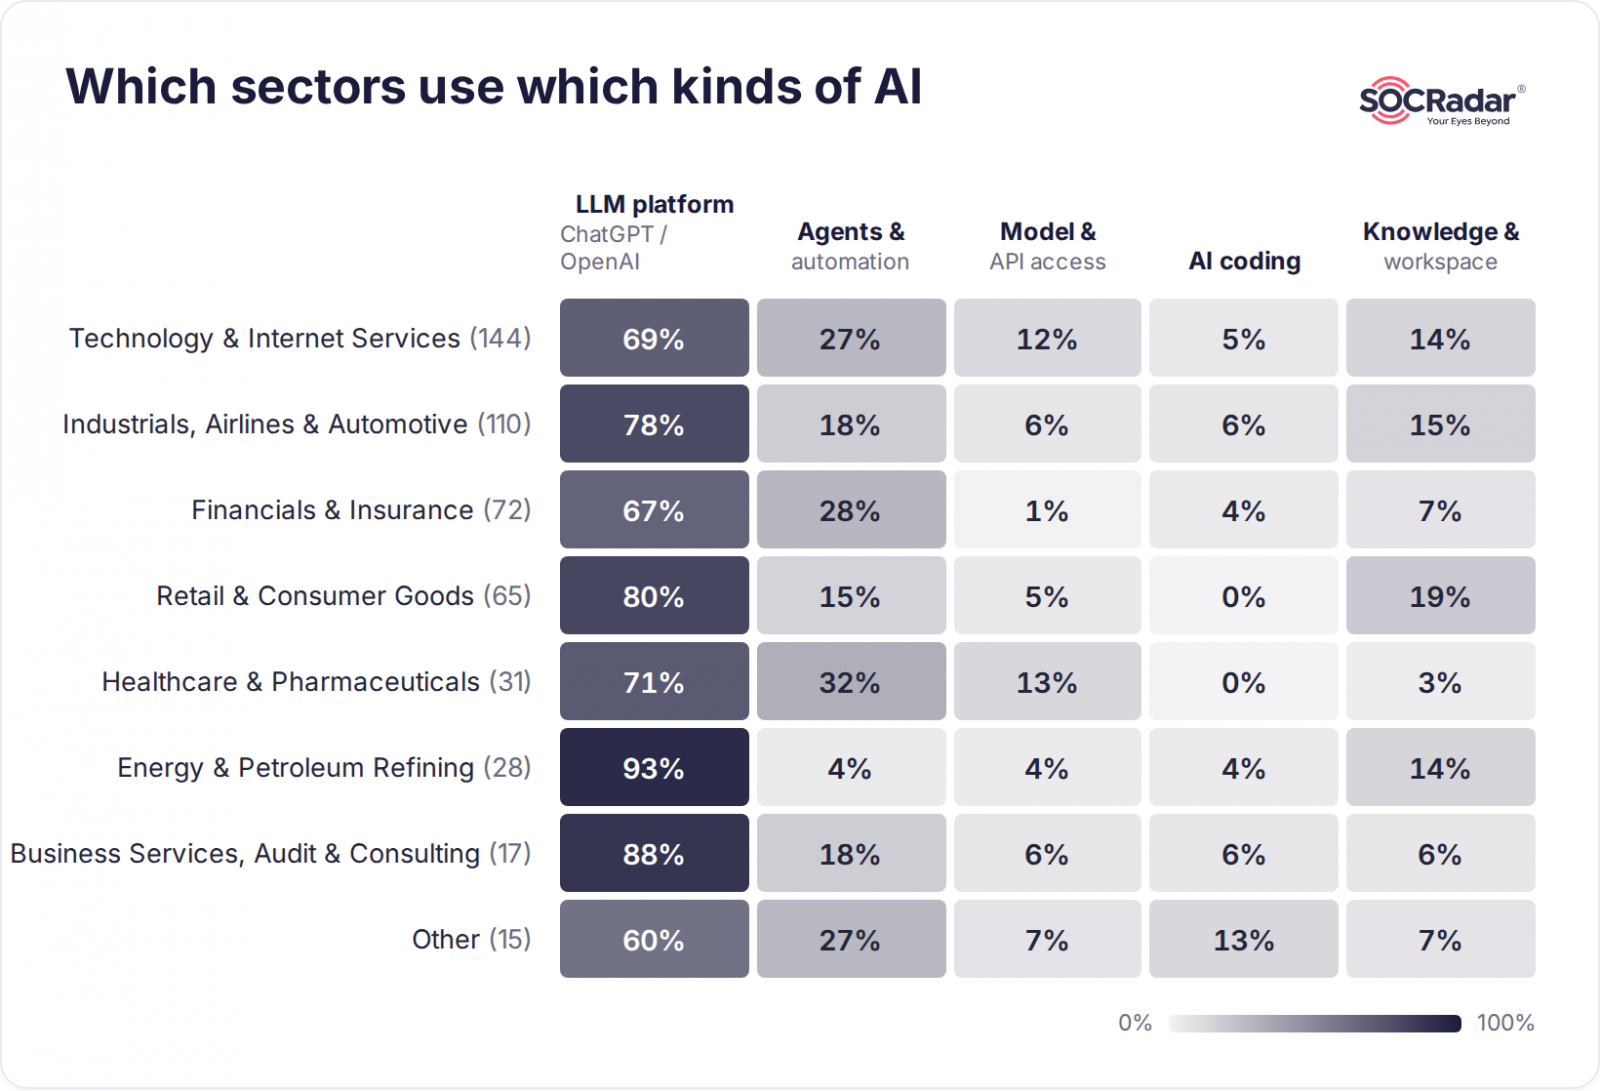
同じ業種を、流出したAIの種類別に分けると、リスクの様相が変わります。LLMプラットフォームの流出はほぼ全業種に共通しており、エネルギーでは影響企業の93%で最も高くなっています。
従業員の権限を他のシステムへ持ち込むエージェントや自動化ツールの流出は、医療、金融サービス、テクノロジーに集中しています。
自律型エージェントの大群は必要ありません。管理されていないノートPCが1台、保存されたChatGPTのパスワードが1つ、そして2022年からTelegramチャンネルで売られているありふれたインフォスティーラーが1つあれば十分です。
取るべき対策
必要な対策は、特別なものではありません。新しいのは、AIプラットフォームを、IDプロバイダーやコードリポジトリと同じ重要度の階層に位置づけなければならなくなった点です。
- すべてのAIプラットフォームをSSOの配下に置き、セッションを短命にする:リフレッシュトークンのローテーションを伴うOAuth 2.0 / OIDCを使い、盗まれたCookieが売られる前に失効するようにします。SSOで排除できるのは保存済みパスワードであり、有効なセッションCookieではありません。ポリシー導入前に開設されたアカウントにも効果はありません。
- APIキーは権限を絞り、上限を設け、ローテーションする:見慣れないASNや不自然な時間帯からの利用にはアラートを出します。これはLLMjackingの典型的な痕跡です。
- セッショントークンの再利用を監視する:セッションの途中で国やデバイスのフィンガープリントが変わる場合は、再生されたセッションです。スティーラーログに現れた従業員は、パスワードのリセットで済ませず、エンドポイントのインシデントとして扱ってください。
- まずシャドーアカウントを見つける:存在を把握していないものはローテーションできません。まず、自社のどのドメインがすでにスティーラーログに現れているかを調べましょう。SOCRadarの無料AI Identity Exposureツールが利用できます。
まとめ
Anthropicが自社のインシデントに示した対応は、見習う価値のある手本です。セッションを無効化し、攻撃者に悪用されていた支払い方法を消去し、感染した端末の持ち主には、不正利用の被害が出る前に通知しています。