攻撃者が、AhsayCBSバックアップサーバーに存在する2つの脆弱性を組織的に悪用し始めました。侵入に成功した攻撃者は、Webシェルと暗号資産マイナー「XMRig」を設置します。サイバーセキュリティ企業Huntressのアナリストは、少なくとも5つの組織がこの標的型攻撃を受けていることを確認しました。深刻なのは、現時点で最新版のAhsayCBSバージョン10.3.4でも脆弱性が残っていることです。公式パッチの提供時期も見通せていません。
2つの脆弱性を連鎖させて最高権限を奪取
攻撃者は2つのソフトウェア脆弱性を連鎖させて侵入します。まずCVE-2026-105133を悪用して認証を完全に回避し、続いてCVE-2026-105134を突いて任意のOSコマンドを注入します。Windows環境では、この組み合わせによってリモートの攻撃者がNT AUTHORITY\SYSTEM権限でコマンドを実行できるようになります。これはシステム上で最も強力な権限です。
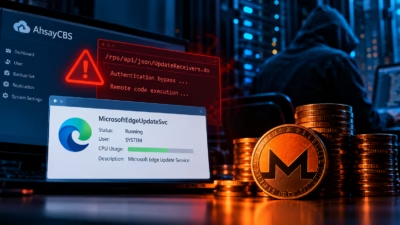
侵入後、攻撃者は侵害したサーバーを入念に偵察します。次に永続的なWebシェルを設置し、以後いつでもコマンドを実行できる状態にします。続いて、Monero採掘用のXMRigペイロードをダウンロードします。単純な検知を回避するため、マイナーは「edge.exe」というファイル名に偽装されており、正規のMicrosoft Edgeのコンポーネントに紛れ込みます。
高度な回避・永続化の手口
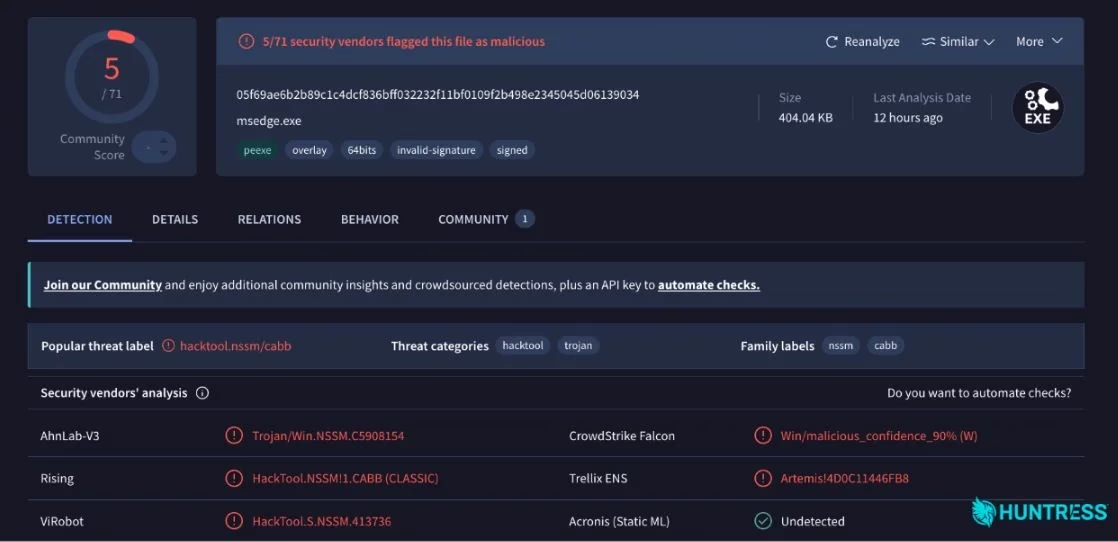
攻撃者はさらに「MicrosoftEdgeUpdateSvc」という偽のサービスを作成します。このサービスは「msedge.exe」という別のファイルを実行します。Huntressの分析によると、このファイルは正規ツールNSSM(Non-Sucking Service Manager)に悪意ある改変を加えたクローンです。この仕組みにより、マイナーはシステム起動時に自動で立ち上がり、再起動後も動作し続けます。
加えて、「Taskgmr.ps1」と名付けられた専用のPowerShellスクリプトが、Windowsのタスクマネージャーを常時監視しています。管理者がこの診断ツールを開くと、スクリプトは直ちに採掘をすべて停止します。管理者がタスクマネージャーを閉じると、暗号資産の採掘は気づかれないまま再開します。夜間は、タスクマネージャーが長時間開かれたままの場合に強制終了するようプログラムされています。Huntressの調査担当者は、攻撃者が生成AIを使ってこのスクリプトを書いた可能性があると推測しています。ただし、この仮説の根拠は、コードに見られる特徴的な構造パターンと内部コメントのみです。
詳しく調査された事例の1つでは、攻撃者が脆弱性の多いことで知られるドライバー「WinRing0x64.sys」もダウンロードしていました。アナリストは、攻撃者がこのドライバーを使ってマイナーにハードウェア資源をさらに解放させ、Monero採掘の性能を最大化したとみています。
パッチ未適用サーバーの緩和策
当初のセキュリティ情報では、この2つの脆弱性はバージョン10.3.2までのAhsayCBSに影響し、10.3.4で修正されたとされていました。しかし、その後の詳細な分析で状況が一変しました。Huntressは、バージョン10.3.4でも同じ攻撃手法に対して脆弱であることを確認しました。10月10日時点で、開発元は修正済みの安全なバージョンを公開していません。
公式アップデートを待つ間、管理者はAhsayCBSの管理パネルを直ちにインターネット上の公開状態から外し、信頼できる許可済みIPアドレスのみにアクセスを厳しく制限するよう強く求められています。サーバーが侵害された疑いがある場合、Huntressは侵害の痕跡(IoC)を徹底的に調査するよう推奨しています。侵害が確認された場合、確実な対処法は、隔離された安全なバックアップからシステム全体を復元することだけです。巧妙な攻撃者は別の隠れた侵入経路を確保している可能性が高いため、マイナーを削除するだけでは極めて不十分です。
AhsayCBSは、マネージドITサービスプロバイダーやシステムインテグレーターが、顧客の重要なバックアップを一元管理するために広く使っています。そのため、侵害されたサーバーは、一般的な感染ワークステーションよりもはるかに価値の高い足がかりを攻撃者に与えます。このシステムはバックアップ設定を管理しており、下流にいる多数の顧客のインフラへ特権的に深く入り込める立場にあるためです。
翻訳元: https://meterpreter.org/ahsaycbs-backup-server-hack/