攻撃者は、新たに公開されたセキュリティ上の欠陥を数日のうちに悪用しており、組織に残された対応時間はごくわずかです。Rapid7のQ3 2026 Quarterly Threat Landscape Report(2026年第3四半期脅威動向レポート)が明らかにしました。同社によると、深刻度の高い脆弱性は、公開から悪用までの期間が平均3日でした。追跡した悪用の71%は、公開後1週間以内に発生しています。
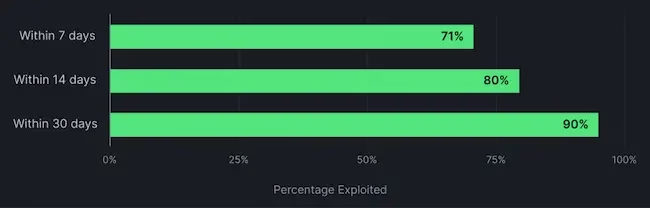
累積悪用率(出典:Rapid7)
固定的なパッチ適用スケジュールに迫る悪用の圧力
研究者らは、同四半期に新たに悪用された深刻度「高」および「クリティカル」の脆弱性43件を追跡しました。固定的な修正スケジュールに頼る組織は、深刻度評価の高い脆弱性と、悪用される差し迫ったリスクのある脆弱性を見極めるよう迫られています。
この43件のうち34件は、悪用に認証もユーザー操作も必要ありませんでした。攻撃者にとっては、露出したシステムへの侵入口になり得ます。
CVSSスコアだけでは、どのシステムが外部からアクセス可能か、どの脆弱性が実際に悪用されているか、既存の対策で侵害を防止または抑制できるかを、セキュリティチームは判断できません。
国家関連グループが政府・産業を標的に
Rapid7は同四半期、既知のソフトウェア脆弱性15件を、6つの攻撃者またはクラスターに関連付けました。標的となった分野は、政府、防衛、航空宇宙、運輸、金融、エネルギー、医療、テクノロジーです。
北朝鮮関連のツールキットは、韓国の自動車・メディア関連組織に対して使われました。攻撃の開始は2025年初めとみられます。このツールキットは、改変したHAProxyソフトウェア内のバックドアに、SSHキーロガーとリモートアクセスツールを組み合わせたものです。
ロシア関連のVoid Blizzardは、NATO加盟国とウクライナの組織を標的にしています。パキスタン関連の「Operation C-Major」は、インドの政府・軍関係者を狙っています。
研究者らが追跡した脅威報告のうち、8%ではAIが攻撃の実行要素として登場しました。確認された事例では、標的や目的の選定は引き続き人間が担い、AIは戦術的な判断と実行を支援していました。一部の攻撃者は、安全対策を回避するため、悪意ある目的を複数のAIセッションに分割していました。
Rapid7 IntelligenceのバイスプレジデントであるChristiaan Beek氏(Christiaan Beek)は、次のように述べています。「取締役会向け資料では、AIによる脆弱性発見の急増と、実際の悪用が混同されがちです。しかし、悪用はまだ現実になっていません。追跡した報告のうち、AIを実行要素として挙げているのは8%にすぎません」
政府機関を狙うランサムウェア、米国の割合が拡大
報告件数上位10カ国における政府機関へのランサムウェア被害は、第2四半期の48件から第3四半期の55件へと、15%増加しました。米国の割合は33%から45%に拡大し、件数は16件から25件に増えています。
全業種では、米国のランサムウェアのリークサイト掲載が1,112件記録されました。グループ別の総合ランキングでは、The Gentlemenが342件で首位です。次いでQilinが339件、INC Ransomが99件でした。
地下フォーラムの投稿はアクセス販売が中心
同四半期に監視した地下フォーラムの投稿63件のうち、41件がリモートデスクトッププロトコル(RDP)またはネットワークへのアクセスを宣伝していました。
別の14件は、エクスプロイトや、ゼロデイとされるものの販売・共有・議論に関するものでした。大半はベンダーのアドバイザリーやCISAの「Known Exploited Vulnerabilities(既知の悪用された脆弱性)」カタログですでに扱われている既知の脆弱性に言及しており、公開された欠陥が短期間で商業的に再パッケージ化されていることがうかがえます。
翻訳元: https://www.helpnetsecurity.com/2026/10/27/rapid7-vulnerability-exploitation-trends-q3-2026-report/