Googleの新たな分析により、ロシアのサイバースパイ集団Star Blizzardが、高度なソーシャルエンジニアリングとクラウドアカウントの侵害を駆使して、北米と欧州の標的から情報を収集している実態が明らかになりました。
この集団はColdriver、Callisto、Cold Relic、Gossamer Bearとも呼ばれます。政策立案や防衛に関わる分野の重要人物を狙い、スピアフィッシングで認証情報を盗む手口で知られています。
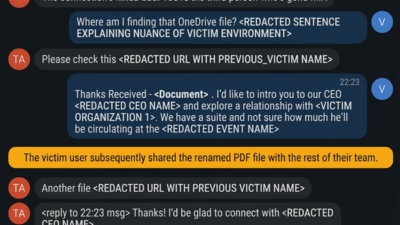
Cold Relicは標的を侵害すると、盗み出したメールやデータを使って本物らしい口実を作り上げます。さらに、侵害した相手の知人になりすまして、次の標的に接触します。
今回の分析は、米国に拠点を置く組織で最近発生した2件の侵入事案に基づいています。この集団のソーシャルエンジニアリングと侵害後の手口について、新たな詳細が明らかになりました。データ収集や他組織への攻撃の足がかりとして、クラウドの侵害に力を入れる傾向が強まっています。
Googleは2026年11月17日付のブログで、次のように述べています。「Cold Relicの攻撃キャンペーンは、人間を狙ったソーシャルエンジニアリングとクラウドIDの悪用が融合していることを示しています。ロシアの情報機関は、重要な人員名簿や業務文書を入手することで、正規の業務連絡を信頼できる取引先への攻撃手段に変えています」
研究者らはさらに、「複数のクラウド環境を渡り歩く能力があることから、組織はID環境全体を包括的に守る必要があります」と指摘しています。
Googleは、この攻撃者が2026年11月になってもなお新たなフィッシング活動を行っていた形跡も確認しています。この集団が現在も活発な脅威であることがわかります。
Cold Relicの最新の手口
Googleが追跡した1件目の侵入は2025年後半に発生しました。Star Blizzardは、米国に拠点を置く組織のクラウド生産性環境を侵害しました。
攻撃者は、被害者の近隣にある米国内の住宅用プロキシネットワークを利用しました。スーパー管理者アカウントの盗まれた認証情報に、多要素認証(MFA)のプッシュ通知疲労攻撃を組み合わせて、アクセスを得ています。
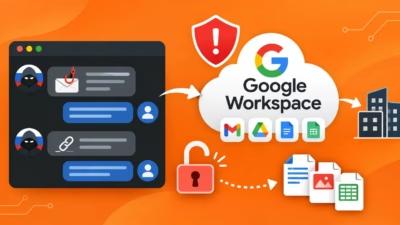
被害者のユーザーがMFAリクエストを承認すると、Star Blizzardはスーパー管理者権限を悪用しました。組織全体のクラウドストレージの内容を、攻撃者が管理するメールアカウントへの一括共有と直接ダウンロードの両方で持ち出しています。
また、盗んだ認証情報を使って従業員の全リストをエクスポートしました。Google Workspaceのカスタマーテイクアウトによるドメイン全体のデータエクスポートも実行しています。
さらに攻撃者は、アラートセンターの通知を削除するなど、活動のフォレンジック証拠を消す措置も講じていました。
その後、Star Blizzardは数か月にわたり被害者の環境へのアクセスを維持していたことが判明しました。認証情報、メールアーカイブ、人事情報など、情報収集の目的に関わるクラウドドライブ上の文書を狙い続けていたのです。
攻撃者が被害者の環境から排除された後、Googleは別の動きを確認しました。被害組織の従業員になりすましたメールアカウントが、同じ専門家コミュニティに属する個人を標的にしていたのです。
Googleの研究者が追跡した2件目の侵入は、Star Blizzardが1件目の侵害で得た従業員になりすましたことで始まりました。攻撃者はセキュアなメッセージングアプリで連絡を取り、やり取りの途中でフィッシングリンクを送りつけました。
このリンクにより、攻撃者はEntra IDの認証情報と認証トークンの入手に成功しました。2件目の被害者は、Google Workspaceのフェデレーテッドシングルサインオン(SSO)プロバイダーとしてEntra IDを使っていました。
認証に成功すると、Star BlizzardはSSOソリューションに新しいMFAデバイスを登録しました。侵入の間じゅう、このデバイスでユーザーアカウントへのアクセスを維持しています。
1件目と同様に、この集団は侵害したユーザーのクラウドドライブにあるファイルを一括でダウンロードしました。
Googleは2件の事案を分析し、ファイルやメールアーカイブの大量収集に加えて、Star Blizzardが後続のスピアフィッシングに使えるデータも探していると指摘しました。具体的には、組織の名簿、連絡先リスト、履歴書、イベントの日程表などで、今後の標的に対する説得力のある口実づくりに役立てています。
Cold Relicの活動に備え、システムの堅牢化を呼びかけ
Googleは、Star Blizzardが採用した新たな戦術に対抗するため、セキュリティチーム向けにさまざまな推奨事項を示しました。主な内容は次のとおりです。
- Cold Relicは住宅用プロキシネットワークを使うため、認証ログに住宅用プロキシとVPNのIPレピュテーション情報を追加し、条件付きアクセスポリシーを適用する。既知のプロキシネットワークからのログオンをブロックまたは検知する
- クラウドストレージにデータ損失防止(DLP)ポリシーを導入し、機密性の高いパターンに一致するファイルの作成、アップロード、外部共有を警告またはブロックする。Cold Relicの侵入は、ユーザーが組織のクラウドストレージに認証情報などの機密情報を保存していたことで成立しやすくなったため
- 侵入を確認した場合は、すべてのユーザーセッションを失効させ、影響を受けたアカウントのパスワードを強制的にリセットする
- フィッシング耐性のあるMFAを徹底する。特に、傍受や疲労攻撃による承認が不可能なハードウェアキーが有効
- パスキーの登録を制限し、監査する
翻訳元: https://www.infosecurity-magazine.com/news/russian-star-blizzard-cloud-data/