攻撃者はインターネットに公開されたMicrosoft SQL Serverのインスタンスにブルートフォース攻撃を仕掛け、T-SQLコマンドを悪用してMonero(モネロ)マイナーとリモートアクセス型マルウェアを展開しています。
ポートスキャン、パスワードの推測、Transact-SQL(T-SQL)コマンドを組み合わせ、公開状態のMicrosoft SQLサーバに侵入してマルウェアを配信する攻撃キャンペーンが、現在も活発に続いています。
攻撃者は事前に用意したユーザー名とパスワードのリストを使ってこれらのサーバにブルートフォース攻撃を仕掛け、管理機能を悪用して、基盤となるWindowsシステム上でコマンドを実行します。
今回の活動は、複雑で、しばしば古いインフラ全体にわたって特権アクセスを守ることの難しさを浮き彫りにしている、とKeeper Securityの最高情報セキュリティ責任者(CISO)であるShane Barney氏は指摘します。「インターネットに公開されたデータベースは、技術的負債や設定ミスの結果として意図せず生まれることがあります。しかし、固定的で常時有効な認証情報に頼っていると、その露出が重大な脆弱性に変わります」と同氏は述べました。「管理者ログインがブルートフォース攻撃で破られれば、攻撃者は即座に無制限の制御権を手にします。複雑なエクスプロイトを1つも使わずに、マルウェアを展開できるのです」
このキャンペーンは2種類のペイロードを配信します。1つは、侵害したサーバの計算資源を乗っ取るXMRigベースのMonero暗号資産マイナーです。もう1つはGh0stリモートアクセス型トロイの木馬(RAT)の亜種で、攻撃者にリモートアクセスのほか、キーロギングやデータ窃取などの機能を与えます。
Microsoftは、コメントの求めに対してすぐには回答しませんでした。
SQLログインをブルートフォースで破りWindowsコマンドを実行
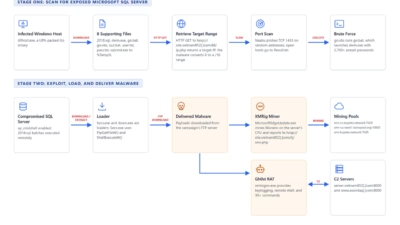
攻撃は、Go言語で書かれた「dllhost.exe」というペイロードから始まります。このペイロードはオープンソースのポートスキャナー「Naabu」を実行すると、FortiGuardの研究者Xiaopeng Zhang氏は、木曜日の公開に先立ってCSOに共有した調査報告の中で説明しています。

ニュースレター
AIに関するニュース、分析、洞察
AIのリスクと恩恵に向き合うITリーダーのための、当社各サイトの編集者による特別シリーズです。
最新のAI情報を毎週火曜日にお届けします
このペイロードは、攻撃者が管理するサーバから標的のIPレンジを取得し、CIDR範囲に変換したうえで、ランダムに生成したアドレスをスキャンして、TCPポート1433が開いているシステムを探します。このポートはMicrosoft SQL Serverのデフォルトポートです。
到達可能なサーバを特定すると、マルウェアはそのIPアドレスを記録し、別の実行ファイル「dwn.exe」でブルートフォース攻撃を開始します。このツールは「sa」や「admin」といったユーザー名と、2700件を超えるエントリを含む事前定義のパスワードリストを使って認証を試みます。
ログインに成功すると、攻撃者が得るのはデータベースへのアクセスだけではない、とZhang氏は述べています。マルウェアは、2018.sqlというファイルに記述された一連の悪意あるT-SQLコマンドを実行します。SQL Serverの管理機能を使い、侵害したWindowsマシン上でコマンドを走らせるのです。
コマンドは、とりわけxp_cmdshellを有効にします。これは、データベース管理者がWindowsのコマンドシェル操作を実行できるSQL Serverの機能です。攻撃者はこれを使い、サーバの「C:\Users\Public」ディレクトリに実行ファイルをダウンロードまたは展開して実行します。
SectigoのシニアフェローであるJason Soroko氏は、このキャンペーンは実質的にデータベースへのログインを、サーバ上でマルウェアを実行する手段に変えてしまうと指摘します。「組織はSQL Serverへのインターネットからの直接アクセスをなくし、接続を承認済みのシステムに限定したうえで、強力で固有の認証情報を徹底すべきです」と同氏は述べています。「管理者アクセスは、必要なアカウントだけに限定してください」
Soroko氏はさらに、必要な場合を除いてxp_cmdshellを無効にしておくこと、そして有効化を試みる動きを監視することも推奨しました。
暗号資産マイナーとGh0st RATも同時に侵入
悪意あるT-SQLコマンドは、攻撃者のFTPインフラから追加の実行ファイルを取得するローダーを展開します。取得されるのは、Monero暗号資産マイナーとGh0st RATの亜種などです。
FortiGuardは、MicrosoftEdgeUpdate.exeというペイロードを確認しました。正規のブラウザ更新プログラムを装っていますが、実体はXMRigベースの暗号資産マイナーです。侵害したサーバのCPUリソースを使ってMoneroをマイニングし、設定に埋め込まれたウォレットアドレスを使ってマイニングプールと通信します。
Gh0st RATの亜種は「Winlogon.exe」を通じて配信されていました。研究者らは、キーロギング、ファイル管理、データ窃取、リモートシェル実行、プロセス管理の各機能と、30を超える制御コマンドを確認しました。プラグインを通じた画面キャプチャやリモートデスクトップアクセスの機能も備えています。
この攻撃では、アクセスを維持するために複数の永続化メカニズムが使われていることも判明しました。最初のペイロードは30分ごとに実行されるスケジュールタスクを作成し、ダウンローダーは毎日午前1時に繰り返し実行されるタスクをもう1つ設定します。一方、Gh0st RATは自身をWindowsレジストリのRunキーに追加し、Windowsサービスをインストールするとともに、30分ごとに自身を起動するスケジュールタスクも作成します。
Barney氏は、暗号資産マイナーは、侵入のより深刻な影響から目をそらさせる陽動の役割を果たしている可能性があると述べました。同氏によれば、攻撃者はマイニング活動を「リモートアクセスツールによる長期的な永続化を確立するための煙幕」として使えるといいます。FortiGuardは、このキャンペーンについて、FortiGuard IPS、Webフィルタリング、アンチウイルスの各サービスで検知に対応していると説明しています。同社の顧客でない組織に対しては、感染の可能性を見つける助けとなるよう、侵害指標(IoC)のリストを公開しました。